Versione 13.5.0 Audit Management 13.5.0 · la release corrente Venti framework gestiti per intero, un solo insieme di controlli su cui i requisiti convergono, e ogni funzione descritta sezione per sezione Le funzionalità →

Governance, rischio, cybersecurity e privacy.
In un'unica piattaforma per la PA.

Un attacco non è una colpa.
Non essere preparati è una responsabilità.

Una sola piattaforma che tiene insieme GRC — Governance, Risk & Compliance, cybersecurity e protezione dei dati. I framework non si valutano soltanto: si attuano, ognuno con il proprio registro dei requisiti, la gap analysis, gli audit interni, il riesame di direzione e le non conformità — e con i ponti che li tengono insieme, perché un rischio censito nella ISO 9001 finisce nel Registro Rischi dell'ente e non in un secondo registro parallelo.

On-premise Cloud La stessa applicazione, installata dove decide l'ente.

20
framework gestiti
per intero
173
controlli comuni
in 23 domini
1.845
mappature verso
19 standard
12.685
corrispondenze su
192 coppie di norme
audit.comune.gov.it
La Home a tre vie — Audit Management Versione 13.5.0
✓
Test once, satisfy manyUn controllo, otto requisiti
!
Vulnerability SLACVSS & rischio integrato

Premessa

Perché nasce AuditManagement

Un progetto senza finalità commerciali, pensato per tutte le Pubbliche Amministrazioni e installabile sia on-premise sia in cloud.

La trasformazione digitale della Pubblica Amministrazione ha reso sempre più centrale la necessità di garantire un'efficace tutela dei dati personali e un adeguato livello di cybersicurezza. In questo contesto, la diffusione di una cultura della privacy, della sicurezza delle informazioni e della gestione del rischio rappresenta un fattore essenziale per assicurare la qualità dei servizi pubblici e la protezione del patrimonio informativo delle amministrazioni.

Questa esigenza riguarda tutte le Pubbliche Amministrazioni, di ogni livello e di qualunque dimensione, chiamate ad affrontare adempimenti normativi e organizzativi sempre più numerosi e tra loro intrecciati, che richiedono metodo, continuità e strumenti adeguati. Da questa consapevolezza nasce AuditManagement, un'applicazione sviluppata per offrire un concreto supporto a ogni amministrazione nel percorso di miglioramento della propria organizzazione in materia di privacy e cybersicurezza.

L'iniziativa non persegue finalità commerciali, ma nasce esclusivamente con l'intento di contribuire alla diffusione della cultura della conformità normativa, della responsabilizzazione organizzativa e della gestione del rischio informatico, mettendo a disposizione uno strumento semplice, intuitivo e facilmente accessibile.

AuditManagement supporta la gestione strutturata delle attività di audit e di controllo, consentendo di pianificare e documentare le verifiche, monitorare gli adempimenti previsti dalla normativa, gestire le azioni correttive e disporre di una reportistica utile a supportare i processi decisionali e il miglioramento continuo. L'applicazione favorisce un approccio sistematico alla governance della privacy e della cybersicurezza, contribuendo a trasformare gli obblighi normativi in un'opportunità di crescita organizzativa.

Si installa on-premise o in cloud: la scelta è dell'amministrazione

On-premise

Sui server dell'ente, nella propria sala macchine o nella rete locale: il database resta fisicamente in sede.

Cloud

In un data center sotto il controllo dell'amministrazione, raggiungibile via browser da ogni sede; una sola installazione può servire più enti, con i dati isolati per ciascuno.

In entrambi i casi è la stessa applicazione, con le stesse funzioni, nel pieno rispetto della normativa vigente in materia di protezione dei dati personali e, in particolare, del Regolamento (UE) 2016/679 (GDPR).

L'auspicio è che questo progetto possa rappresentare un punto di riferimento per ogni amministrazione pubblica, aiutandola a sviluppare una maggiore consapevolezza dei rischi, a rafforzare i propri processi organizzativi e a promuovere una gestione sempre più efficace della protezione dei dati personali e della sicurezza delle informazioni, a beneficio dei cittadini e dell'intera collettività.

Costruito sugli standard che la PA deve rispettare

NIST CSF 2.0ISO/IEC 27001:2022ISO 9001:2015ISO 37301:2021 ISO 31000NIST SP 800-53 Rev. 5COBIT 2019TOGAF 10 PRINCE2 7ª ed.NIS 2 · D.Lgs. 138/2024Legge 90/2024GDPR — Reg. UE 2016/679 AI ACT — Reg. UE 2024/1689ENISA — Reg. 2024/2690NIST SP 800-61r3AgID Piano Triennale NIST CSF 2.0ISO/IEC 27001:2022ISO 9001:2015ISO 37301:2021 ISO 31000NIST SP 800-53 Rev. 5COBIT 2019TOGAF 10 PRINCE2 7ª ed.NIS 2 · D.Lgs. 138/2024Legge 90/2024GDPR — Reg. UE 2016/679 AI ACT — Reg. UE 2024/1689ENISA — Reg. 2024/2690NIST SP 800-61r3AgID Piano Triennale

GRC · Governance, Risk & Compliance

Non tre discipline affiancate: un framework integrato

GRC non è la somma di tre uffici che lavorano su tre fogli di calcolo. È il modello che assiste l'organizzazione in tre movimenti che si reggono a vicenda: allineare gli obiettivi con le decisioni e le responsabilità che li realizzano, gestire i rischi che possono impedirli, assicurare il rispetto delle norme esterne e delle regole che l'ente si è dato. Audit Management è quel modello reso operativo: un solo modello dati, un solo registro dei rischi, un solo insieme di controlli.

Governanceallineare gli obiettivi

Chi decide, chi risponde, con quale mandato e con quali risorse. La scelta del framework fra venti a catalogo, la matrice RACI sui controlli, il ciclo di vita delle policy — dalla bozza alla presa visione nominale — e i cruscotti componibili con cui la direzione guarda ciò che deve decidere.

  • Obiettivi, indicatori e riesame di direzione
  • Organigramma, ruoli e permessi su 198 aree
  • Adozione dichiarata: cinque stati, effetti espliciti

Riskgestire i rischi

Il rischio su tre livelli distinti e un registro solo: dell'ente con la ISO 31000, di progetto con PRINCE2 7ª ed., tecnico con le vulnerabilità e il CVSS. Tredici moduli vi confluiscono con ponti espliciti — il rischio nato in una gap analysis è lo stesso che la direzione vede nel Registro Rischi.

  • Metodologia dell'ente, non una scala per modulo
  • Playbook ICT: 175 rischi tipici della PA in 18 domini
  • Trattamento, rischio residuo, riesame con scadenza

Compliancenorme e regole interne

Ciò che si subisce — NIS 2, Legge 90/2024, AI Act, CAD, GDPR — e ciò che si adotta — le norme ISO certificabili. Ogni obbligo diventa un requisito verificabile con evidenza, titolare e scadenza; e la conformità si misura sullo stato netto, distinguendo «non conforme» da «mai valutato».

  • Termini di legge calcolati, mai scritti a mano
  • Audit interni, non conformità, azioni correttive
  • 18 documenti Word pronti per firma e protocollo

L'integrazione, in concreto

Un solo Registro RischiTredici moduli vi scrivono con la metodologia dell'ente: nessun registro parallelo
Un solo registro incidentiNIS 2, Legge 90, AI Act e GDPR sono satelliti, non archivi separati
Un solo inventarioPersone, risorse, fornitori, processi e sistemi di IA valgono per tutti i moduli
Un solo insieme di controlliIl CCF: si verifica una volta e l'esito soddisfa tutti i requisiti mappati

Una sola piattaforma

Quattro mondi che finalmente parlano la stessa lingua

Governance & Risk, Cybersecurity, Privacy e Compliance non sono più silos separati su fogli Excel. Audit Management li unifica in un unico modello dati, con tracciabilità totale e multi-tenant nativo per gestire più enti dalla stessa console.

Governance & Risk

Il rischio su tre livelli distinti: dell'ente con la ISO 31000, di progetto con PRINCE2 7ª ed., tecnico con le vulnerabilità. Più i framework di governance — COBIT 2019, TOGAF 10, NIST CSF 2.0 — con capability 0-5, gap analysis e matrice RACI.

  • ISO 31000 · PRINCE2 · Playbook ICT
  • ISO 19011 · il metodo dell'audit
  • Registro & piano di trattamento
  • COBIT · TOGAF · CSF con gap analysis

Cybersecurity

Un vero Security Operations Center, e sopra di esso il livello che dice che cosa insegna l'incidente: quale controllo non ha retto, quale rischio si è materializzato, quale vulnerabilità era già nota e non sanata. Con NIS 2 e Legge 90/2024 gestite per intero.

  • Vulnerability management CVSS
  • Incident & breach management 72h
  • NIS 2 · Legge 90 · notifiche ACN

Privacy & AI Act

Registro dei Trattamenti ex Art. 30, DPIA e FRIA per i sistemi di IA ad alto rischio, ruoli privacy (responsabili, autorizzati, designati) e informative. E accanto l'AI Act gestito per intero, con la classificazione motivata di ogni sistema e i tre termini di notifica dell'art. 73. Lo strumento operativo del DPO.

  • Registro Trattamenti Art. 30
  • DPIA & FRIA (AI Act Art. 27)
  • AI Act · 132 adempimenti verificabili
  • Ruoli & informative privacy

Audit & Compliance

Campagne di audit su 5 librerie di controlli, evidenze, KPI, rilievi e remediation — e ogni framework installabile come vero gruppo di controlli, che eredita valutazioni, maturità, RACI ed evidenze già esistenti. 18 documenti Word in un click.

  • Campagne su 5 librerie normative
  • ISO 27001 · 9001 · 37301 · 42001 · 22301 certificabili
  • 18 documenti .docx automatici

Copertura normativa

Venti framework gestiti per intero

«Gestito per intero» ha un significato preciso e verificabile: il modulo ha il catalogo della norma, un registro dei requisiti dell'ente con titolare ed evidenza, la gap analysis con rollup a stato netto, gli audit, il riesame, le non conformità e la possibilità di installarlo come vero gruppo di controlli di audit. Non una scheda da compilare: un sistema di gestione che si attua.

Certificabile Obbligo di legge Guida non certificabile Metodo e governance

Sistemi di gestione certificabili

Stessa ossatura — clausole 4-10 nella Struttura Armonizzata — quindi confrontabili clausola per clausola: chi ha già una di queste norme ne ha già soddisfatta gran parte per le altre, e il modulo dice quale.

ISO/IEC 27001edizione 2022

Sicurezza delle informazioni

SGSI, Dichiarazione di Applicabilità sui 93 controlli dell'Annex A, audit interni, riesame, formazione, continuità e documentale.

118
requisiti
93
controlli Annex A
Scheda completa

Si certifica il sistema di gestione dentro il suo perimetro, non l'ente in quanto tale né i singoli controlli: la Dichiarazione di Applicabilità dice quali controlli dell'Annex A ne fanno parte e perché.

Nell'applicazione
  • Cruscotto SGSI con lo stato delle clausole 4-10 e dei quattro temi dell'Annex A
  • Gap analysis delle 25 sotto-clausole con titolare, evidenza, scadenza e rollup a stato netto
  • Dichiarazione di Applicabilità sui 93 controlli, con la motivazione di inclusioni ed esclusioni e l'approvazione
  • Installazione dei 93 controlli come vero gruppo di audit (A.5-A.8), con campagna dedicata
  • Programma di audit interni, rilievi, non conformità con analisi delle cause e azioni correttive con verifica di efficacia
  • Riesame di direzione con gli elementi in ingresso precompilati dai registri
  • Persone e competenze, piani di formazione e presenze; sicurezza dei fornitori e loro valutazioni
  • Classificazione delle informazioni, analisi d'impatto (BIA), piani di continuità e prove
  • Documentale con versioni, approvazioni, allegati e collegamenti; accettazione formale dei rischi residui
Con il resto della piattaforma

Legge il Registro Rischi, le risorse, gli incidenti, i fornitori e il personale dell'ente invece di duplicarli; fonte per ISO 22301, ISO/IEC 27035, CCF e corrispondenze.

ISO 9001edizione 2015

Qualità dei servizi

SGQ con l'approccio per processi, requisiti dei servizi, progettazione, rischi e opportunità, reclami e non conformità — 8.7 e 10.2 distinte.

65
requisiti
4
livelli di numerazione
Scheda completa

Si certifica il sistema con cui l'ente governa i processi nel perimetro, non la qualità di ogni singolo servizio erogato.

Nell'applicazione
  • Struttura della norma su quattro livelli di numerazione (7.1.5.2, 7.5.3.1, 8.2.3.1…): 91 nodi e 65 requisiti
  • Giustificazione obbligatoria dei requisiti non applicabili (4.3), tipicamente la progettazione 8.3
  • Approccio per processi (4.4) sui processi e servizi già censiti dall'ente, con le otto lettere della norma
  • Requisiti dei servizi (8.2): la Carta dei servizi resa verificabile, con il riesame
  • Progettazione con i tre controlli distinti; fornitori esterni (8.4) con le valutazioni periodiche
  • Rischi e opportunità (6.1): il rischio va nel Registro Rischi, l'opportunità diventa un obiettivo per la qualità
  • Soddisfazione dell'utenza con indagini e risultati; reclami con il ponte verso le non conformità
  • Indicatori con letture, audit interni, riesame con i sei ingressi precompilati
  • Output non conforme (8.7) e non conformità di sistema (10.2) tenuti distinti, correzione e azione correttiva separate
Con il resto della piattaforma

Satelliti sui registri di processi e fornitori; ponte verso Registro Rischi e obiettivi.

ISO 37301edizione 2021

Compliance

CMS con il registro degli obblighi, i rischi di non conformità, i controlli con test di efficacia e le segnalazioni ex D.Lgs. 24/2023.

42
requisiti
26
sotto-clausole
Scheda completa

È una norma di requisiti e per questo si certifica: la ISO 19600, che ha sostituito, era una guida e non lo consentiva.

Nell'applicazione
  • Struttura verificata sull'indice ufficiale: 56 nodi e 42 requisiti, con 10.1 e 10.2 nel verso giusto
  • Registro degli obblighi di compliance condiviso con la Governance, con la valutazione di conformità per obbligo
  • Rischi di non conformità (4.6) valutati con la metodologia dell'ente e portati nel Registro Rischi
  • Obiettivi con traguardi intermedi, controlli operativi con test di efficacia
  • Segnalazioni e indagini (8.3-8.4) ex D.Lgs. 24/2023, senza mai registrare l'identità del segnalante
  • Indicatori, audit con rilievi che generano non conformità, riesame precompilato
  • Dossier del requisito: obblighi, rischi, controlli, obiettivi e rilievi che lo citano
Con il resto della piattaforma

Ponti espliciti: segnalazione fondata → non conformità, rilievo → non conformità, rischio → Registro Rischi.

EN ISO/IEC 42001edizione 2026

Intelligenza artificiale

AIMS con la SoA che pretende la motivazione di ogni scelta e la valutazione d'impatto che guarda anche le conseguenze sulla società.

70
requisiti
38
controlli Annex A
Scheda completa

La certificazione NON dà presunzione di conformità all'AI Act: non è una norma armonizzata ai sensi dell'art. 40 del Regolamento, e governa il rischio per l'organizzazione mentre l'AI Act guarda quello per le persone.

Nell'applicazione
  • Registro unico di clausole 4-10 e Annex A (70 requisiti), con la SoA come vista sui 38 controlli
  • SoA che non si approva finché una sola scelta è senza motivazione
  • Inventario dei sistemi di IA, registro condiviso con AI Act, ISO/IEC 23894, DPIA e FRIA
  • Dataset (A.7) con provenienza e qualità documentate
  • Valutazioni d'impatto con la dimensione societaria obbligatoria; una valutazione scaduta vale come nessuna
  • Rischi dell'IA con la colonna «a chi guarda» (ente · individui · società) e il ponte al Registro Rischi
  • Obiettivi, indicatori, audit, riesame, non conformità; fornitori e incidenti di IA come satelliti
  • 241 corrispondenze verso 11 fonti, compresi AI Act, GDPR e Legge 132/2025
Con il resto della piattaforma

Condivide l'inventario con AI Act e ISO/IEC 23894; clausole 4-10 equivalenti a ISO/IEC 27001, ISO 9001 e ISO 37301.

ISO 22301edizione 2019

Continuità operativa

BCMS con le attività prioritarie, le strategie della clausola 8.3 e il programma di esercitazione. Il vincolo RTO < MTPD lo verifica il motore.

47
requisiti
8
categorie di risorse
Scheda completa

Si certifica il sistema di gestione, non la tenuta dei piani: quella la dicono soltanto le prove, misurate contro i tempi di ripresa dichiarati.

Nell'applicazione
  • Gap analysis sui 47 requisiti con l'evidenza ricavata dai registri di continuità dell'ente
  • Il vincolo RTO < MTPD verificato dal motore; l'RPO resta una grandezza di dato, non di tempo
  • Attività prioritarie: BIA, strategia, piano e prova su una riga sola, con lo stato a gradini
  • Strategie della clausola 8.3 con il fabbisogno sulle otto categorie di risorse, motivazione e rischio residuo per approvarle
  • Programma di esercitazione con l'equilibrio fra prove di discussione e operative
  • Prontezza a gradini che dice che cosa blocca il livello successivo, e le incoerenze fra dichiarato e registri
Con il resto della piattaforma

Legge BIA, piani e prove del SGSI senza duplicarli; 10.1 (non conformità) e 10.2 (miglioramento) mappate correttamente sulle altre norme.

Obblighi di leggenon si scelgono: si subiscono

Qui il testo normativo è verbatim, ed è lecito: gli atti ufficiali dello Stato e dell'Unione non sono protetti dal diritto d'autore. I termini non si scrivono a mano — si calcolano, in ora locale, dal fatto da cui la norma li fa decorrere.

NIS 2D.Lgs. 138/2024

Cybersicurezza · misure ACN

Ambito soggettivo con le tre porte, perimetro dei servizi, notifica a 24 e 72 ore dal medesimo istante, piano di adeguamento e organi dell'art. 23.

148
requisiti
43
misure ACN
Scheda completa

Non si certifica: si adempie. Nessuna certificazione volontaria sostituisce gli obblighi del decreto, e la verifica la fa l'autorità con ispezioni e sanzioni.

Nell'applicazione
  • Ambito soggettivo con le tre porte (allegati I-II, III, IV) e la qualificazione essenziale/importante che governa il denominatore
  • Catalogo generato dagli allegati tecnici ACN: 43 misure e 116 requisiti, 148 adempimenti in tutto
  • Perimetro: servizi con i livelli attesi (soglia IS-3), sistemi informativi rilevanti con l'impatto sul massimo R/I/D
  • Notifica a 24 e 72 ore dall'evidenza, relazione intermedia e finale, calcolate in ora locale
  • Termini a mesi di calendario e finestre annuali (registrazione, aggiornamento dei dati)
  • Documenti richiesti e approvazioni degli organi di amministrazione (art. 23)
  • Piano di adeguamento con traguardi, dai divari e dai rilievi; catena di fornitura; verifiche e misure di esecuzione
Con il resto della piattaforma

Satellite dei registri incidenti, servizi, risorse e fornitori; ponte verso i data breach.

AI ActReg. (UE) 2024/1689

Sistemi di IA

Registro per sistema × ruolo: il denominatore si deriva dall'inventario. Classificazione motivata, sorveglianza umana, tre termini dell'art. 73.

132
adempimenti
8
pratiche vietate
Scheda completa

L'ente non si certifica. Per i sistemi ad alto rischio è il FORNITORE a svolgere la valutazione di conformità (art. 43) e ad apporre la marcatura CE; l'amministrazione che li utilizza ha obblighi propri, dalla sorveglianza umana alla valutazione d'impatto sui diritti fondamentali.

Nell'applicazione
  • Programma e screening documentato delle otto pratiche vietate dell'art. 5
  • Classificazione motivata e storicizzata di ogni sistema: ruolo (art. 25), Allegato III, deroga dell'art. 6(3) che la profilazione annulla
  • Registro degli obblighi per sistema × ruolo: il denominatore si deriva dall'inventario
  • Sorveglianza umana sulle cinque capacità dell'art. 14 e sui quattro requisiti dell'art. 26, con il carico di lavoro misurato
  • Registrazione nella banca dati UE (art. 49) e FRIA dell'art. 27
  • Incidenti gravi con i tre termini non cumulabili dell'art. 73 (15, 10, 2 giorni)
  • Alfabetizzazione del personale (art. 4) e calendario delle scadenze, compreso il 2 agosto 2030 per le PA
Con il resto della piattaforma

Usa l'inventario condiviso con ISO/IEC 42001; incidenti come satellite del registro dell'ente.

CADD.Lgs. 82/2005

Amministrazione digitale

Si applica a tutte le PA senza soglie, quindi il perno è il perimetro dei servizi. Le Linee guida AgID sono vincolanti ex art. 71.

52
adempimenti
8
Linee guida AgID
Scheda completa

Non si certifica e non ha soglie: si applica a ogni pubblica amministrazione, e le Linee guida AgID adottate ai sensi dell'art. 71 sono vincolanti, non raccomandazioni.

Nell'applicazione
  • Due sottoalberi in un registro: 35 adempimenti del decreto e 17 delle Linee guida AgID vincolanti ex art. 71
  • Programma con il Responsabile per la transizione digitale e gli estremi del suo atto, manuale di gestione e conservazione
  • Perimetro dei servizi con lo stato CAD calcolato a gradini: SPID/CIE, pagoPA, accessibilità, scheda servizio, App IO, PDND
  • Dichiarazione di accessibilità con la scadenza fissa del 23 settembre e gli obiettivi al 31 marzo
  • Evidenza ricavata da programma, servizi, documentale, fornitori, contratti e risorse
  • Maturità digitale a gradini, con ciò che blocca il gradino successivo
Con il resto della piattaforma

Satellite del registro dei processi e servizi; mappato su ISO/IEC 27001, ISO 9001, ISO 22301, NIS 2 e legge 4/2004.

Legge 90/2024

Cybersicurezza nazionale

Ambito determinato e conservato anche quando l'esito è negativo. Segnalazione entro 24 ore, notifica entro 72, esimente a forma vincolata.

29
adempimenti
7
articoli operativi su 24
Scheda completa

Non si certifica: si adempie. Solo pochi articoli generano adempimenti per le amministrazioni; gli altri modificano il codice penale o disciplinano l'Agenzia.

Nell'applicazione
  • Determinazione dell'ambito soggettivo, conservata anche con esito negativo e con le ragioni per adottarla comunque
  • 29 adempimenti dai soli sette articoli operativi, con il testo della legge riportato per intero
  • Segnalazioni ACN con il termine dei 15 giorni dalla comunicazione e il ponte verso le vulnerabilità
  • Notifiche incidenti a 24 e 72 ore dal medesimo istante, satellite del registro incidenti, con l'esimente a forma vincolata
  • I quattro documenti dell'art. 8 tenuti distinti, misure e traguardi, struttura e referente motivato
  • Verifiche crittografiche (art. 9) e procedure di acquisto (art. 14) con il tetto del 10% al punteggio economico
Con il resto della piattaforma

Incidenti, risorse, fornitori e contratti sono quelli dell'ente; audit e rilievi propri.

Guide e norme che le altre presuppongononon certificabili, e lo dicono

Il verbo è «should» e «siamo conformi alla ISO 31000» è una frase che non si può dire: per questo il registro non misura una conformità ma l'adozione, e la differenza è strutturale, non lessicale. Sono l'impianto che le norme certificabili danno per scontato senza definirlo.

ISO 31000edizione 2018

La norma madre del rischio

L'impianto che la 27001, la 42001, la NIS 2, l'art. 9 dell'AI Act e il PNA dell'ANAC pretendono e nessuno definisce. L'evidenza si ricava dai registri che l'ente ha già.

35
raccomandazioni
30
tecniche IEC 31010
Scheda completa

Lo dice la norma stessa al § 1: non è destinata alla certificazione. Per un Comune è comunque di fatto obbligatoria, perché l'ANAC la adotta come metodo per il rischio corruttivo.

Nell'applicazione
  • Gap analysis sulle 35 raccomandazioni (8 principi, struttura di riferimento, processo) con il lessico dell'adozione
  • L'evidenza derivata da nove registri dell'ente: metodologia, rischi con titolare, riesami, trattamenti
  • Maturità a gradini e incoerenze fra valutazione dichiarata e registri
  • Lessico, 30 tecniche IEC 31010 per passo del processo, 12 declinazioni per dominio (PNA compreso)
  • Nella Gestione del Rischio: contesto e criteri, registro, valutazioni, trattamenti, monitoraggio, comunicazione, riesami
  • Playbook dei rischi ICT: 175 rischi tipici della PA in 18 domini, da istanziare nel registro
Con il resto della piattaforma

È il metodo del Registro Rischi in cui confluiscono tredici moduli, con la metodologia dell'ente e non una scala per modulo.

ISO 19011edizione 2018

Il metodo dell'audit

La clausola 9.2 di tutte le norme impone audit interni e nessuna spiega come. Qui l'imparzialità si calcola sulle responsabilità effettive, non si dichiara.

57
raccomandazioni
6
registri di audit unificati
Scheda completa

È la guida per condurre gli audit, non una norma di requisiti. Gli audit con cui un organismo rilascia un certificato seguono la ISO/IEC 17021-1, che è un'altra norma.

Nell'applicazione
  • Gap analysis sulle 57 raccomandazioni; il confine con ISO/IEC 17021-1 e 17024 dichiarato come dato
  • Registro unificato degli audit e dei rilievi di sei moduli, senza un settimo registro
  • Programma di audit con i suoi rischi propri (5.3), monitoraggio, piano e audit combinati su più norme
  • Controllo di imparzialità calcolato sulle responsabilità effettive, con misura compensativa
  • Auditor e competenze, valutazioni con metodo e piano di sviluppo, competenza di gruppo e copertura fragile
  • Copertura: i sistemi di gestione adottati sono davvero auditati?
Con il resto della piattaforma

Legge gli audit di ISO/IEC 27001, 9001, 37301, 42001, NIS 2 e Legge 90; gli auditor sono le persone dell'organigramma.

EN ISO/IEC 23894edizione 2024

Rischio dell'IA

La ISO 31000 applicata all'intelligenza artificiale, con la stessa numerazione: ciò che si dichiara è il delta, cioè che cosa l'IA cambia in quel punto.

35
pratiche
11
obiettivi Annex A
Scheda completa

È una guida: il verbo è «should» e gli Allegati A, B e C sono informativi. «Conformi alla ISO/IEC 23894» non si può dire; si può dire di averla adottata.

Nell'applicazione
  • Quadro di riferimento con i criteri di rischio fissati prima (6.3.4) e ciò che manca per completarlo
  • Gap analysis sulle 35 pratiche con la lettura differenziale rispetto alla ISO 31000
  • Valutazione del sistema sugli undici obiettivi dell'Annex A: «non rilevante» va motivato
  • Due guardie alla conclusione: nessun obiettivo da esaminare, nessun rischio identificato e non scritto
  • Rischi IA classificati per obiettivo, fonte e stadio del ciclo di vita, con il ponte al Registro Rischi
  • Copertura dei sistemi: la valutazione scaduta non copre; monitoraggio con decisioni
Con il resto della piattaforma

Lavora sull'inventario dei sistemi di IA e sul registro dei rischi IA della ISO/IEC 42001.

ISO/IEC 27035parti 1-3

Gestione degli incidenti

Il come dei controlli A.5.24-A.5.28. Punto di contatto unico, squadra con la concentrazione calcolata, recapiti verificati, MTTD e MTTR mai fusi.

45
raccomandazioni
5
fasi del processo
Scheda completa

È una famiglia di guide in più parti. Ciò che si certifica è il SGSI, di cui spiega come attuare i controlli A.5.24-A.5.28 della ISO/IEC 27001.

Nell'applicazione
  • Gap analysis sulle 45 raccomandazioni nelle cinque fasi (preparare, rilevare, valutare, rispondere, apprendere)
  • Programma: politica, piano, schema di classificazione, punto di contatto unico, chi dispone il contenimento
  • Squadra di risposta con sostituti e reperibilità, e la concentrazione dei ruoli calcolata
  • Recapiti di emergenza con la verifica a cadenza e la scadenza calcolata
  • Prove del piano con scenario, obiettivi, esito e miglioramenti
  • Metriche: MTTD e MTTR distinti, media e mediana, incidenti scoperti da terzi
Con il resto della piattaforma

Legge il registro incidenti e l'Incident Management; i ruoli della squadra alimentano le Linee guida ACN.

NIST SP 800-61r3Rev. 3, 2025

Risposta agli incidenti

Non è più il ciclo in quattro fasi: è un profilo di comunità del CSF 2.0, con la priorità di ogni outcome nel contesto della risposta. Gli outcome si leggono dal Profilo Cyber, si valutano le raccomandazioni.

112
voci R/C
134
elementi prioritizzati
Scheda completa

Raccomandazioni del NIST («should»): nessun organismo certifica un'organizzazione «SP 800-61». Per le agenzie federali USA la vincolatività viene da FISMA; per un Comune italiano è volontaria, ma è la base dichiarata delle Linee guida ACN sulla gestione degli incidenti (art. 14-bis CAD).

Nell'applicazione
  • Profilo di comunità del CSF 2.0: 134 elementi con la priorità per la risposta (alta · media · bassa)
  • Registro delle 112 voci — 104 raccomandazioni e 8 considerazioni — con adozione, stato e maturità
  • Lo stato degli outcome si legge dal Profilo Cyber, senza rivalutarli due volte
  • Ponte delle priorità verso il Profilo Cyber, con anteprima: la priorità sale soltanto
  • Evidenza derivata da squadra, contatti, prove, inventari, vulnerabilità, continuità e incidenti
  • La Rev. 3 non è la Rev. 2: la tabella delle vecchie quattro fasi è riportata per chi migra
Con il resto della piattaforma

Base dichiarata delle Linee guida ACN; 430 corrispondenze verso nove fonti.

Linee guida ACNv1.0, 2025

Gestione degli incidenti nella PA

Il modello di processo dell'ACN per i soggetti del CAD: cinque fasi, procedure e playbook. Le procedure sono documenti del documentale, i ruoli si leggono dalla squadra di risposta.

70
voci del processo
5
categorie di playbook
Scheda completa

Linee guida dell'ACN per i soggetti dell'art. 2, comma 2, del CAD: un modello di processo con procedure e playbook, non un requisito certificabile. Non sono le Linee guida AgID dell'art. 71: il testo non si dichiara vincolante, e gli obblighi di notifica restano quelli di NIS 2 e Legge 90/2024.

Nell'applicazione
  • Il processo in cinque fasi più procedure e playbook: 70 voci, 41 procedure dell'Appendice B
  • Le procedure sono documenti del documentale: «in vigore» solo se approvate e riesaminate nei termini
  • I ruoli si leggono dalla squadra della ISO/IEC 27035; matrice RACI con un solo A per attività
  • Playbook per le cinque categorie dell'Appendice C, con versione, condizioni di attivazione e RACI per passo
  • Appendice A: i 47 obiettivi ad alta priorità letti dal Profilo Cyber
  • Proposta di RACI indicativa che non sovrascrive ciò che l'ente ha già scritto
Con il resto della piattaforma

Documenti, playbook e squadra sono quelli dell'ente; gli obblighi di notifica restano quelli di NIS 2 e Legge 90.

Metodo, governance e architettura

Non sistemi di gestione permanenti ma i modelli con cui si governa l'ICT, si progetta l'architettura, si conduce un progetto e si misura la postura di sicurezza.

NIST SP 800-53Rev. 5.2.0

Controlli e ciclo RMF

Catalogo generato dall'OSCAL ufficiale del NIST. Due livelli — organizzazione e sistema —, FIPS 199 con l'high water mark, FIPS 200, baseline, tailoring, ODP, POA&M, ATO e ConMon.

1196
controlli
47
task RMF
Scheda completa

È un catalogo di controlli, non uno standard certificabile: nel contesto federale statunitense un sistema riceve un'autorizzazione all'esercizio (ATO) secondo la SP 800-37, rilasciata dall'organizzazione stessa.

Nell'applicazione
  • Catalogo generato dall'OSCAL ufficiale con i testi, gli ODP e le procedure di valutazione SP 800-53A
  • Registro dei controlli dell'ente, anche senza sistemi censiti, con i controlli comuni ereditabili
  • Sistemi con categorizzazione FIPS 199 (high water mark), baseline e tailoring motivato
  • FIPS 200: le 17 aree dei requisiti minimi con lo stato netto
  • Ciclo RMF in 7 passi e 47 task, valutazioni 800-53A, POA&M con traguardi, autorizzazione (ATO) e ConMon
  • Più installazioni fra i controlli di audit e cambio di baseline per differenza, con anteprima
Con il resto della piattaforma

Crosswalk verso CSF, ISO/IEC 27001 e le altre norme; dossier del controllo con tutto ciò che lo riguarda.

COBIT2019

Governance dell'I&T

Design del sistema di governance dagli 11 fattori, con i contributi che spiegano il punteggio. Capability 0-5 con la regola ISO/IEC 33020: i livelli non si saltano.

40
obiettivi
232
pratiche
Scheda completa

L'ente non si certifica «COBIT»: si valuta la capability dei processi, qui con la regola ISO/IEC 33020.

Nell'applicazione
  • Core model: 5 domini, 40 obiettivi, 232 pratiche, con testi originali
  • Design del sistema di governance dagli 11 fattori e dalla goals cascade, con i contributi che spiegano la priorità
  • Registro degli obiettivi dell'ente, con i sette componenti a stato netto
  • Valutazione della capability 0-5 con la regola ISO/IEC 33020: i livelli non si saltano
  • Piano di miglioramento dai divari, con traguardi; programmi di attuazione in sette fasi
Con il resto della piattaforma

Installabile come gruppo di controlli di audit; mappato su 800-53, ISO/IEC 27001 e le altre norme.

TOGAF10

Enterprise Architecture

L'unico il cui perno è la campagna: l'EA si esercita per iterazioni dell'ADM. Il tailoring pretende la motivazione e non abbassa il punteggio.

129
requisiti
11
fasi ADM
Scheda completa

TOGAF non si applica, si adatta: si verifica la conformità architetturale delle iterazioni, non si certifica l'ente.

Nell'applicazione
  • Metodo: 8 domini, 37 elementi, 129 requisiti, le 11 fasi dell'ADM
  • Il registro è per iterazione: ogni campagna di audit è un ciclo ADM, con programma e requisiti propri
  • Tailoring con motivazione obbligatoria, che non abbassa il punteggio
  • Ciclo ADM con la divergenza fra fase dichiarata conclusa e requisiti ancora scoperti
  • Repository dell'architettura dell'ente: principi, requisiti, building block; governance log e richieste di modifica
  • Work package della roadmap dai divari, e rischi architetturali nel Registro Rischi
Con il resto della piattaforma

Allineato ai riferimenti della PA: Piano Triennale AgID e Modello di Interoperabilità.

NIST CSF2.0

Postura di sicurezza

Il profilo è una versione con il suo snapshot: le valutazioni reggono anche se il catalogo cambia. Sette funzioni, tier e divario per funzione.

106
subcategorie
6
funzioni + conformità PA
Scheda completa

È un quadro volontario per descrivere e migliorare la postura di cybersicurezza: il NIST non certifica nessuno, al più si fa valutare il profilo da terzi.

Nell'applicazione
  • Profilo Cyber a versioni: una attiva, le altre in sola lettura, con lo snapshot degli outcome
  • Sorgente del profilo a scelta: le 106 subcategorie del catalogo o un gruppo di controlli dell'ente
  • Tier, priorità e divario per funzione (GV, ID, PR, DE, RS, RC); cruscotto dedicato
  • Riallineamento del profilo senza perdere le valutazioni: gli outcome spariti restano come orfani
Con il resto della piattaforma

Riceve le priorità della risposta agli incidenti dalla SP 800-61r3; fonte delle misure ACN della NIS 2.

PRINCE27ª ed.

Rischio di progetto

L'unico che governa un'organizzazione temporanea: nessun rischio senza progetto. Rischio manifestato → questione; oltre tolleranza → eccezione.

7+7+7
principi, pratiche, processi
3
ponti verso l'ente
Scheda completa

Si certificano le persone, non l'ente: nell'ente si verifica progetto per progetto l'aderenza ai sette principi, che non sono adattabili.

Nell'applicazione
  • Il progetto come perno: nessun rischio senza progetto, business case e sette tolleranze
  • Project Board con Executive e Project Manager unici; fasi con tolleranza propria
  • Approccio al rischio approvato per progetto, stima, valore atteso ed esposizione netta (le opportunità si sottraggono)
  • Rischio manifestato → questione; oltre tolleranza → Exception Report; lezioni apprese
  • Aderenza ai sette principi verificata progetto per progetto
Con il resto della piattaforma

Alla chiusura, i rischi che vanno oltre il progetto passano al Registro Rischi dell'ente.

Cinque librerie di controlli pronte all'uso

99 Audit Cyber Security · NIST CSF 2.0 121 Misure Minime AgID (ABSC) 40 Piano Triennale AgID 106 NIST SP 800-61r3 · Incident Response 161 ENISA · NIS2 Reg. 2024/2690

Ogni controllo valutato su una scala di maturità

L0Inesistente
L1Iniziale
L2Ripetibile
L3Definito
L4Gestito

Le scale sono configurabili: oltre ai modelli NIST CSF, COBIT e ISO già pronti, l'ente costruisce le proprie con etichette, descrizioni e colori.

CCF · Common Control Framework

Un presidio si verifica una volta,
e vale per tutti gli standard

È il livello che rende sostenibile l'adozione di più norme insieme, e senza il quale ogni standard aggiunto moltiplica il lavoro invece di riusarlo.

Senza controlli comuni

«Le copie di sicurezza sono provate in ripristino»

  • A.8.13 ISO/IEC 27001 — presidiato, verificato, documentato
  • PR.DS-11 NIS 2 — presidiato, verificato, documentato
  • CP-9 NIST SP 800-53 — presidiato, verificato, documentato
  • 8.4 ISO 22301 — presidiato, verificato, documentato

Una misura sola, quattro verifiche, quattro fascicoli di evidenze e quattro date di scadenza che divergono.

Con il CCF

BCM-04 «Le copie di sicurezza sono provate in ripristino»

Un solo controllo nel registro dell'ente, con il suo titolare, la sua domanda di audit, il suo criterio di conformità e la sua data di verifica. I quattro requisiti gli sono mappati: si esegue il test una volta e l'esito li soddisfa tutti.

test once, satisfy many — in media 10 requisiti per ogni controllo comune

173
controlli comuni
in 23 domini
1.845
mappature verso
19 standard
10
requisiti soddisfatti
in media da un controllo
10
profili già composti
da adattare

Quanto di ciascuna norma il registro comune presidia

StandardMappatureRequisiti raggiuntiCopertura
NIST SP 800-53 Rev. 5260157
COBIT 2019213149
ISO/IEC 27001:2022187109
NIS 2 — D.Lgs. 138/2024163135
AI Act — Reg. (UE) 2024/168914392
EN ISO/IEC 42001:202613065
NIST CSF 2.011467
ISO 22301:20197645
ISO/IEC 270357435
ISO 9001:20157347
CAD — D.Lgs. 82/20056741
TOGAF 105948
NIST SP 800-61r3 — risposta agli incidenti5654
Linee guida ACN — gestione degli incidenti5246
EN ISO/IEC 23894:20244925
ISO 31000:20183422
ISO 37301:20213429
Legge 90/20243318
ISO 19011:20182825

⚠️ PRINCE2 non è mappabile, e non è una dimenticanza: vive dentro un progetto — organizzazione temporanea che nasce e muore con esso — e un controllo comune permanente non può soddisfare in modo stabile un requisito che alla chiusura scompare. L'aderenza al metodo si verifica per progetto.

Il peso della copertura non è decorativo

Una mappatura vale piena, parziale o di supporto. Due parziali chiudono un requisito; un controllo di supporto non lo chiude mai, per quanti ce ne siano. Senza il peso, «coperto» non distinguerebbe una copertura reale da una nominale.

Attuato non è efficace

Sono due colonne distinte. Una procedura di backup attiva da tre anni può non essere mai stata provata in ripristino: il controllo è attuato, la sua efficacia è ignota. L'efficacia non si dichiara a mano: la scrive solo l'esito di un test.

Un test scaduto declassa

La concentrazione è ciò che fa risparmiare, ed è anche ciò che fa cadere insieme dodici requisiti quando il test di un controllo scade. Il cruscotto apre dichiarando quanti requisiti restano scoperti per i test in ritardo, non quanti test sono scaduti.

La propagazione propone, non impone

Lo stato calcolato dal CCF si riporta nelle gap analysis delle norme, ma sempre in anteprima, senza declassare ciò che è già più alto e senza toccare i valori deliberati. Chi valuta la conformità resta il responsabile di quel sistema di gestione.

I 23 domini del registro comune

GovernoGOV Governance e organizzazioneRSK Gestione del rischioCMP Conformità e protezione dei dati
ProtezioneAST Asset e classificazioneIAM Identità e accessiCRY CrittografiaNET Reti e comunicazioniOPS Esercizio e configurazioniDEV Sviluppo e acquisizionePHY Sicurezza fisica
RilevazioneLOG Registrazione e monitoraggioINC Incidenti e vulnerabilitàBCM Continuità operativa
PersoneHRS Persone e consapevolezzaSUP Fornitori e catena di fornitura
DatiDAT Governo del dato
ArchitetturaARC Architettura dell'enteITG Governo dell'ICT e dei servizi
ProgettiPRJ Progetti e realizzazioneDTR Trasformazione digitale
Intelligenza artificialeAIG Governo dell'IAAIS Sistemi di IA in esercizio
MiglioramentoQMS Qualità del servizio e miglioramento

Il livello sopra i moduli

Adottando questa norma, quanto delle altre ho già fatto?

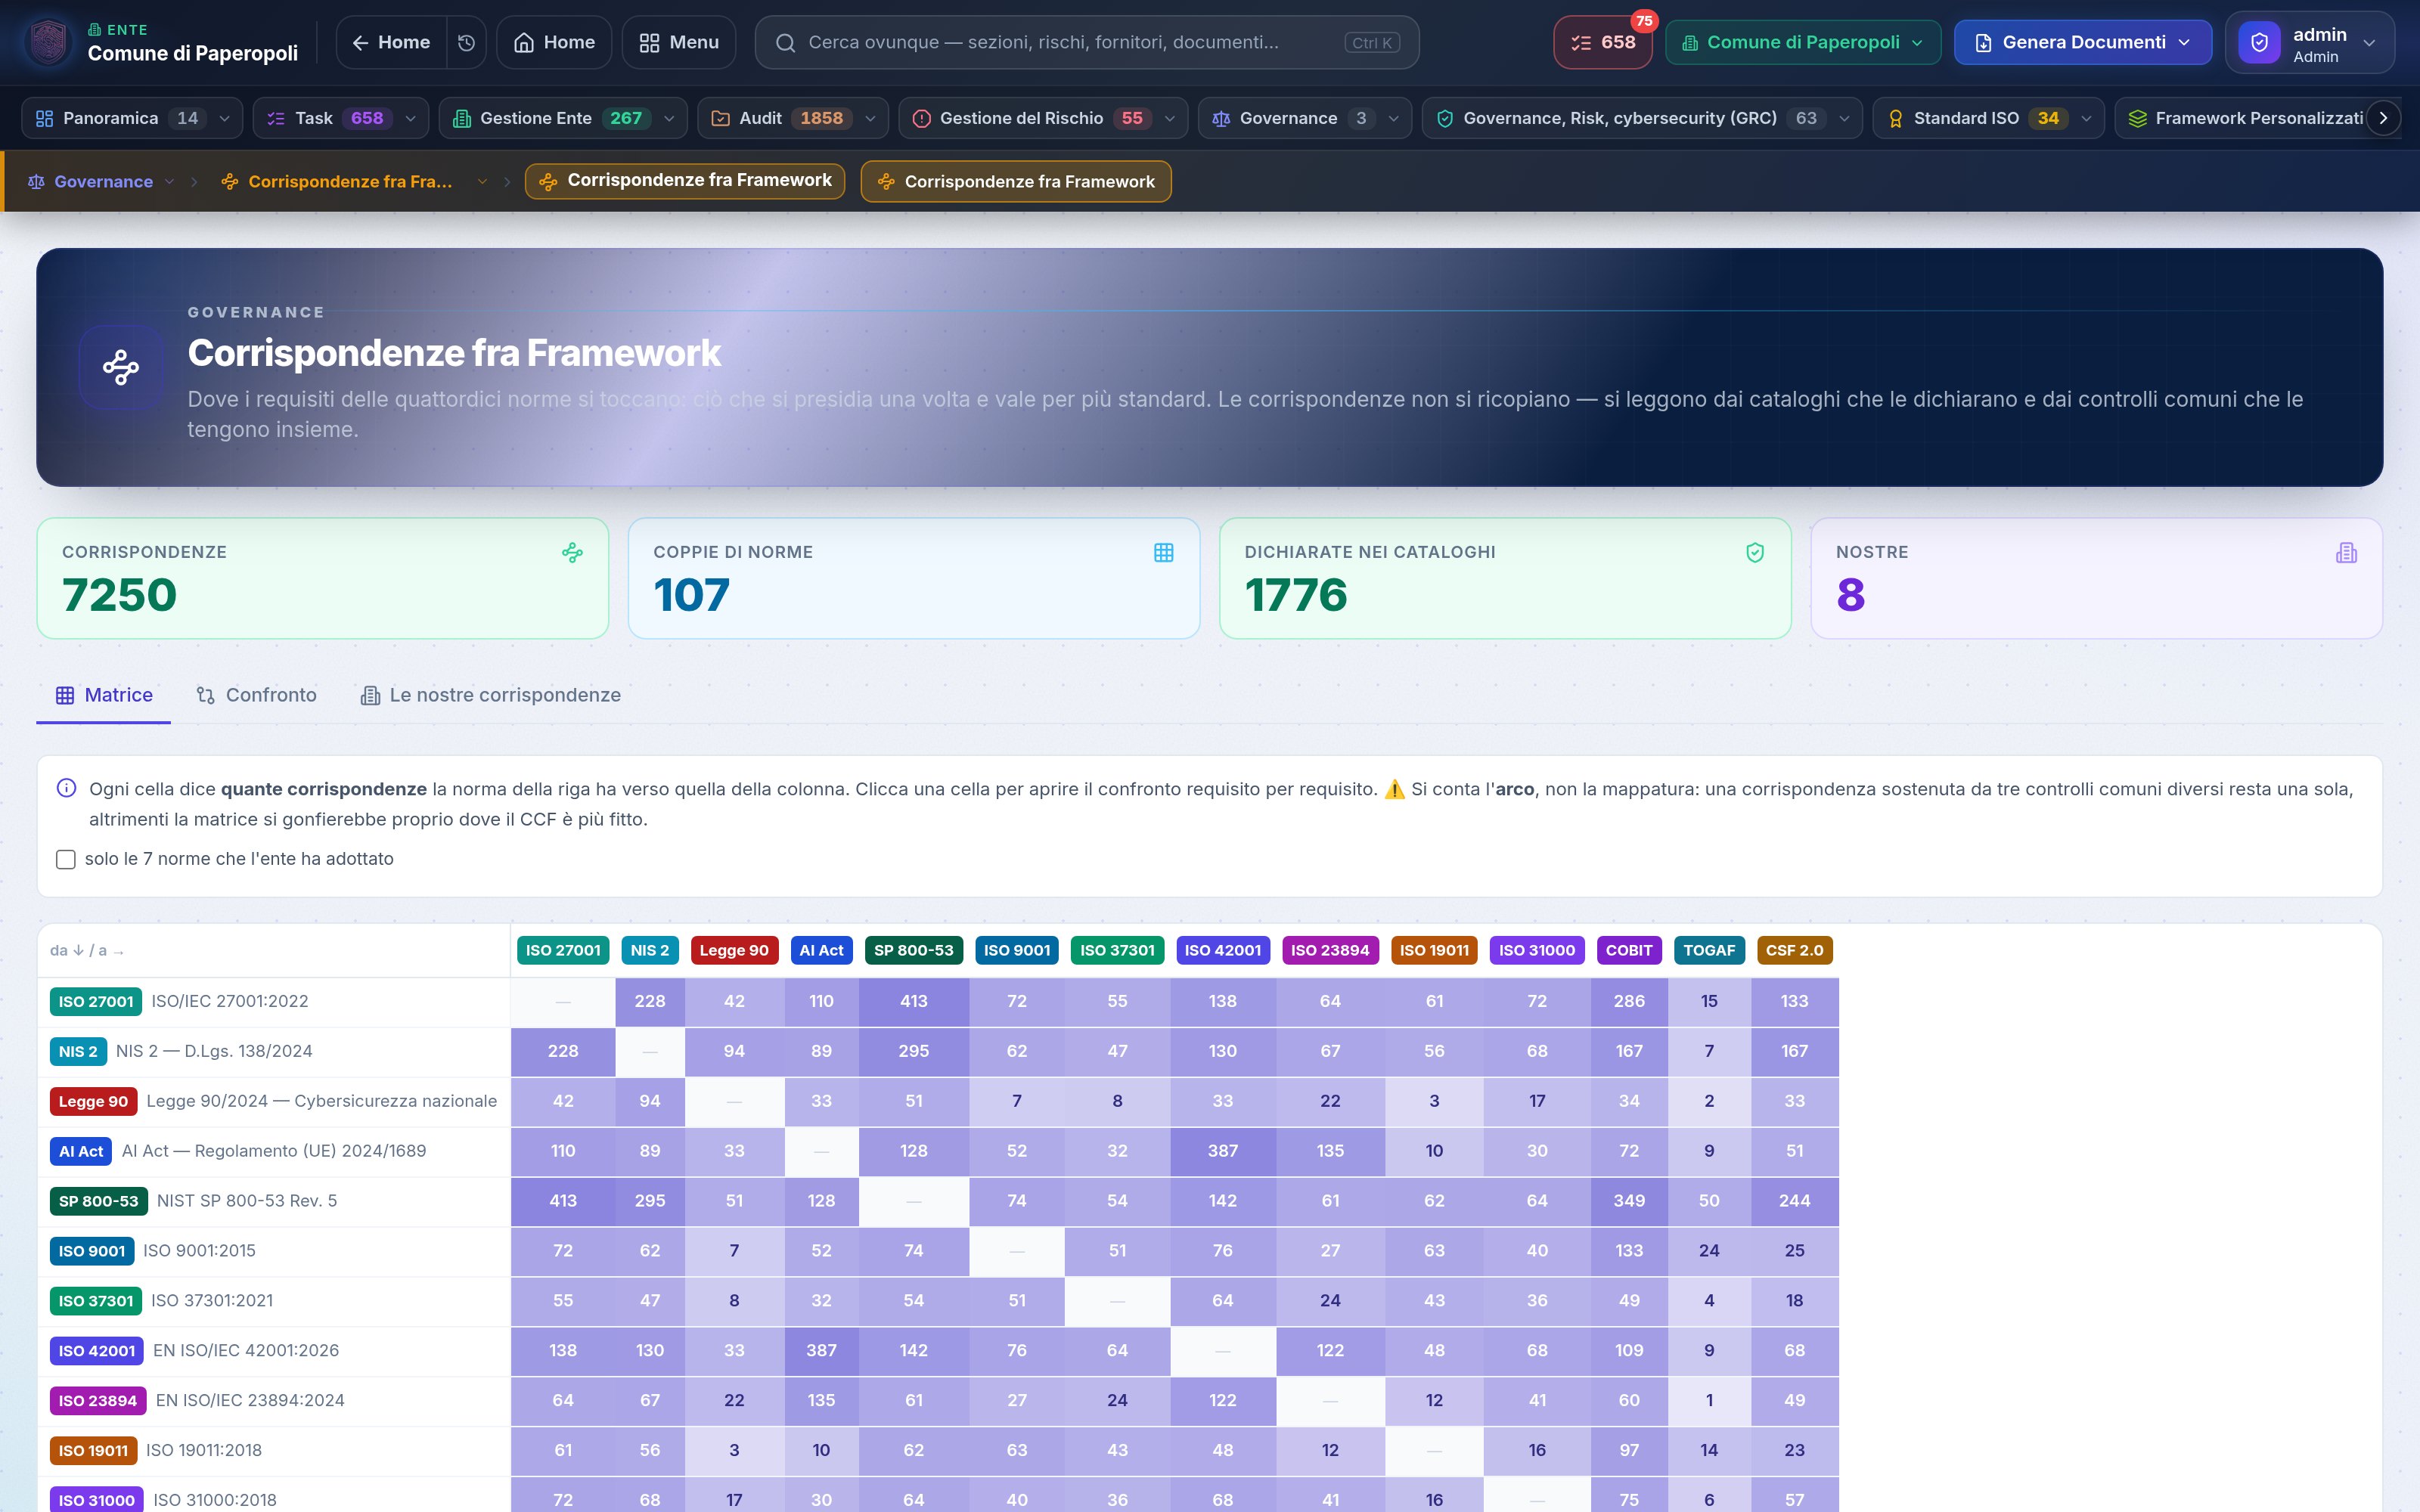
È la domanda che manca proprio nel momento in cui si sceglie uno standard, e a cui nessun modulo può rispondere da solo. La matrice incrocia le diciannove norme due a due; ogni riga dice quanto e perché, e il confronto scende fino al singolo requisito.

  • 3.410 corrispondenze dichiarate — ragionate, con il grado di copertura e la nota che spiega perché le due norme si toccano
  • 10.319 derivate dai controlli comuni — due requisiti agganciati allo stesso presidio sono corrispondenti di fatto
  • Ogni arco dichiara da dove viene: un giudizio non è una deduzione, e fonderli spaccerebbe la seconda per il primo
  • L'ente può dissentire — aggiunge, riqualifica o esclude con motivazione, senza che il catalogo venga mai sovrascritto
12.685
corrispondenze
su 192 coppie di norme
La matrice delle corrispondenze fra i framework

Funzionalità · Versione 13.5.0

Venti framework gestiti per intero, un solo insieme di controlli

I framework non si valutano soltanto: si attuano, ognuno con il proprio registro dei requisiti, la gap analysis, gli audit, il riesame di direzione e le non conformità — e con i ponti che li tengono insieme, perché un rischio censito nella ISO 9001 finisce nel Registro Rischi dell'ente, non in un secondo registro parallelo. Sopra tutti sta il livello che dice quanto un'adozione ne copre altre: 12.685 corrispondenze su 192 coppie di norme.

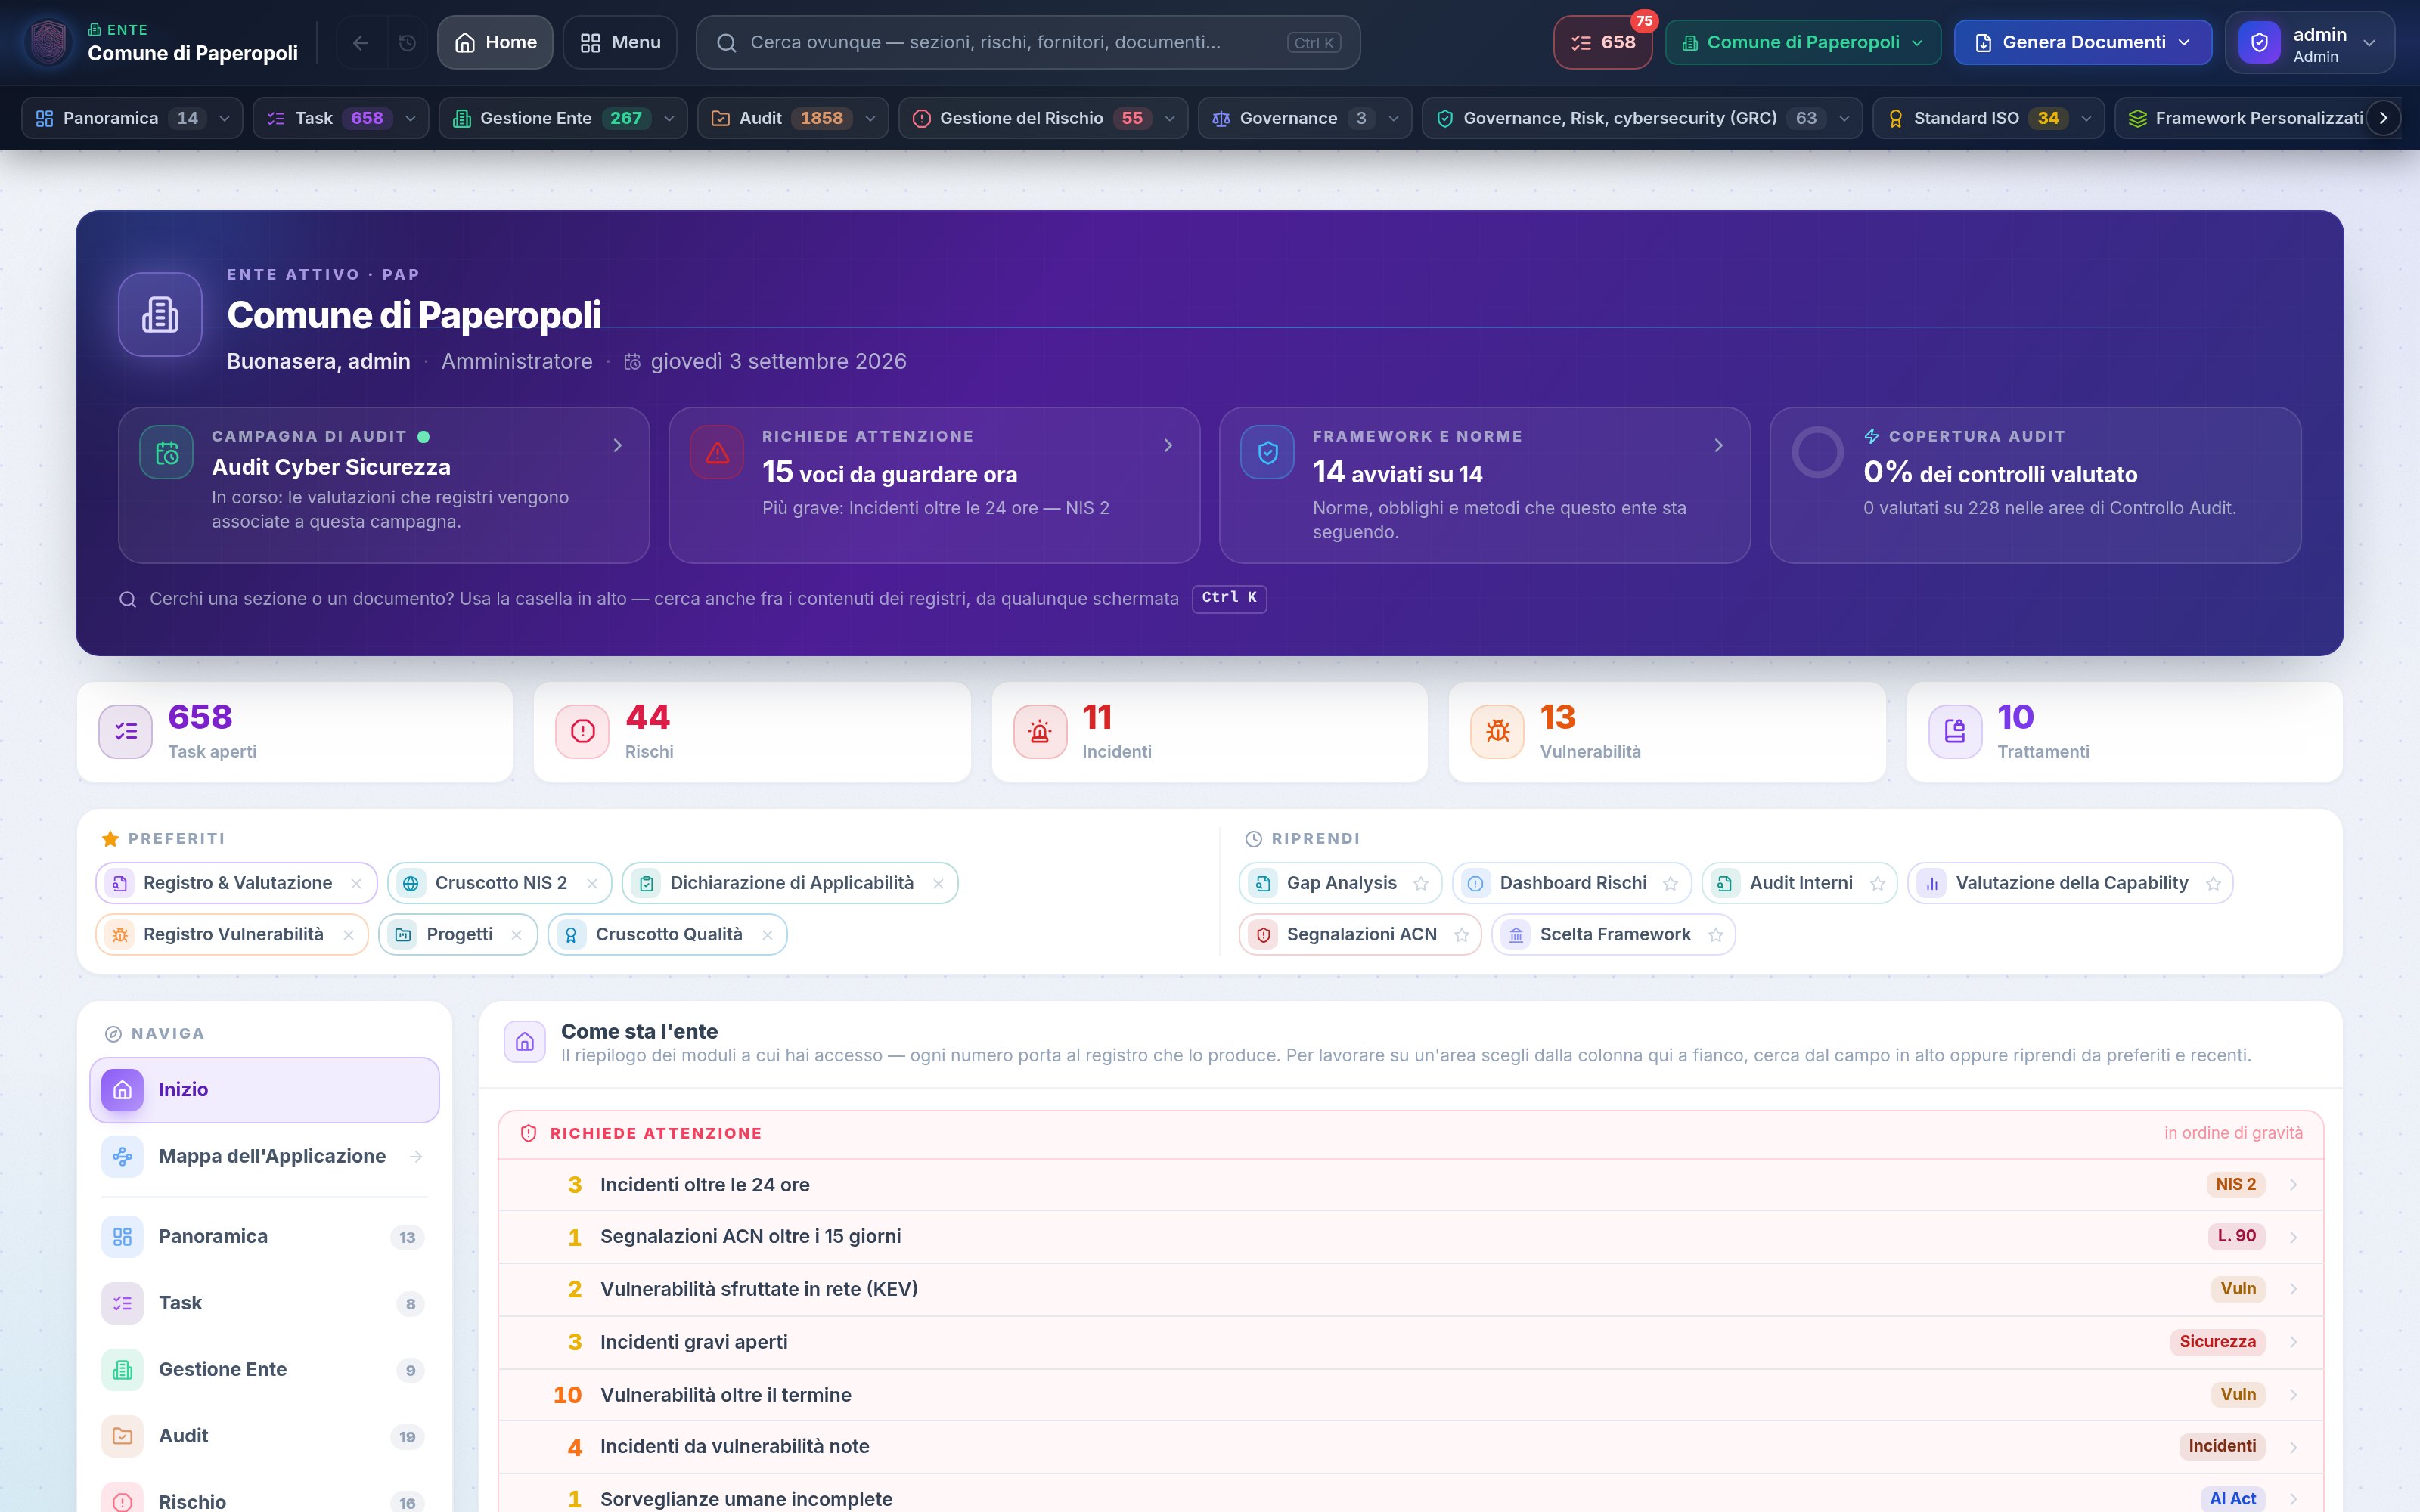
Home a tre vie

Tre strade per arrivare dove serve

Con oltre 270 destinazioni, il problema non è mostrarle: è raggiungerle. La Home offre preferiti e recenti per chi sa già dove andare, la ricerca da tastiera della barra in alto per chi non sa dov'è, e una colonna di navigazione con un gruppo per volta per chi sta esplorando. E si apre senza nulla di selezionato: al centro c'è il riepilogo dell'ente — che cosa richiede attenzione ora, e come sta ciascun modulo.

  • Ctrl/⌘+K: sezioni del menu e contenuti di 21 registri
  • Barra di posizione: dove sei, da dove vieni e come tornare indietro
  • Guida in ogni schermata: tasto «Guida», F1 e i «?» accanto ai numeri
  • KPI operativi cliccabili: rischi, incidenti, vulnerabilità, trattamenti
La Home a tre vie di Audit Management
RISCHIO

Gestione del Rischio, tre livelli distinti

Il rischio dell'ente con la ISO 31000 (principi, struttura di riferimento, processo in otto attività), il rischio di progetto con PRINCE2 7ª ed. e il rischio tecnico con le vulnerabilità. Il Registro non si compila da zero: si istanzia dal Playbook dei rischi ICT, 175 rischi tipici della PA in 18 domini, e tredici moduli vi confluiscono con la metodologia dell'ente, non con una scala propria.

GRC E OBBLIGHI DI LEGGE

GRC: dal catalogo all'attuazione

NIST SP 800-53 Rev. 5 con il ciclo RMF, COBIT 2019 con la capability ISO/IEC 33020, TOGAF 10 per iterazioni dell'ADM, NIS 2 (D.Lgs. 138/2024), Legge 90/2024 e CAD (D.Lgs. 82/2005): moduli che determinano l'ambito soggettivo, calcolano i termini in ora locale e producono il piano di adeguamento — non schede da compilare.

STANDARD ISO

Cinque sistemi di gestione certificabili

La stessa ossatura, confrontabile clausola per clausola: ISO/IEC 27001:2022 (SGSI e SoA), ISO 9001:2015 (65 requisiti su quattro livelli), ISO 37301:2021 (compliance e segnalazioni), EN ISO/IEC 42001:2026 (sistema di gestione per l'IA) e ISO 22301:2019 (continuità operativa, con il vincolo RTO < MTPD verificato dal motore). Chi ha già una di queste norme ne ha soddisfatta gran parte per le altre — e il modulo dice quale.

NORME DI RIFERIMENTO

Le guide che le altre norme presuppongono

Non sono certificabili, e il registro non dice «conforme» ma adottata. ISO 31000:2018 è l'impianto del rischio che le altre pretendono e nessuna definisce; ISO 19011:2018 è il metodo degli audit interni, con l'imparzialità calcolata; EN ISO/IEC 23894:2024 è la ISO 31000 applicata all'IA; ISO/IEC 27035 è il come della gestione degli incidenti, con squadra, recapiti verificati e MTTD e MTTR mai fusi; la NIST SP 800-61r3 e le Linee guida ACN portano la risposta agli incidenti nel profilo CSF e nel modello di processo della PA.

INTELLIGENZA ARTIFICIALE

L'intelligenza artificiale: una si adotta, l'altro si subisce

L'inventario dei sistemi di IA è uno solo e lo pretende l'AI Act a prescindere da ogni certificazione. Su di esso lavorano tre moduli: EN ISO/IEC 42001:2026 (il sistema di gestione, con la SoA che pretende la motivazione di ogni scelta e la valutazione d'impatto che guarda anche le conseguenze sulla società), EN ISO/IEC 23894:2024 (il metodo, con la valutazione sui suoi undici obiettivi) e l'AI Act — Reg. (UE) 2024/1689, che non è una norma volontaria: il suo registro non è per ente ma per sistema × ruolo, e il denominatore degli adempimenti si deriva dall'inventario invece di essere dichiarato. «Non abbiamo sistemi ad alto rischio» non è una risposta: il divieto dell'art. 5 e l'alfabetizzazione dell'art. 4 valgono dal 2 febbraio 2025 per chiunque usi l'IA. E per le autorità pubbliche non c'è grandfathering: l'adeguamento è dovuto entro il 2 agosto 2030.

CONTROLLI COMUNI

Un solo insieme di controlli: «test once, satisfy many»

Un ente che adotta quattro standard finirebbe per presidiare e verificare tre volte la stessa cosa: «le copie di sicurezza sono provate in ripristino» è A.8.13 per la ISO 27001, PR.DS-11 per la NIS 2, CP-9 per l'800-53. Il Common Control Framework è un unico registro di controlli interni — 23 domini, 173 controlli, 1.845 mappature verso 19 standard — su cui i requisiti convergono: si verifica il controllo una volta e l'esito soddisfa tutti i requisiti mappati, in media dieci per controllo. Si parte da dieci profili già composti (cybersecurity, NIS 2, AI Act, privacy, qualità, progetti…) e li si adatta.

CORRISPONDENZE

12.685 corrispondenze: quanto un'adozione ne copre altre

Ogni norma ha la propria sezione Corrispondenze, e sopra tutte c'è la matrice N×N delle diciannove: quanto la ISO/IEC 27001 copre della NIS 2, che cosa la 42001 chiude dell'AI Act, dove il COBIT e l'800-53 dicono la stessa cosa. Sono 3.410 corrispondenze dichiarate — ragionate, con il grado di copertura e la nota che spiega perché le due norme si toccano — più 10.319 derivate dai controlli comuni: due requisiti agganciati allo stesso presidio sono corrispondenti di fatto. Ogni arco dichiara da dove viene, e l'ente può aggiungerne, riqualificarne o escluderne con motivazione — senza che il catalogo venga mai sovrascritto.

POLICY

Le regole scritte, dalla bozza alla presa visione

Scrivere la regola non basta: va approvata, pubblicata, portata a chi deve applicarla — e in audit bisogna dimostrare chi l'ha letta e su quale versione. Il ciclo di vita è una macchina a stati, dove approvato non vuol dire in vigore. La presa visione è nominale e congelata sulla versione distribuita; i solleciti restano tracciati anche senza posta configurata.

INCIDENTI

Che cosa insegna l'incidente

Accanto al registro degli incidenti, il livello delle conseguenze dice che cosa ci insegnano: quale controllo non ha retto, quale rischio si è materializzato, quale regola è stata violata e quale vulnerabilità era già nota e non sanata. Correzione e azione correttiva restano distinte; e sette phishing in tre mesi diventano un gruppo: sette incidenti chiusi correttamente e una formazione che non funziona.

TASK

I task: il lavoro che i moduli producono

Le azioni delle norme restano dove la norma le vuole, e accanto vive la loro faccia operativa: chi lo fa, entro quando, a che punto è. 83 generatori su 27 moduli trasformano in task il lavoro già aperto; il task si consegna (affidato → preso in carico → evaso → verificato), si rifiuta con motivo, si affida a un ufficio — e non si chiude con una spunta muta: servono un esito e la descrizione di che cosa è stato fatto.

CRUSCOTTI

Cruscotti componibili, senza scrivere una query

Un catalogo di 174 metriche e 22 serie, ognuna con la propria area di permesso: si compone il proprio cruscotto scegliendo le caselle, non scrivendo SQL. Sei cruscotti predefiniti — Direzionale, Conformità dei Framework, Adempimenti, Terze parti, Operativo, Persone — che si duplicano e si adattano. Ogni modulo apre con il proprio cruscotto, e lo stesso catalogo costruisce il riepilogo della Home.

RICERCA

Cercare una cosa, non la schermata che la contiene

Chi ha in mente il fornitore o la delibera non deve indovinare il modulo giusto. La casella in alto (Ctrl/⌘+K) cerca insieme le sezioni del menu e i contenuti di 21 registri, ordinati per pertinenza. Ogni sorgente dichiara la propria area di permesso e non viene nemmeno interrogata se non la si ha: ciò che non si è potuto cercare viene dichiarato.

MAPPE

Di che cosa è fatta, e a che punto è il tuo ente

La Mappa dell'Applicazione mostra le 274 sezioni in cinque fasce e i ponti fra i moduli — e su ogni nodo il numero vero dell'ente: quali registri sono popolati e quali framework sono avviati. La Mappa dei Flussi scende al singolo blocco e dice dove finisce ciò che vi si scrive, con la catena dell'impatto su più salti.

SCELTA DEL FRAMEWORK

La carta d'identità di ogni norma

Prima di scegliere: che cosa è (certificabile, obbligo di legge, guida, metodo), che cosa si certifica davvero — l'ente, le persone o il sistema —, a chi si applica e che cosa comporta l'inadempienza. L'adozione si registra con cinque stati espliciti e con l'edizione su cui l'ente lavora, compresa la migrazione fra due edizioni con il suo termine.

AUDIT

Installazione come gruppo di controlli

Ogni framework può diventare un vero gruppo di controlli di audit, con la propria campagna: eredita valutazioni, maturità, RACI, KPI, evidenze e report. La scheda di ogni controllo dice dove si trova — framework, gruppo, area, sezione e campagne — e la rimozione non cancella in silenzio il lavoro di audit: elenca le valutazioni che si perderebbero e chiede conferma.

CATALOGHI

Cataloghi generati dalle fonti ufficiali

I 1196 controlli dell'800-53 sono generati dall'OSCAL del NIST; le 43 misure e i 116 requisiti NIS 2 dagli allegati tecnici dell'ACN, con validazione automatica sulla guida alla lettura. Quando la fonte cambia, il catalogo si rigenera invece di divergere.

DOCUMENTI

18 documenti Word in un click

Composti dai registri dell'ente al momento in cui si preme il tasto: Report Ente, Programma GRC, Manuale del SGSI, Dichiarazione di Applicabilità, Rapporto di audit, Riesame della direzione, Politiche, DPIA, FRIA, Registro dei Trattamenti e Registro Data Breach. Pronti per firma e protocollo.

IDENTITÀ

Account e persone collegati

Chi si collega e chi lavora nel Comune sono due registri diversi: l'account è m.rossi con la posta personale, la persona in organigramma porta la casella del settore. L'associazione è un dato dichiarato — l'accostamento per email resta un suggerimento da confermare —, così «I miei task» sa sempre a chi arriva il lavoro.

GUIDA

La spiegazione dove serve

Il tasto «Guida», F1 e i «?» accanto ai numeri aprono la spiegazione della schermata che si ha davanti, sezione per sezione; le Domande Frequenti rispondono a ciò che attraversa i moduli. Guida e FAQ si scrivono dall'interfaccia con un editor visuale, e l'ente vi aggiunge le proprie note.

RISPOSTA AGLI INCIDENTI

Dal profilo NIST al processo ACN

La NIST SP 800-61r3 dà a ogni outcome del CSF la sua priorità nella risposta, e l'applicazione la porta nel Profilo Cyber senza mai abbassarla. Le Linee guida ACN ne fanno un processo in cinque fasi: le procedure sono documenti del documentale, i ruoli vengono dalla squadra ISO/IEC 27035, ogni attività ha la sua RACI con un solo responsabile ultimo, e i playbook coprono le cinque categorie dell'Appendice C.

RICHIAMATO DA

Chi, nell'applicazione, cita questo oggetto

Le schede dicono a che cosa un oggetto punta; «Richiamato da» dice chi lo richiama: il fornitore citato da contratti, incidenti, rischi, trattamenti e valutazioni; la persona che ne risponde in mezza applicazione. È ricavato dallo schema, raggruppato per modulo e per ruolo del legame, e ogni riga porta alla schermata che la mostra. Ciò che non si può leggere si dichiara, senza conteggi.

CATALOGHI

Cataloghi installati: nascondi, mostra, rimuovi

Ogni norma installata fra i controlli di audit ha la sua provenienza — chi e quando — e si può nascondere senza perdere nulla, ripristinare o rimuovere. La rimozione dichiara prima le valutazioni che si perderebbero e chiede conferma; la NIST SP 800-53 ammette più installazioni e il cambio di baseline per differenza, con anteprima.
Dentro la piattaforma

Cruscotti che trasformano i dati in decisioni

Dieci funzioni che reggono il lavoro di ogni giorno, con la schermata reale del prodotto — la stessa che esplori nella Demo Live. La descrizione completa di tutte le altre è più sotto, sezione per sezione.

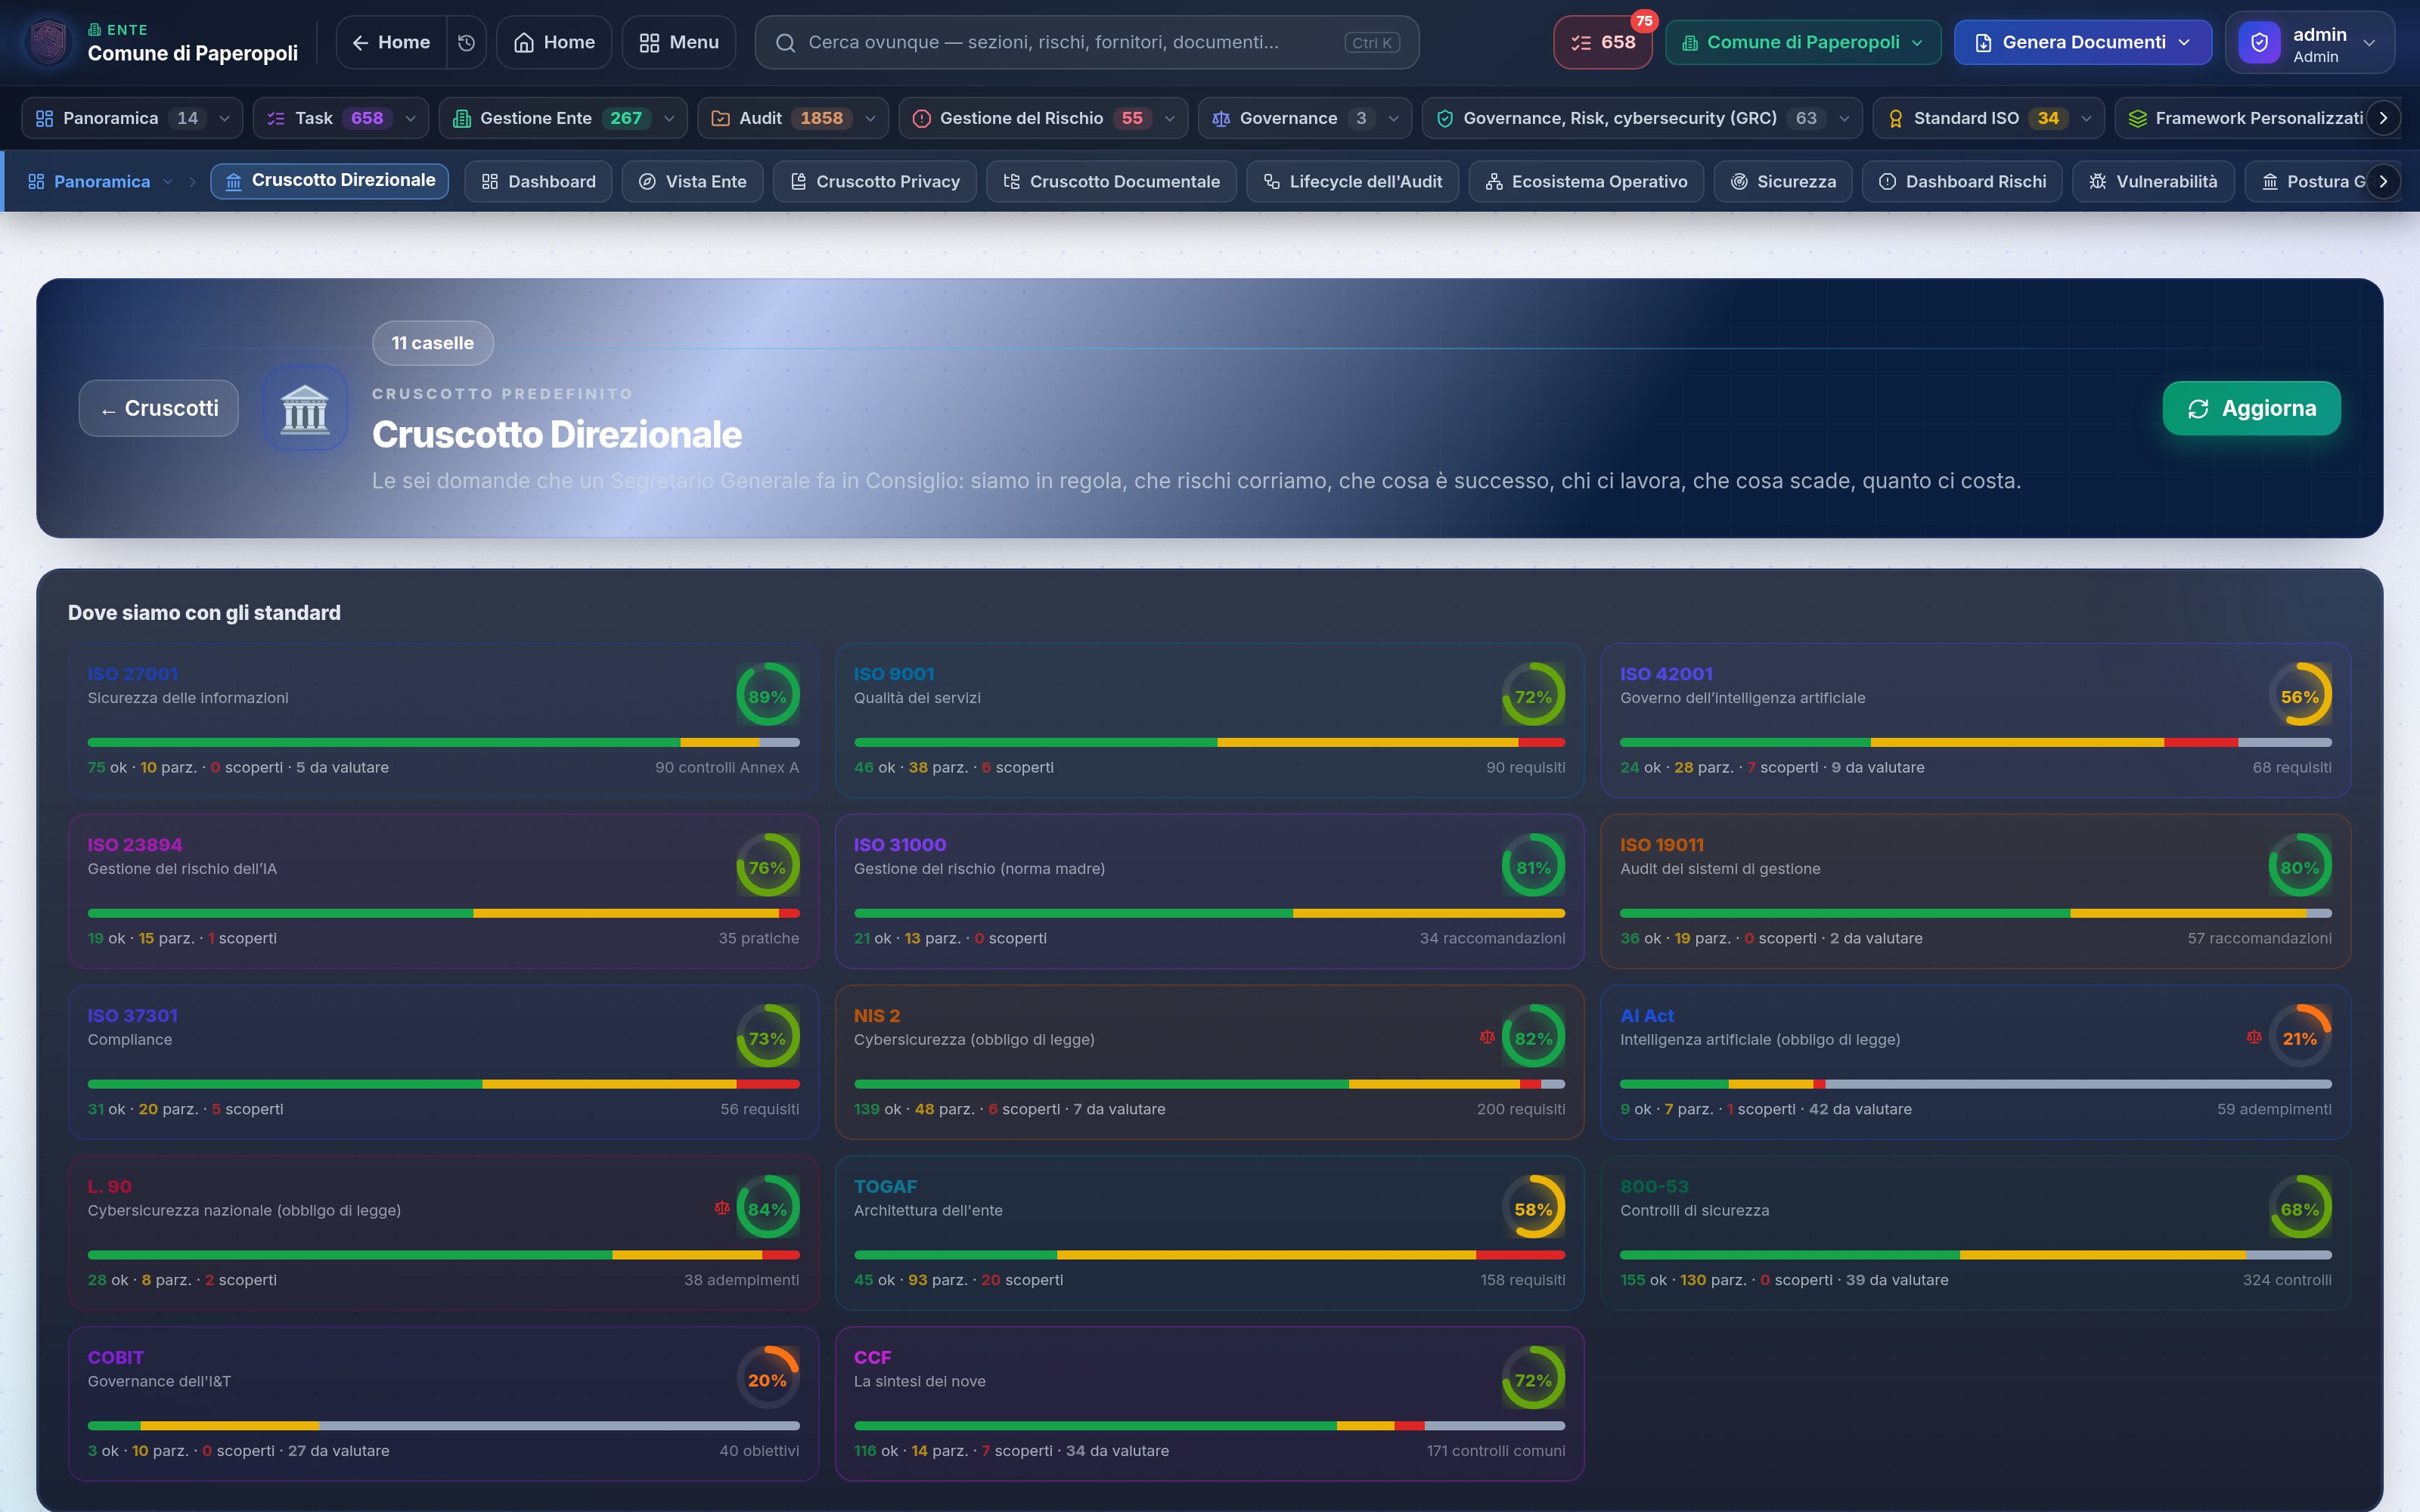
Cruscotto Direzionale

Le sei domande di chi deve rispondere in Consiglio

Siamo in regola, che rischi corriamo, che cosa è successo, chi ci sta lavorando. Un cruscotto che non si programma: si compone scegliendo le caselle da un catalogo di metriche, e ogni casella dichiara la propria area di permesso.

  • 174 metriche e 22 serie a catalogo
  • Sei predefiniti che si duplicano e si adattano
  • Nessuna query da scrivere: si scelgono le chiavi
Cruscotto direzionale
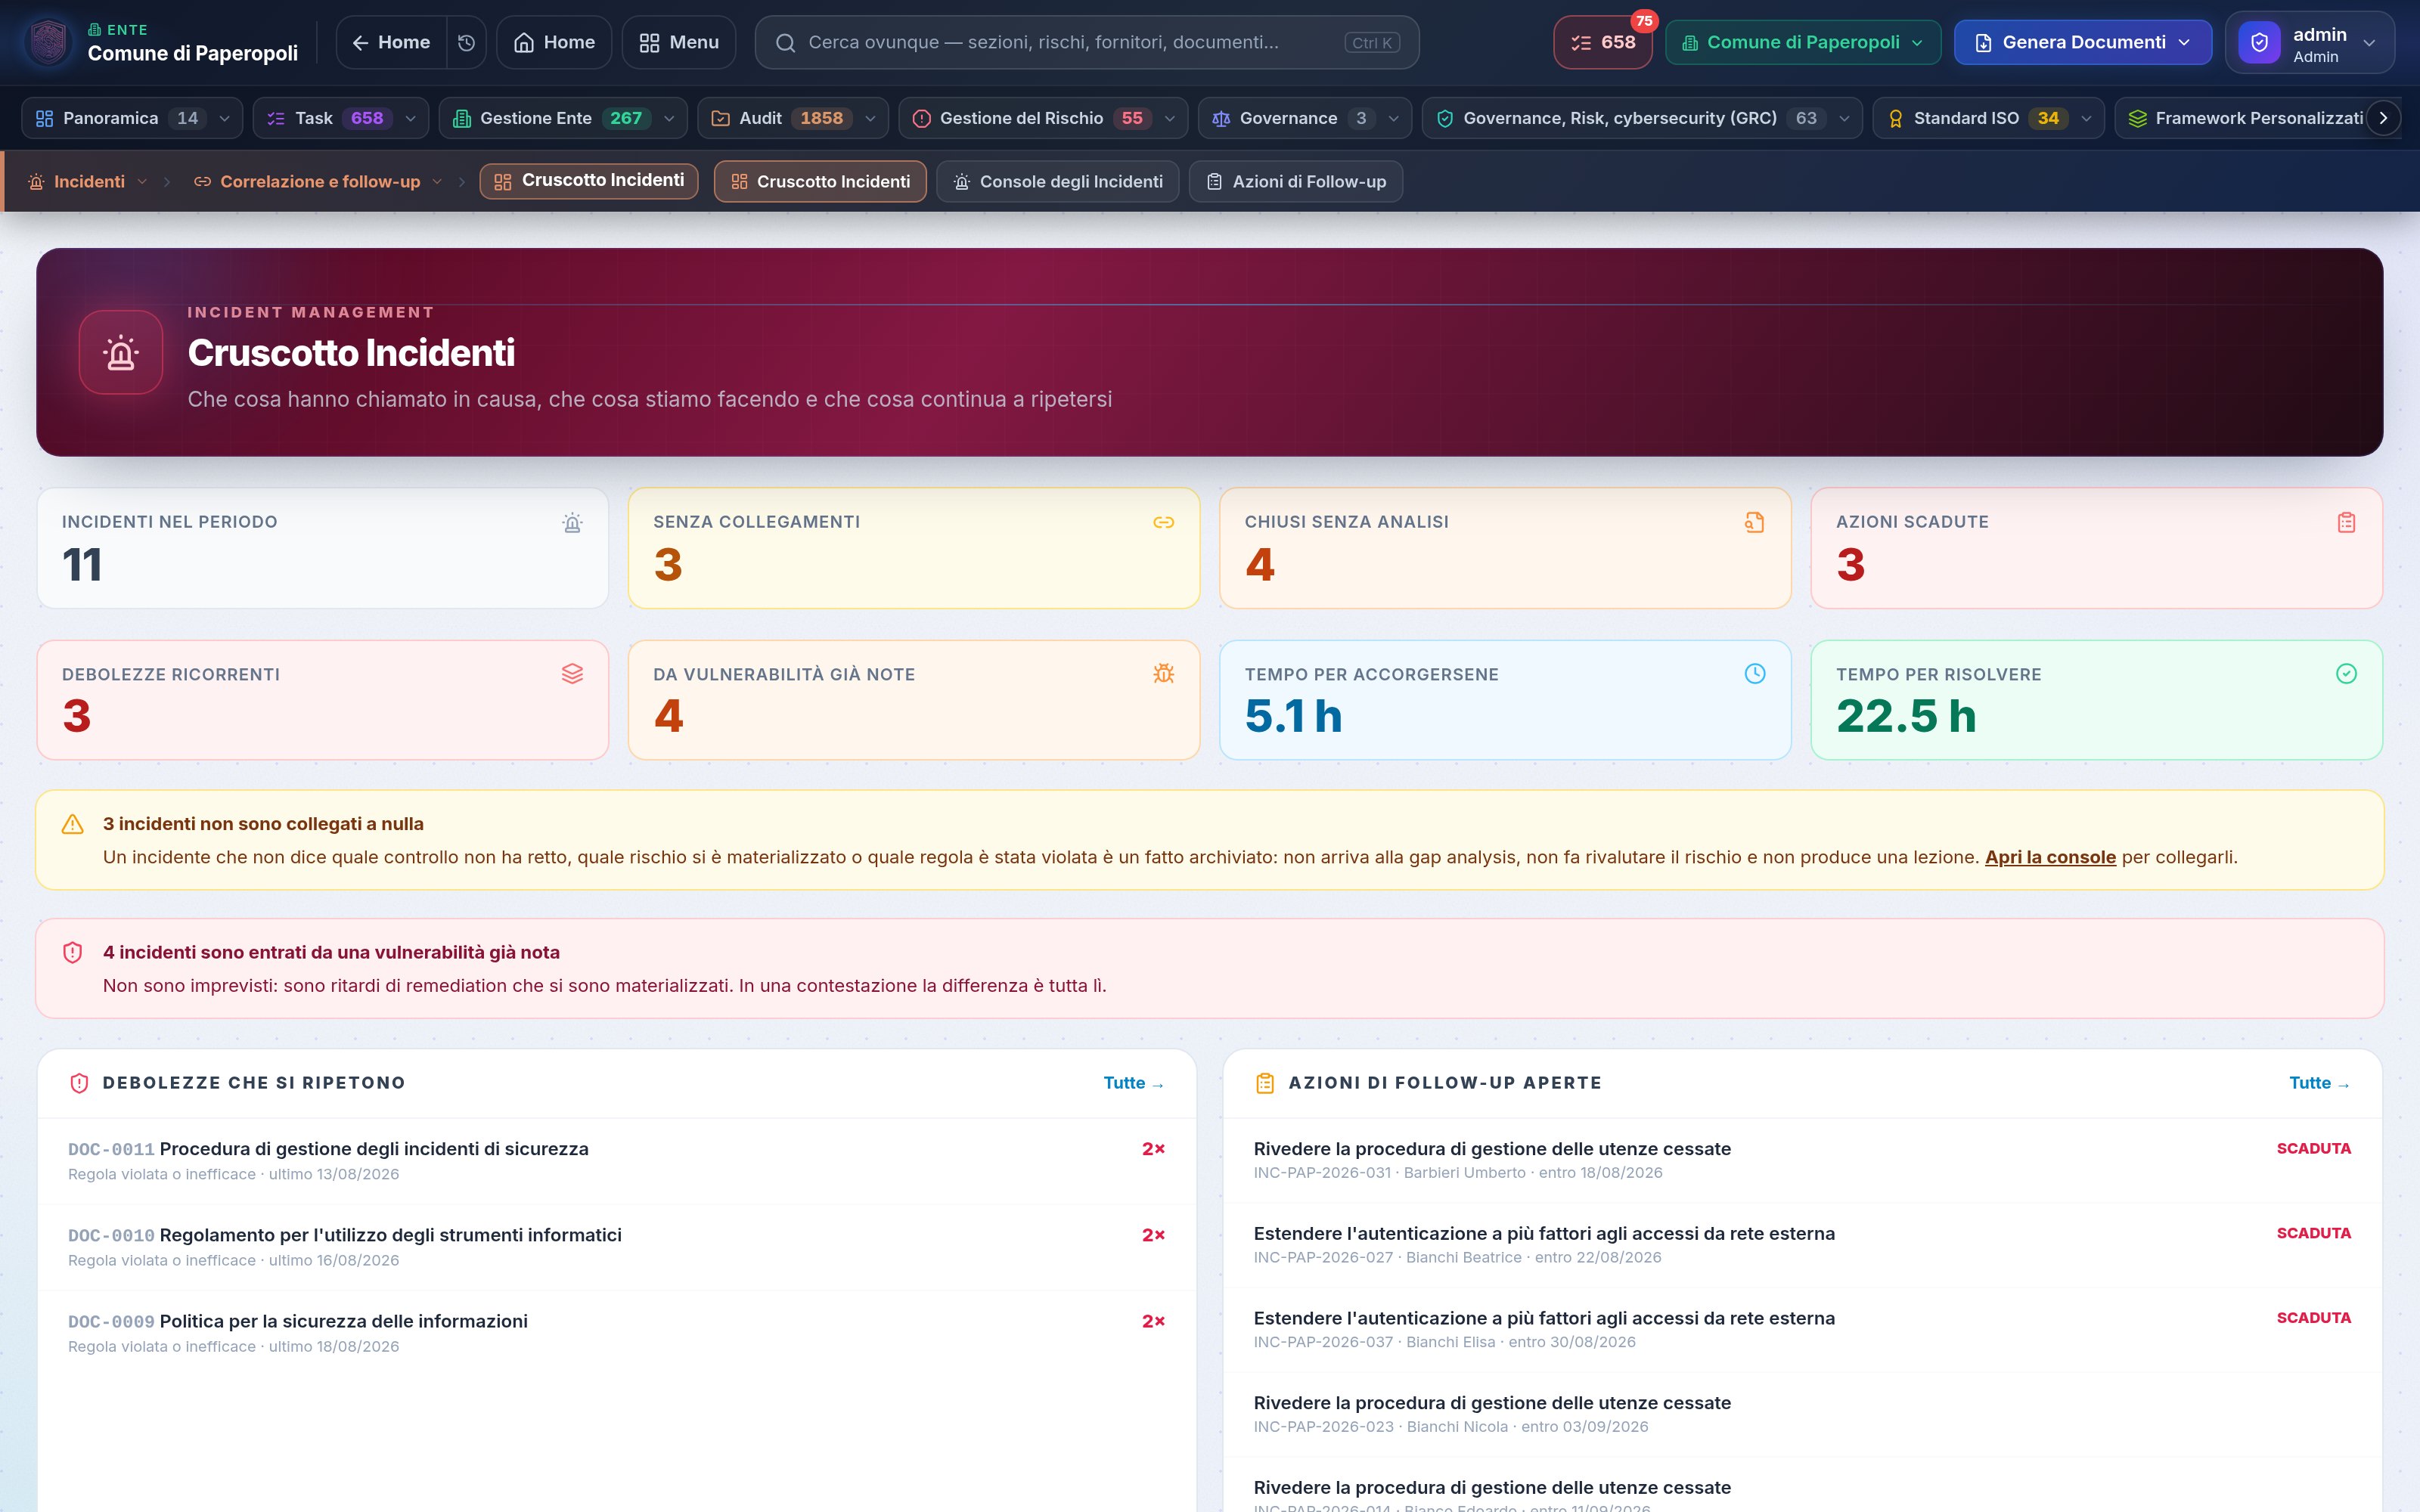
Security Operations Center

Cybersecurity in tempo reale, conforme a NIS2

Incidenti, data breach e notifiche normative monitorati in un'unica sala di controllo, con soglia delle 72 ore GDPR, coda dei breach in scadenza e indicatori MTTR/MTTD. E sopra, il livello che collega l'incidente a ciò che ha chiamato in causa.

  • Timer 72h per la notifica al Garante
  • Vulnerabilità già note che si sono materializzate
  • Metriche NIS2 e significatività
Cruscotto degli incidenti e delle conseguenze
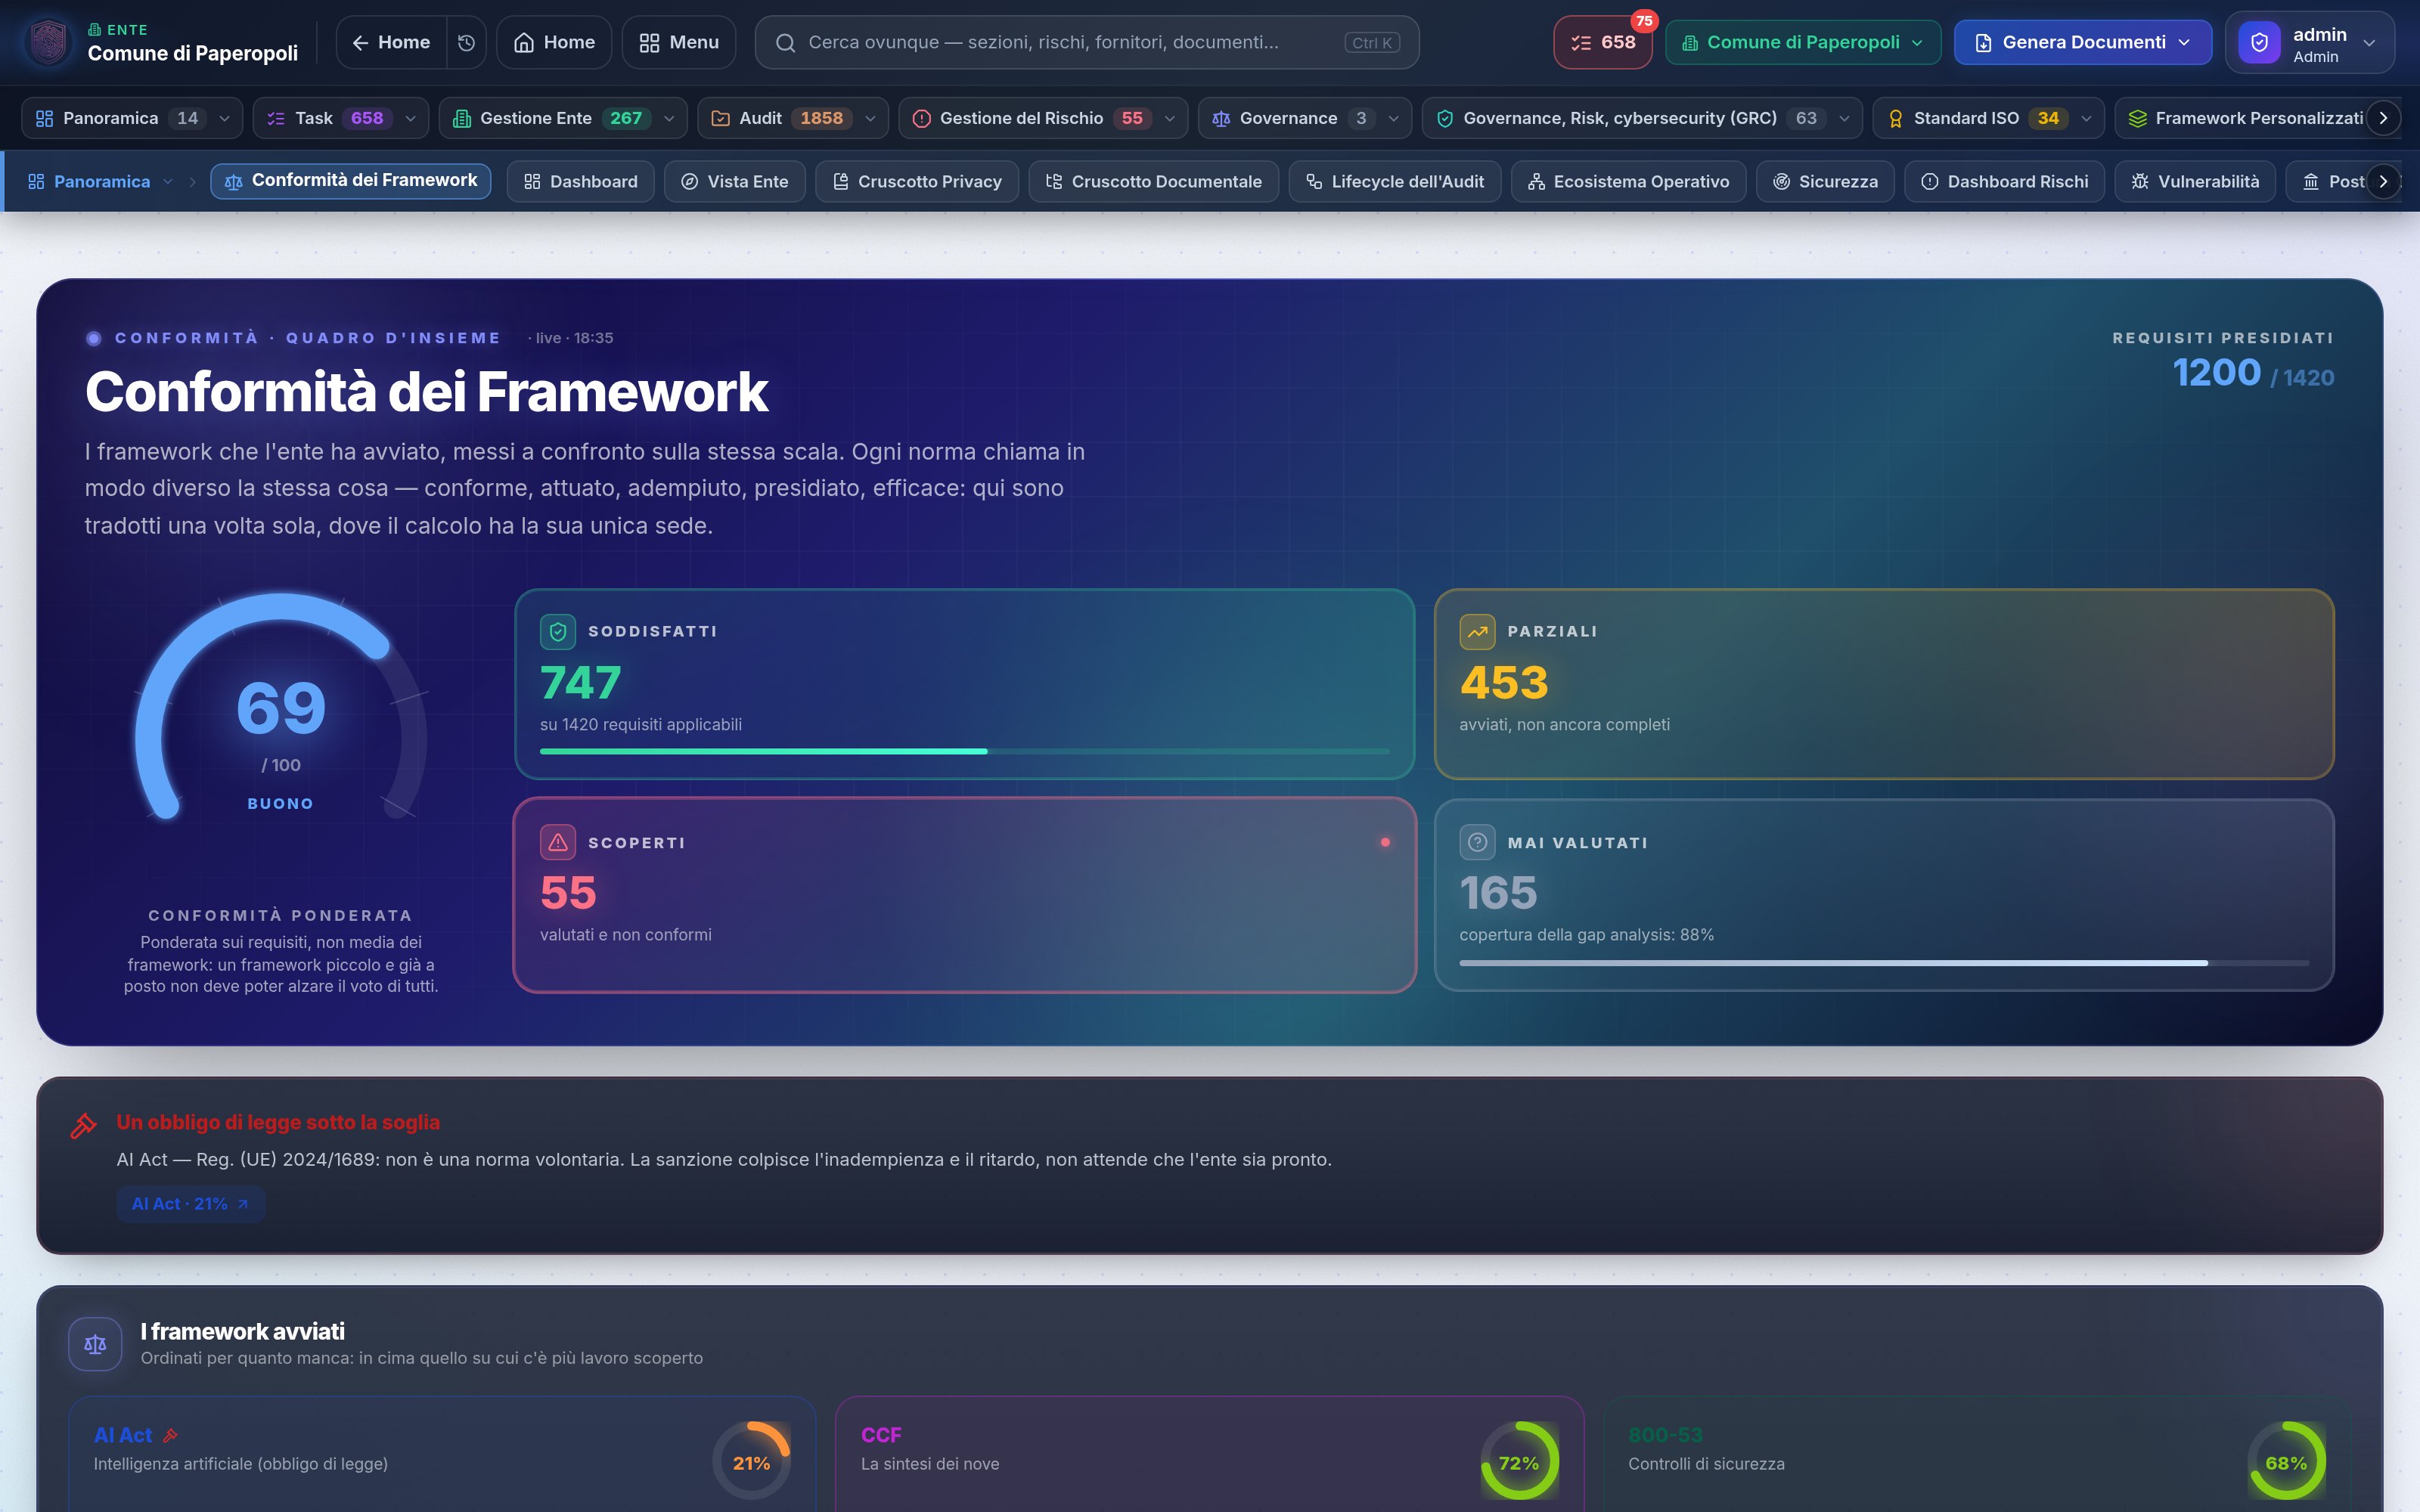
Conformità dei Framework

Gli standard a confronto, con i vocabolari normalizzati

Ogni norma chiama in modo diverso la stessa cosa: «conforme», «attuato», «adempiuto», «presidiato», «efficace». Il confronto le normalizza in un punto solo — e distingue «mai valutato» da «non conforme», perché sono due decisioni diverse.

  • Stato netto, non una media di livelli
  • Copertura: quanto del registro è stato almeno guardato
  • Capability ed efficacia dove la norma misura quelle
Conformità dei framework a confronto
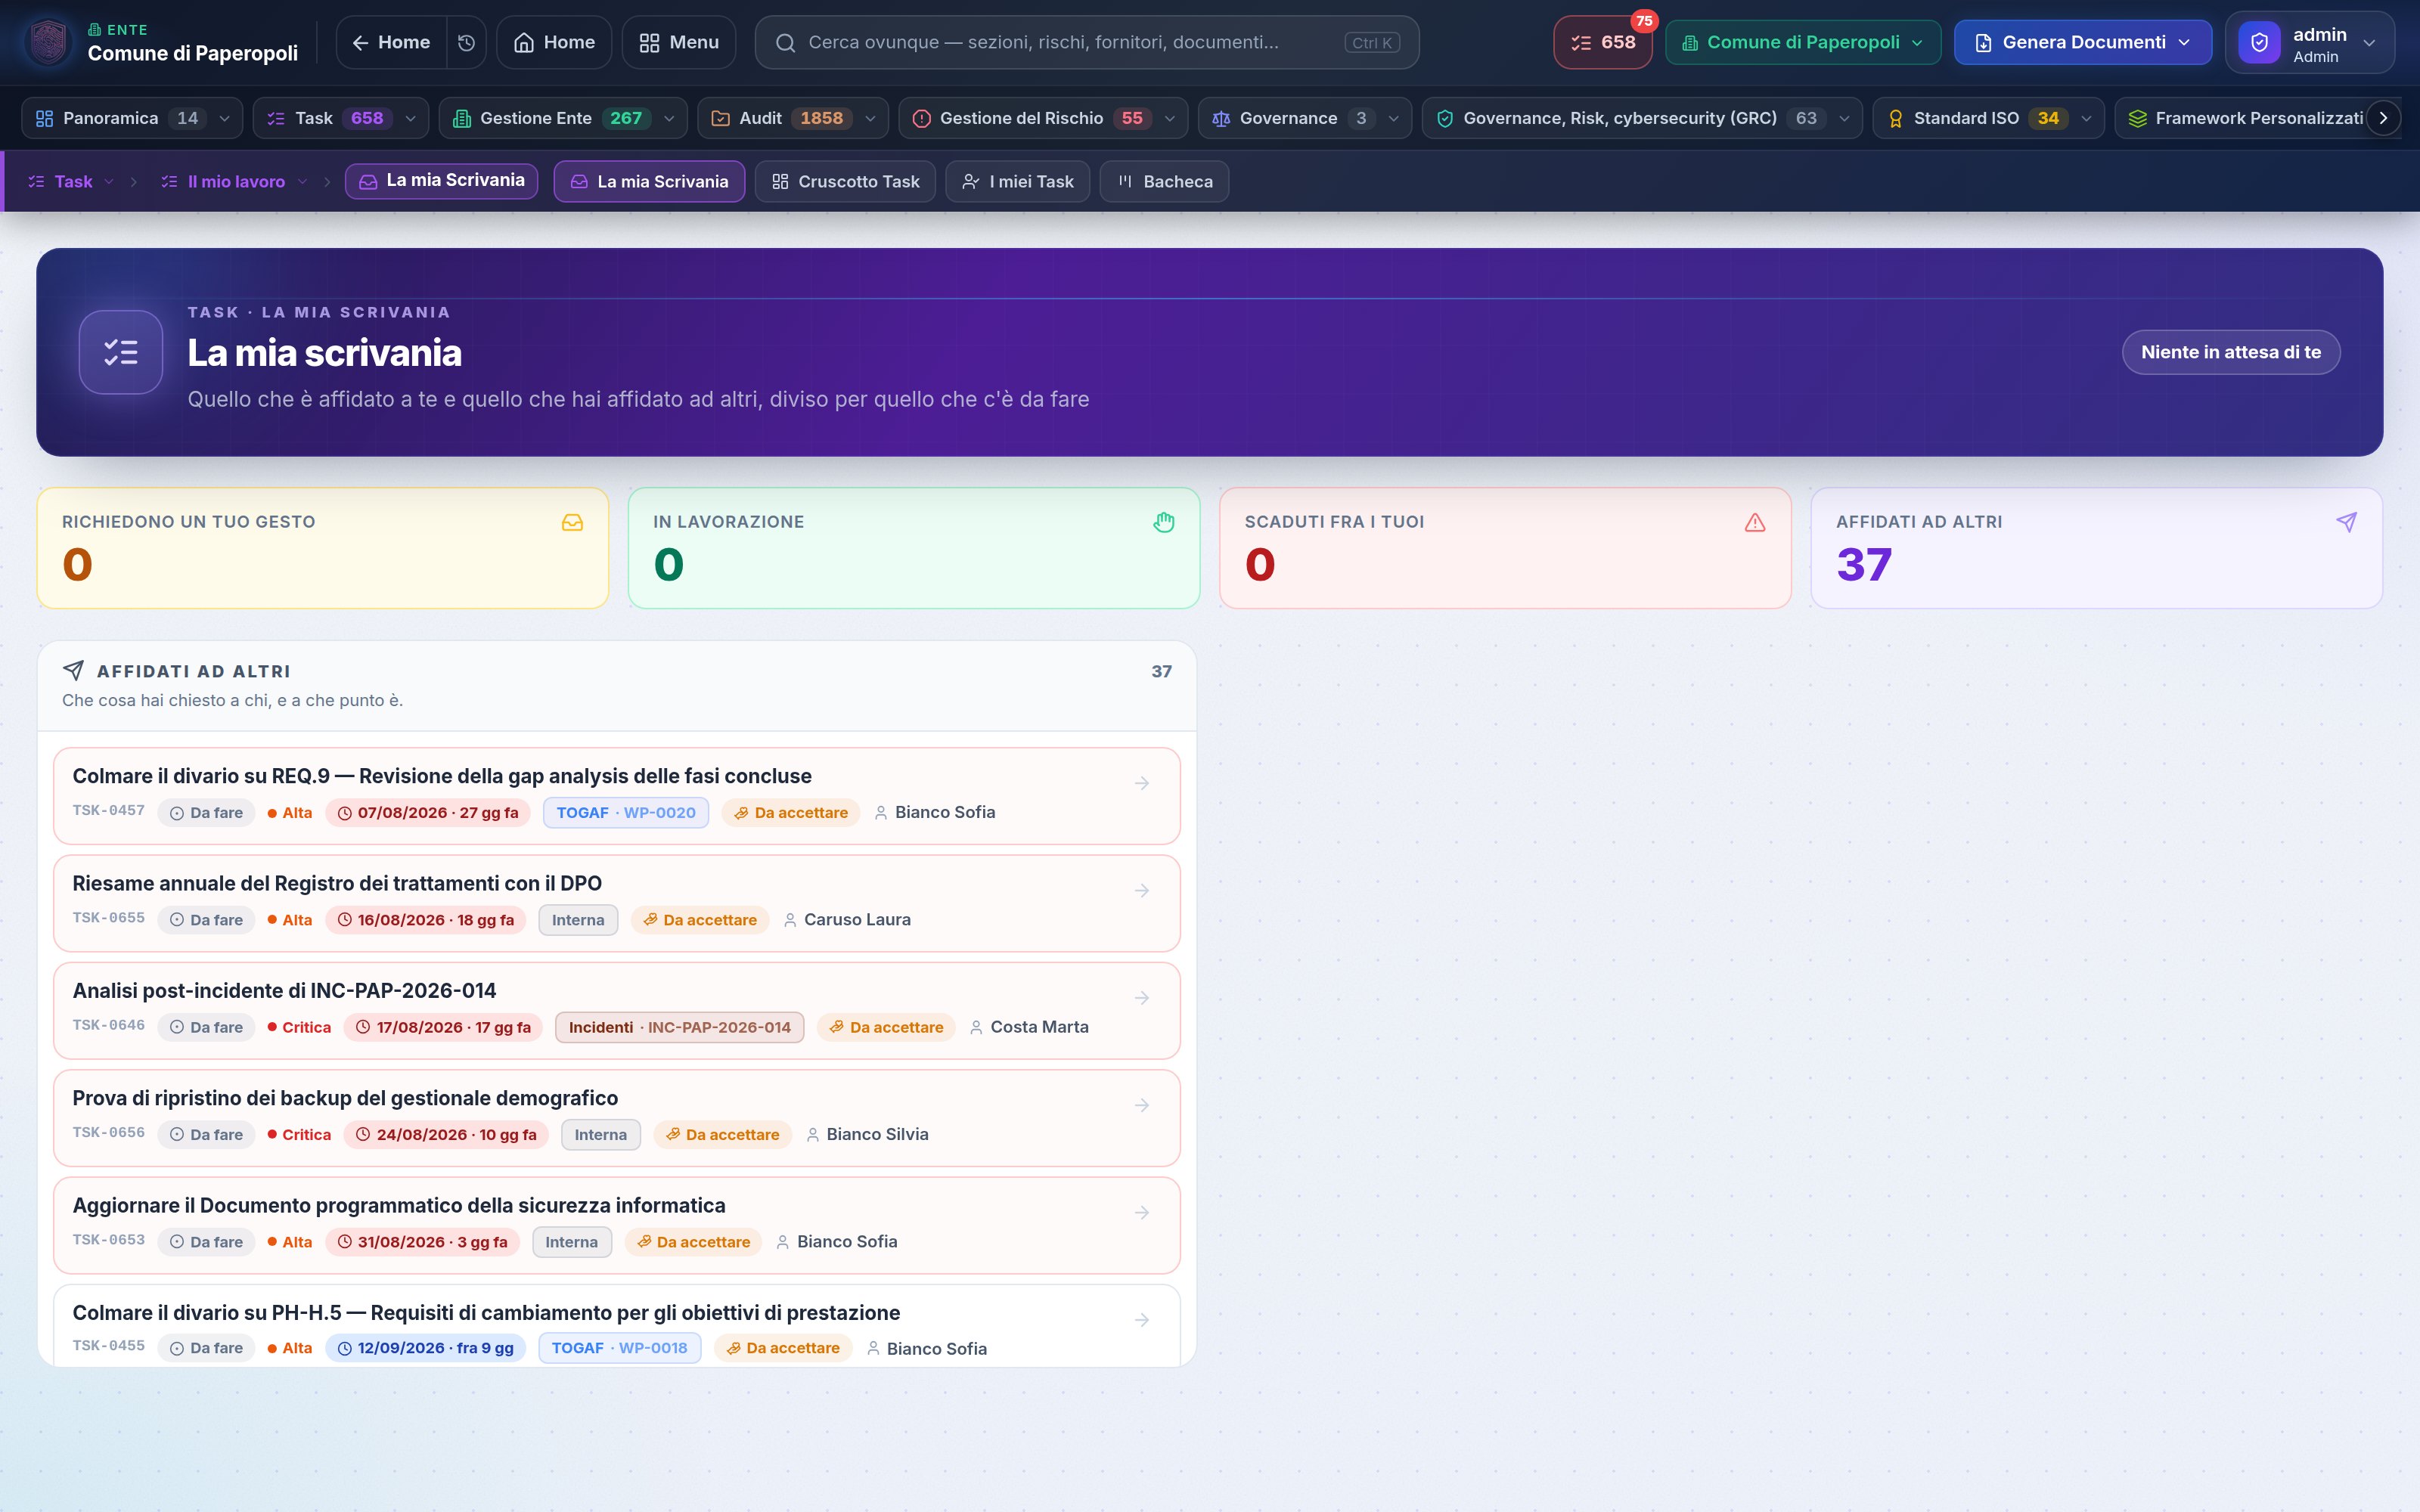
Registro operativo dei task

Che cosa devo fare io, adesso

Non un filtro dell'elenco, ma la risposta divisa per gesto richiesto: accettare, proseguire, rivendicare dall'ufficio, verificare ciò che hai affidato, riaffidare ciò che è tornato indietro. La consegna è un secondo asse e non tocca lo stato del lavoro.

  • 83 generatori su 27 moduli, sempre con anteprima
  • Rifiuto motivato che torna a chi lo aveva affidato
  • Workflow dell'ente come passi con scadenze relative
La scrivania personale dei task
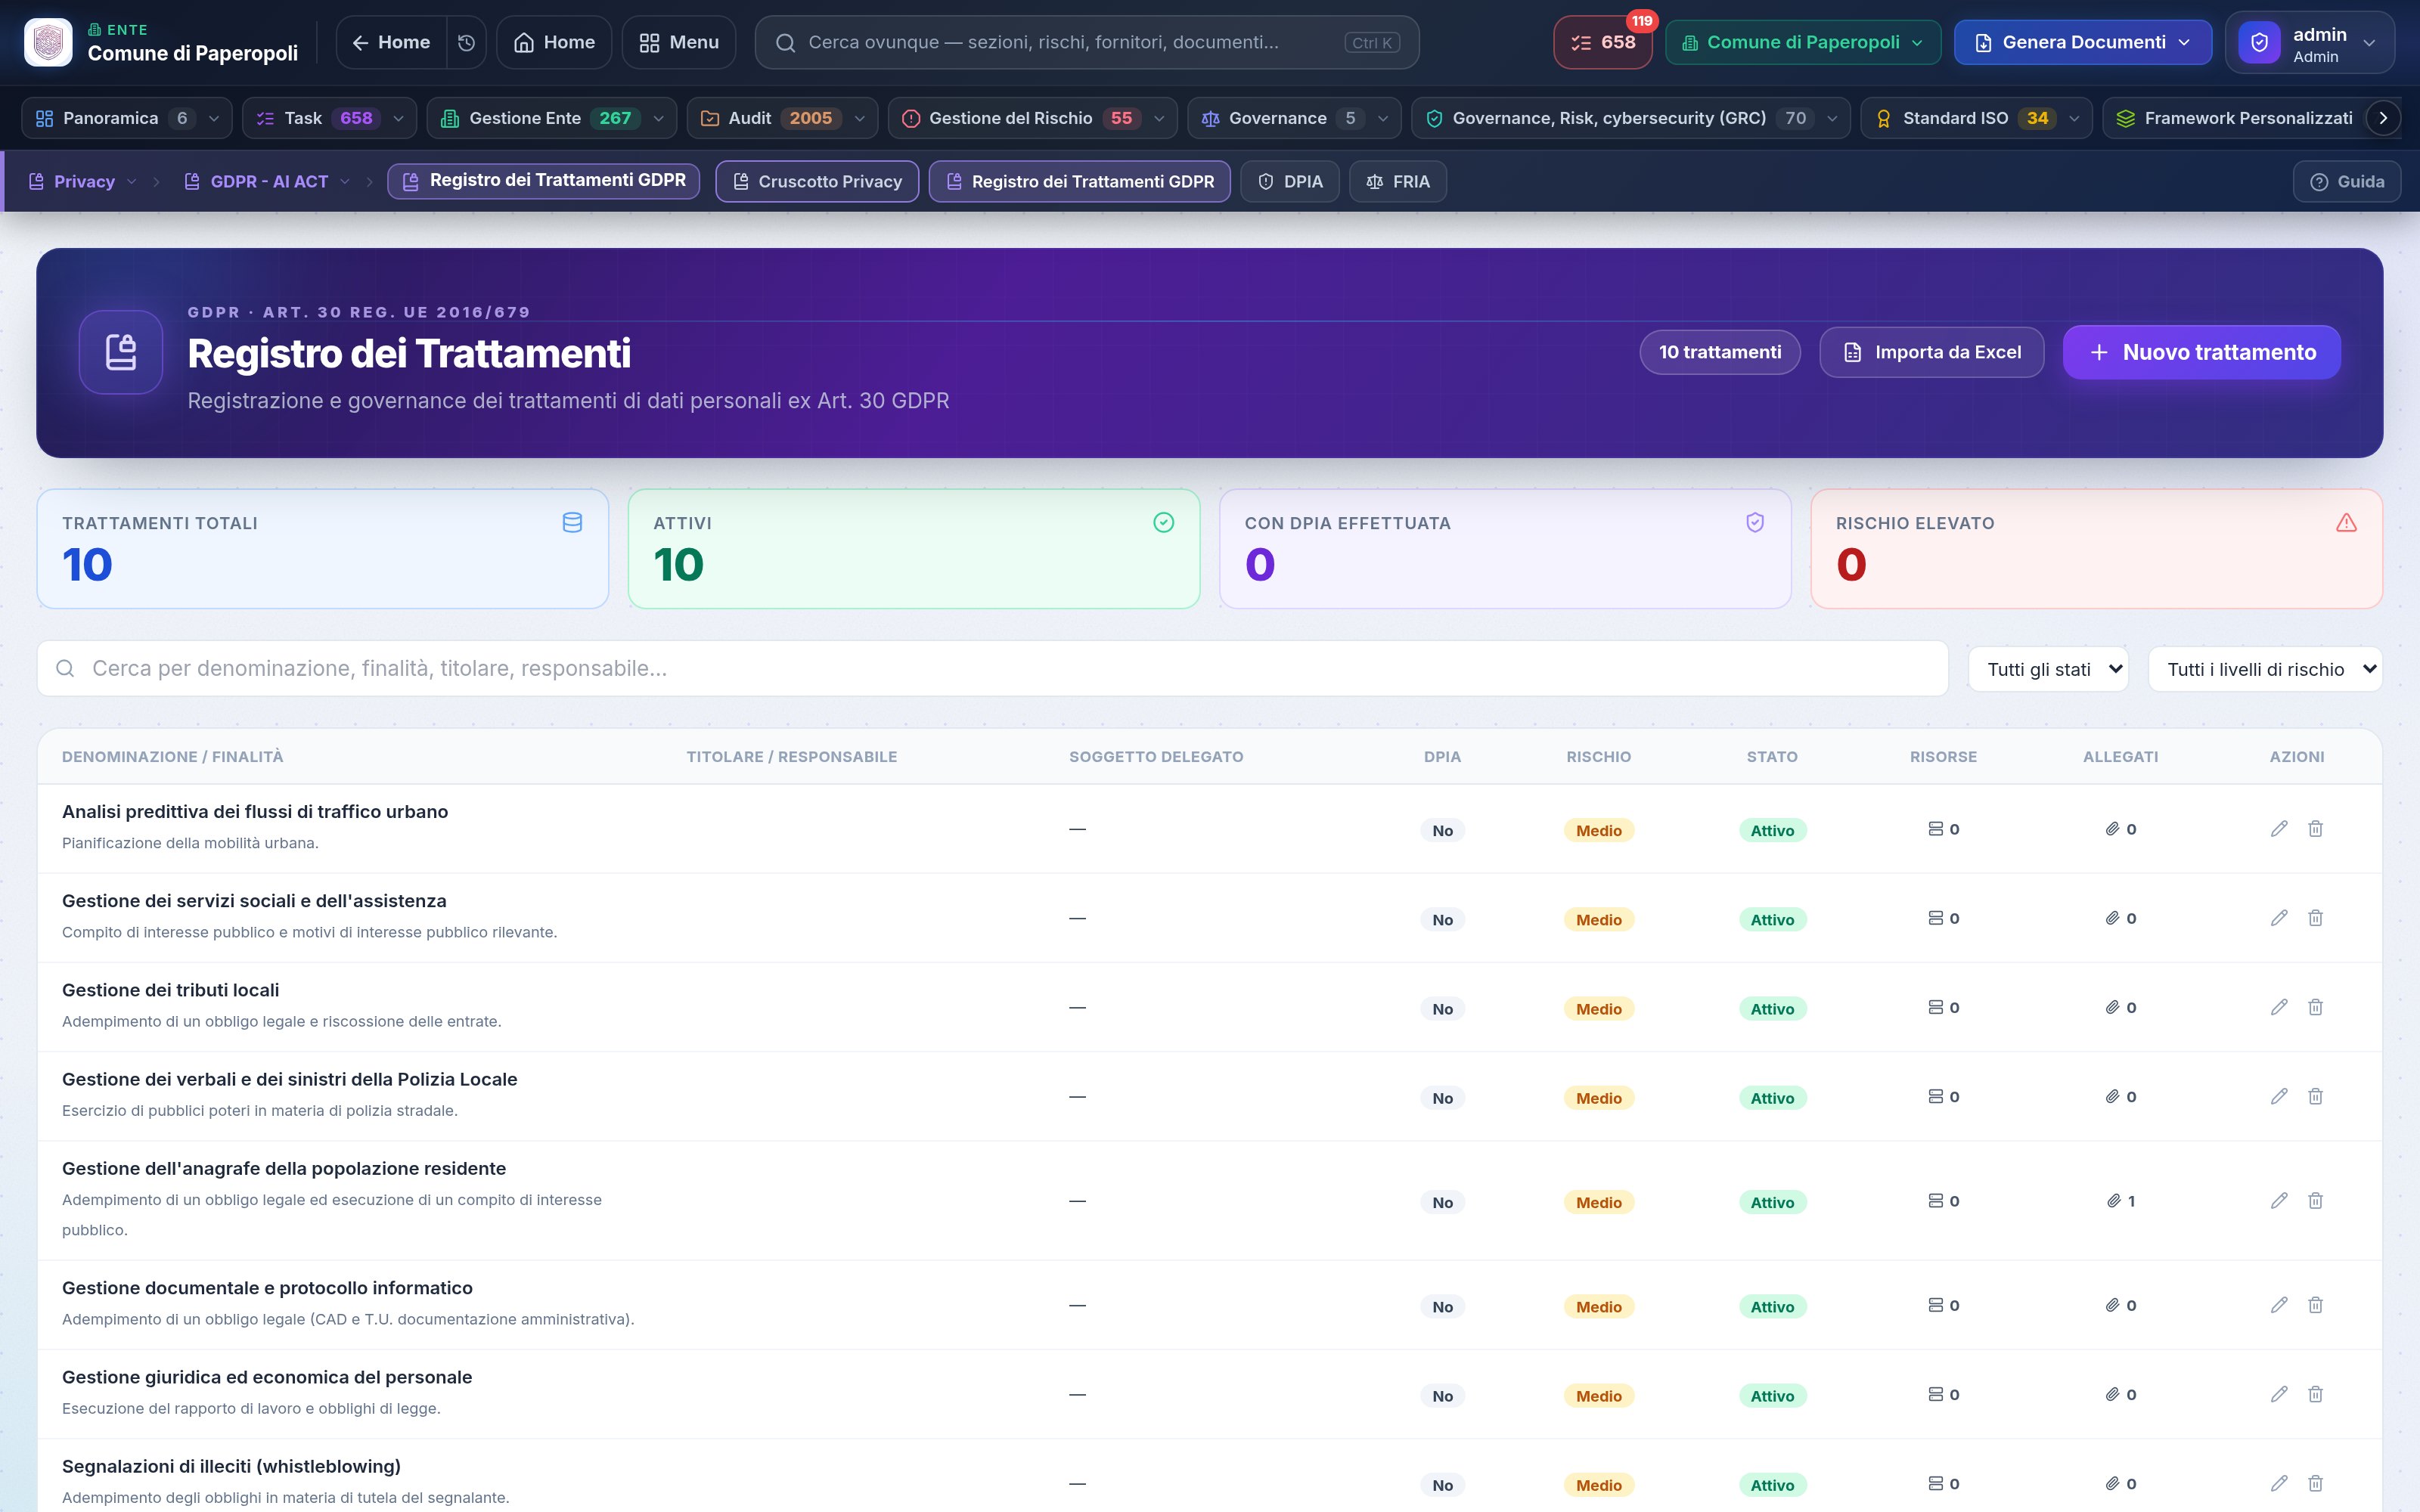
Registro dei Trattamenti

La privacy ex Art. 30 GDPR, finalmente viva

Ogni trattamento con titolare, responsabile, finalità, basi giuridiche, livello di rischio e collegamento ad asset, processi e DPIA. Import da Excel e governance completa per il DPO.

  • Trattamenti con rischio e stato
  • DPIA & FRIA collegate
  • Ruoli privacy e informative
Registro dei Trattamenti GDPR
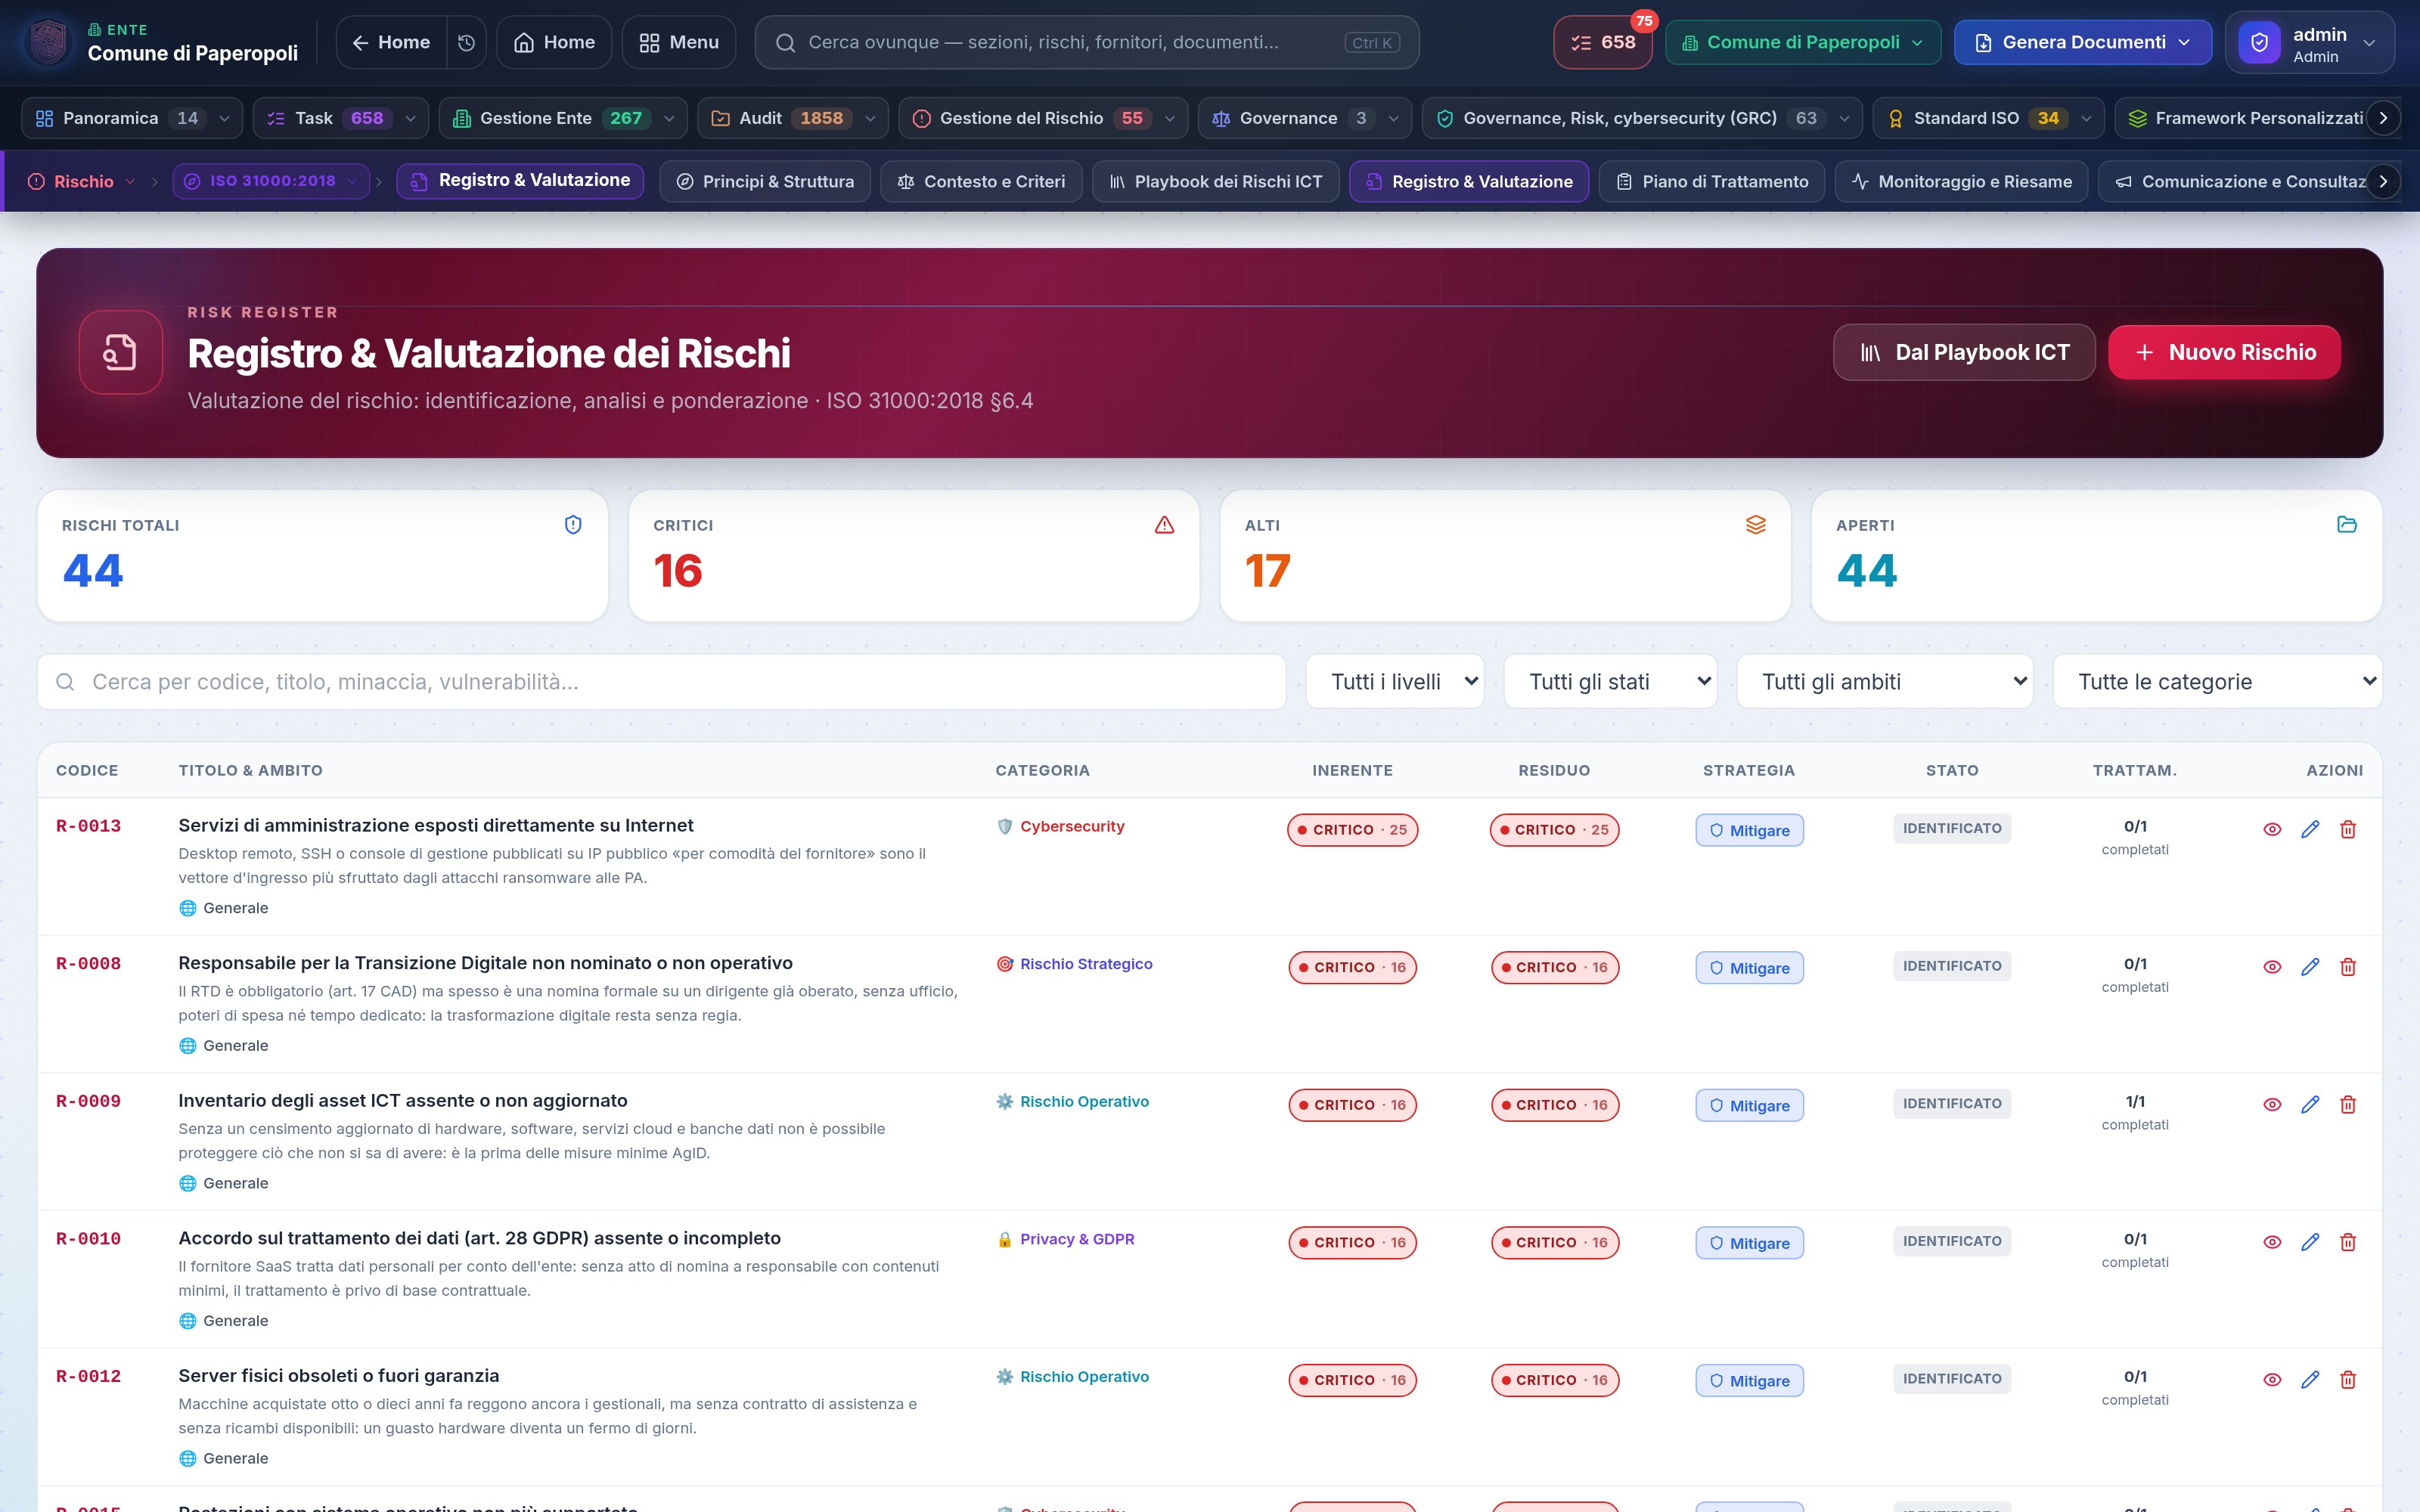
Registro dei Rischi

Un solo registro, la metodologia dell'ente

Il rischio inerente e residuo sulla matrice che l'ente ha scelto, con titolare, trattamento e riesame a scadenza. Tredici moduli vi scrivono con ponti espliciti — dalla gap analysis, dall'incidente, dal progetto — e il Registro si istanzia dal Playbook dei rischi ICT invece di partire da zero.

  • Inerente e residuo su colonne distinte
  • 175 rischi tipici della PA in 18 domini
  • «Richiamato da»: chi, nell'applicazione, cita quel rischio
Registro dei Rischi
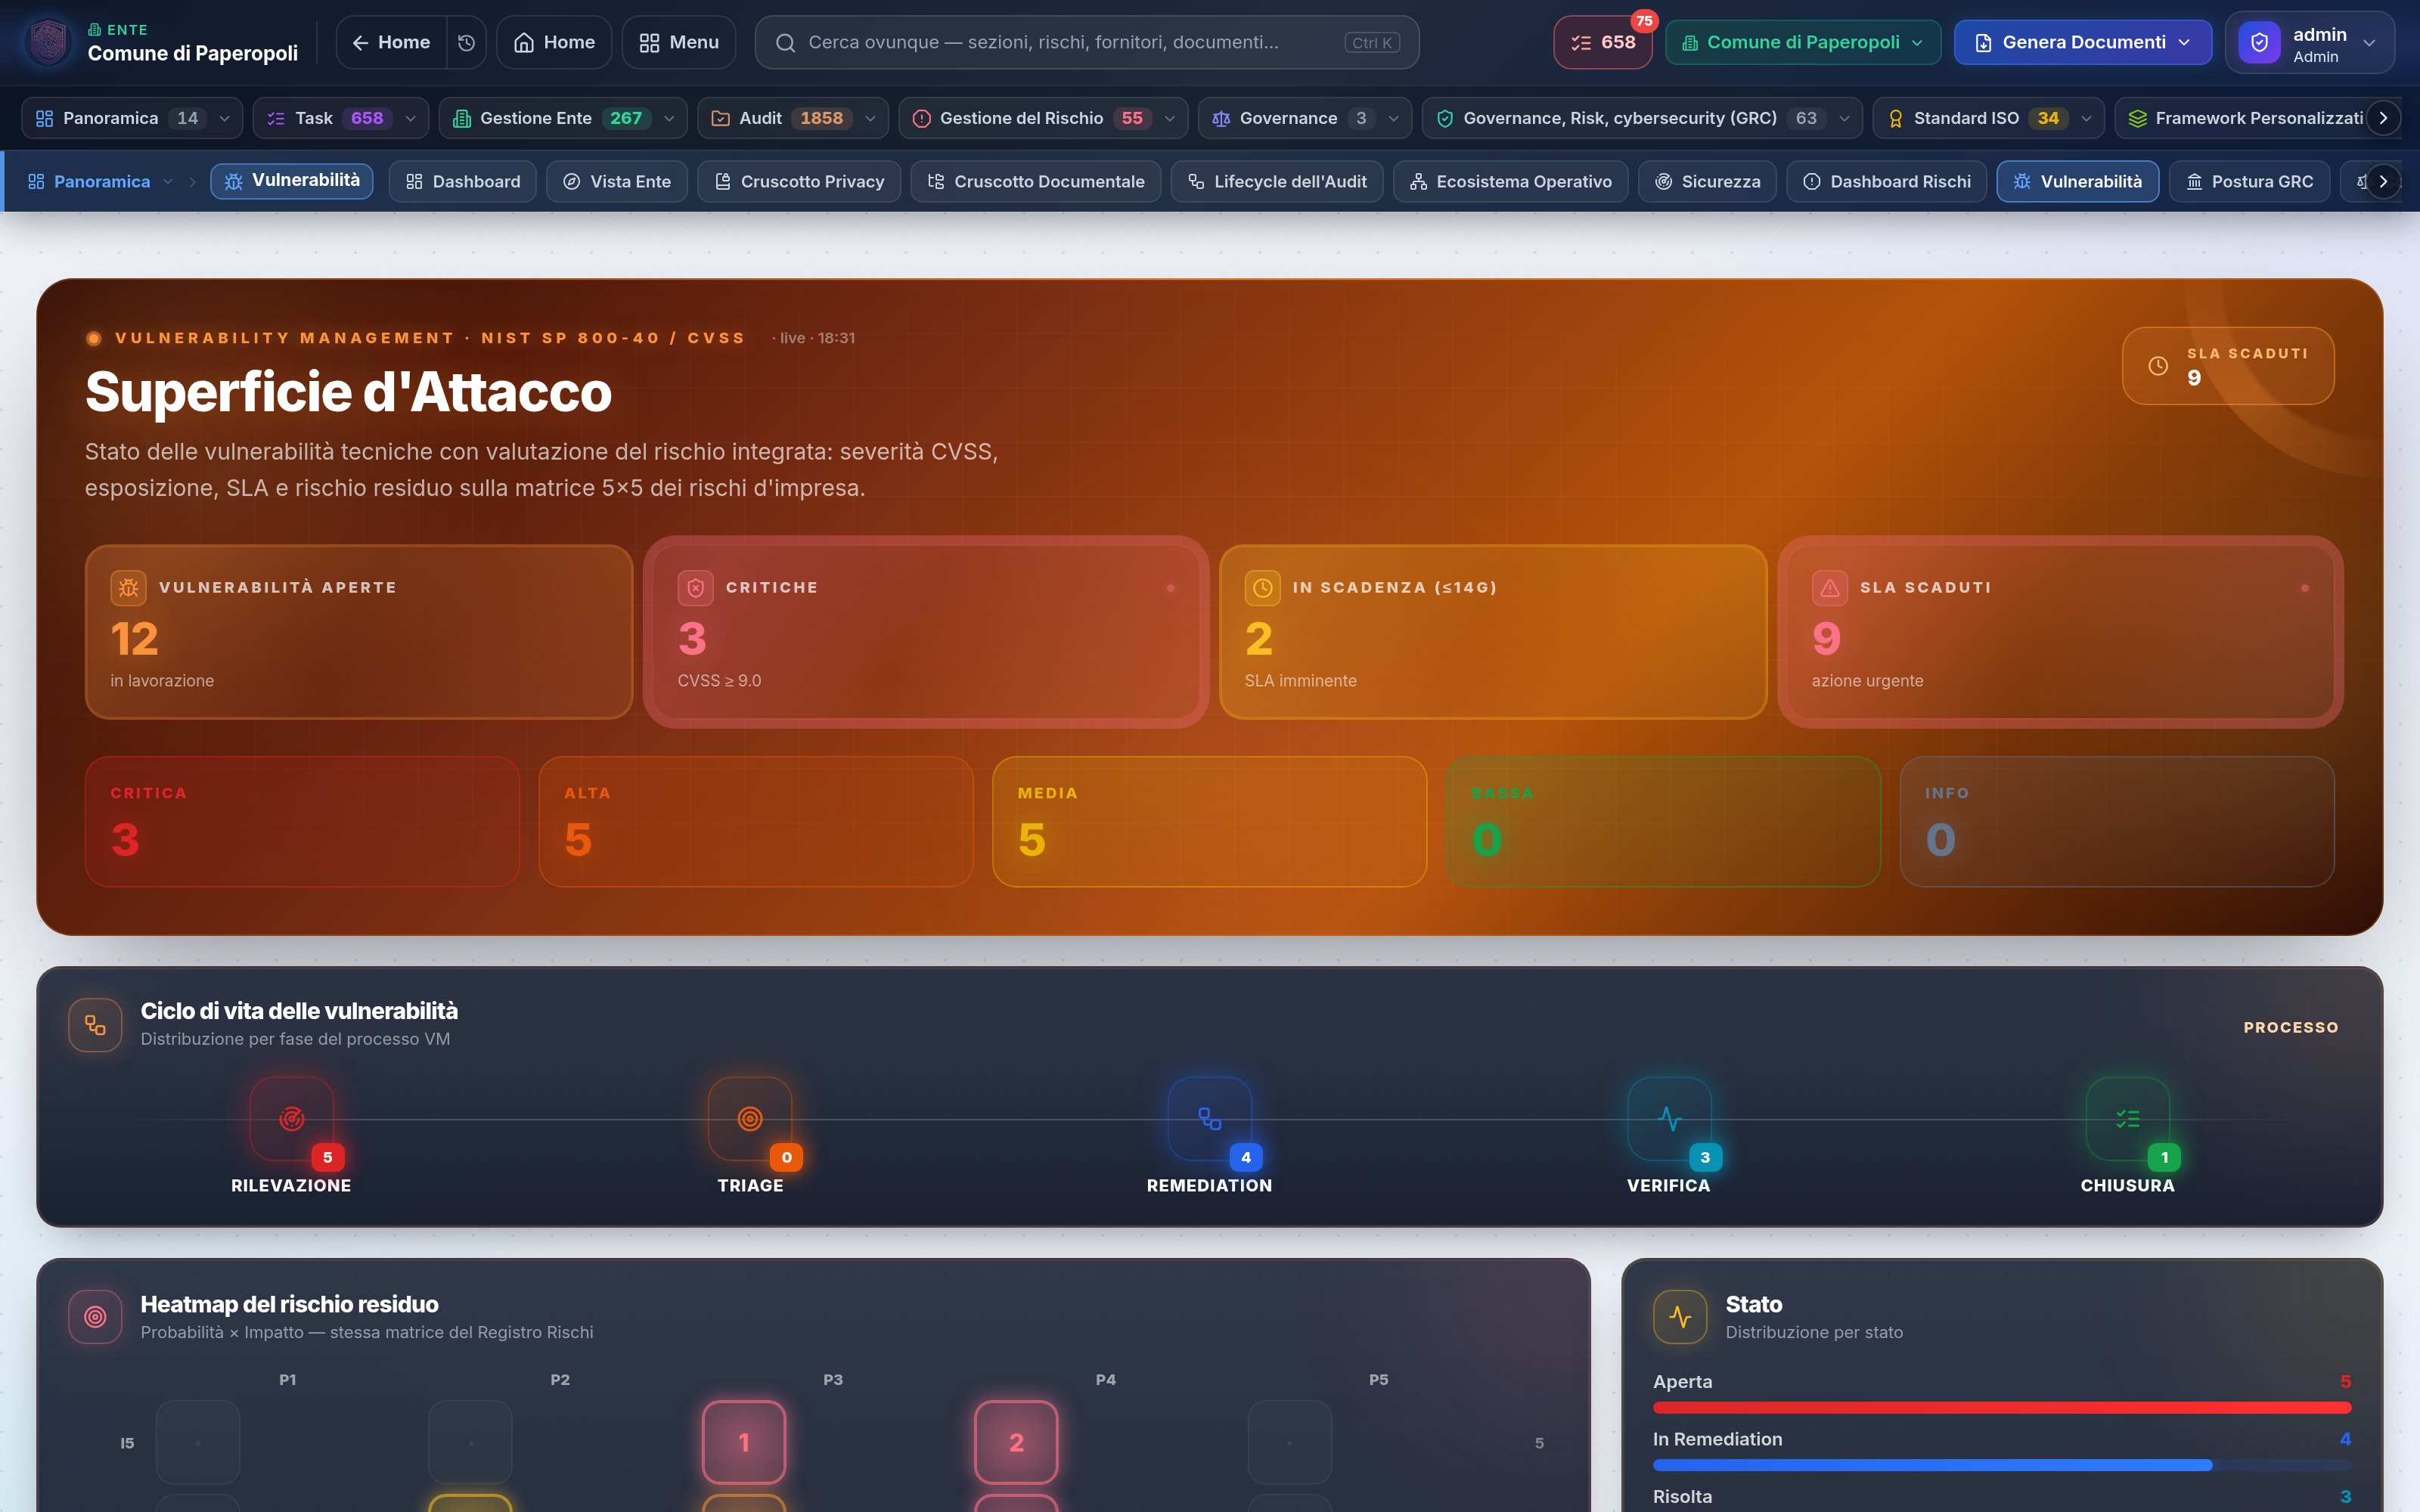
Gestione delle Vulnerabilità

Dal CVE alla chiusura verificata

Il codice CVE si importa dalle fonti pubbliche — NVD, catalogo KEV della CISA, EPSS — con la proposta campo per campo che l'ente accetta o scarta. La scheda segue un ciclo di vita in cinque fasi con guardie: non si chiude senza verifica, non si accetta il rischio senza motivazione e approvatore, e lo SLA corre fino alla risoluzione.

  • Fonti CVE anche offline, con copia locale
  • Ricerca sull'inventario per nome CPE
  • Task e rischio generati dalla scheda, impatto derivato dalle risorse
Cruscotto delle vulnerabilità
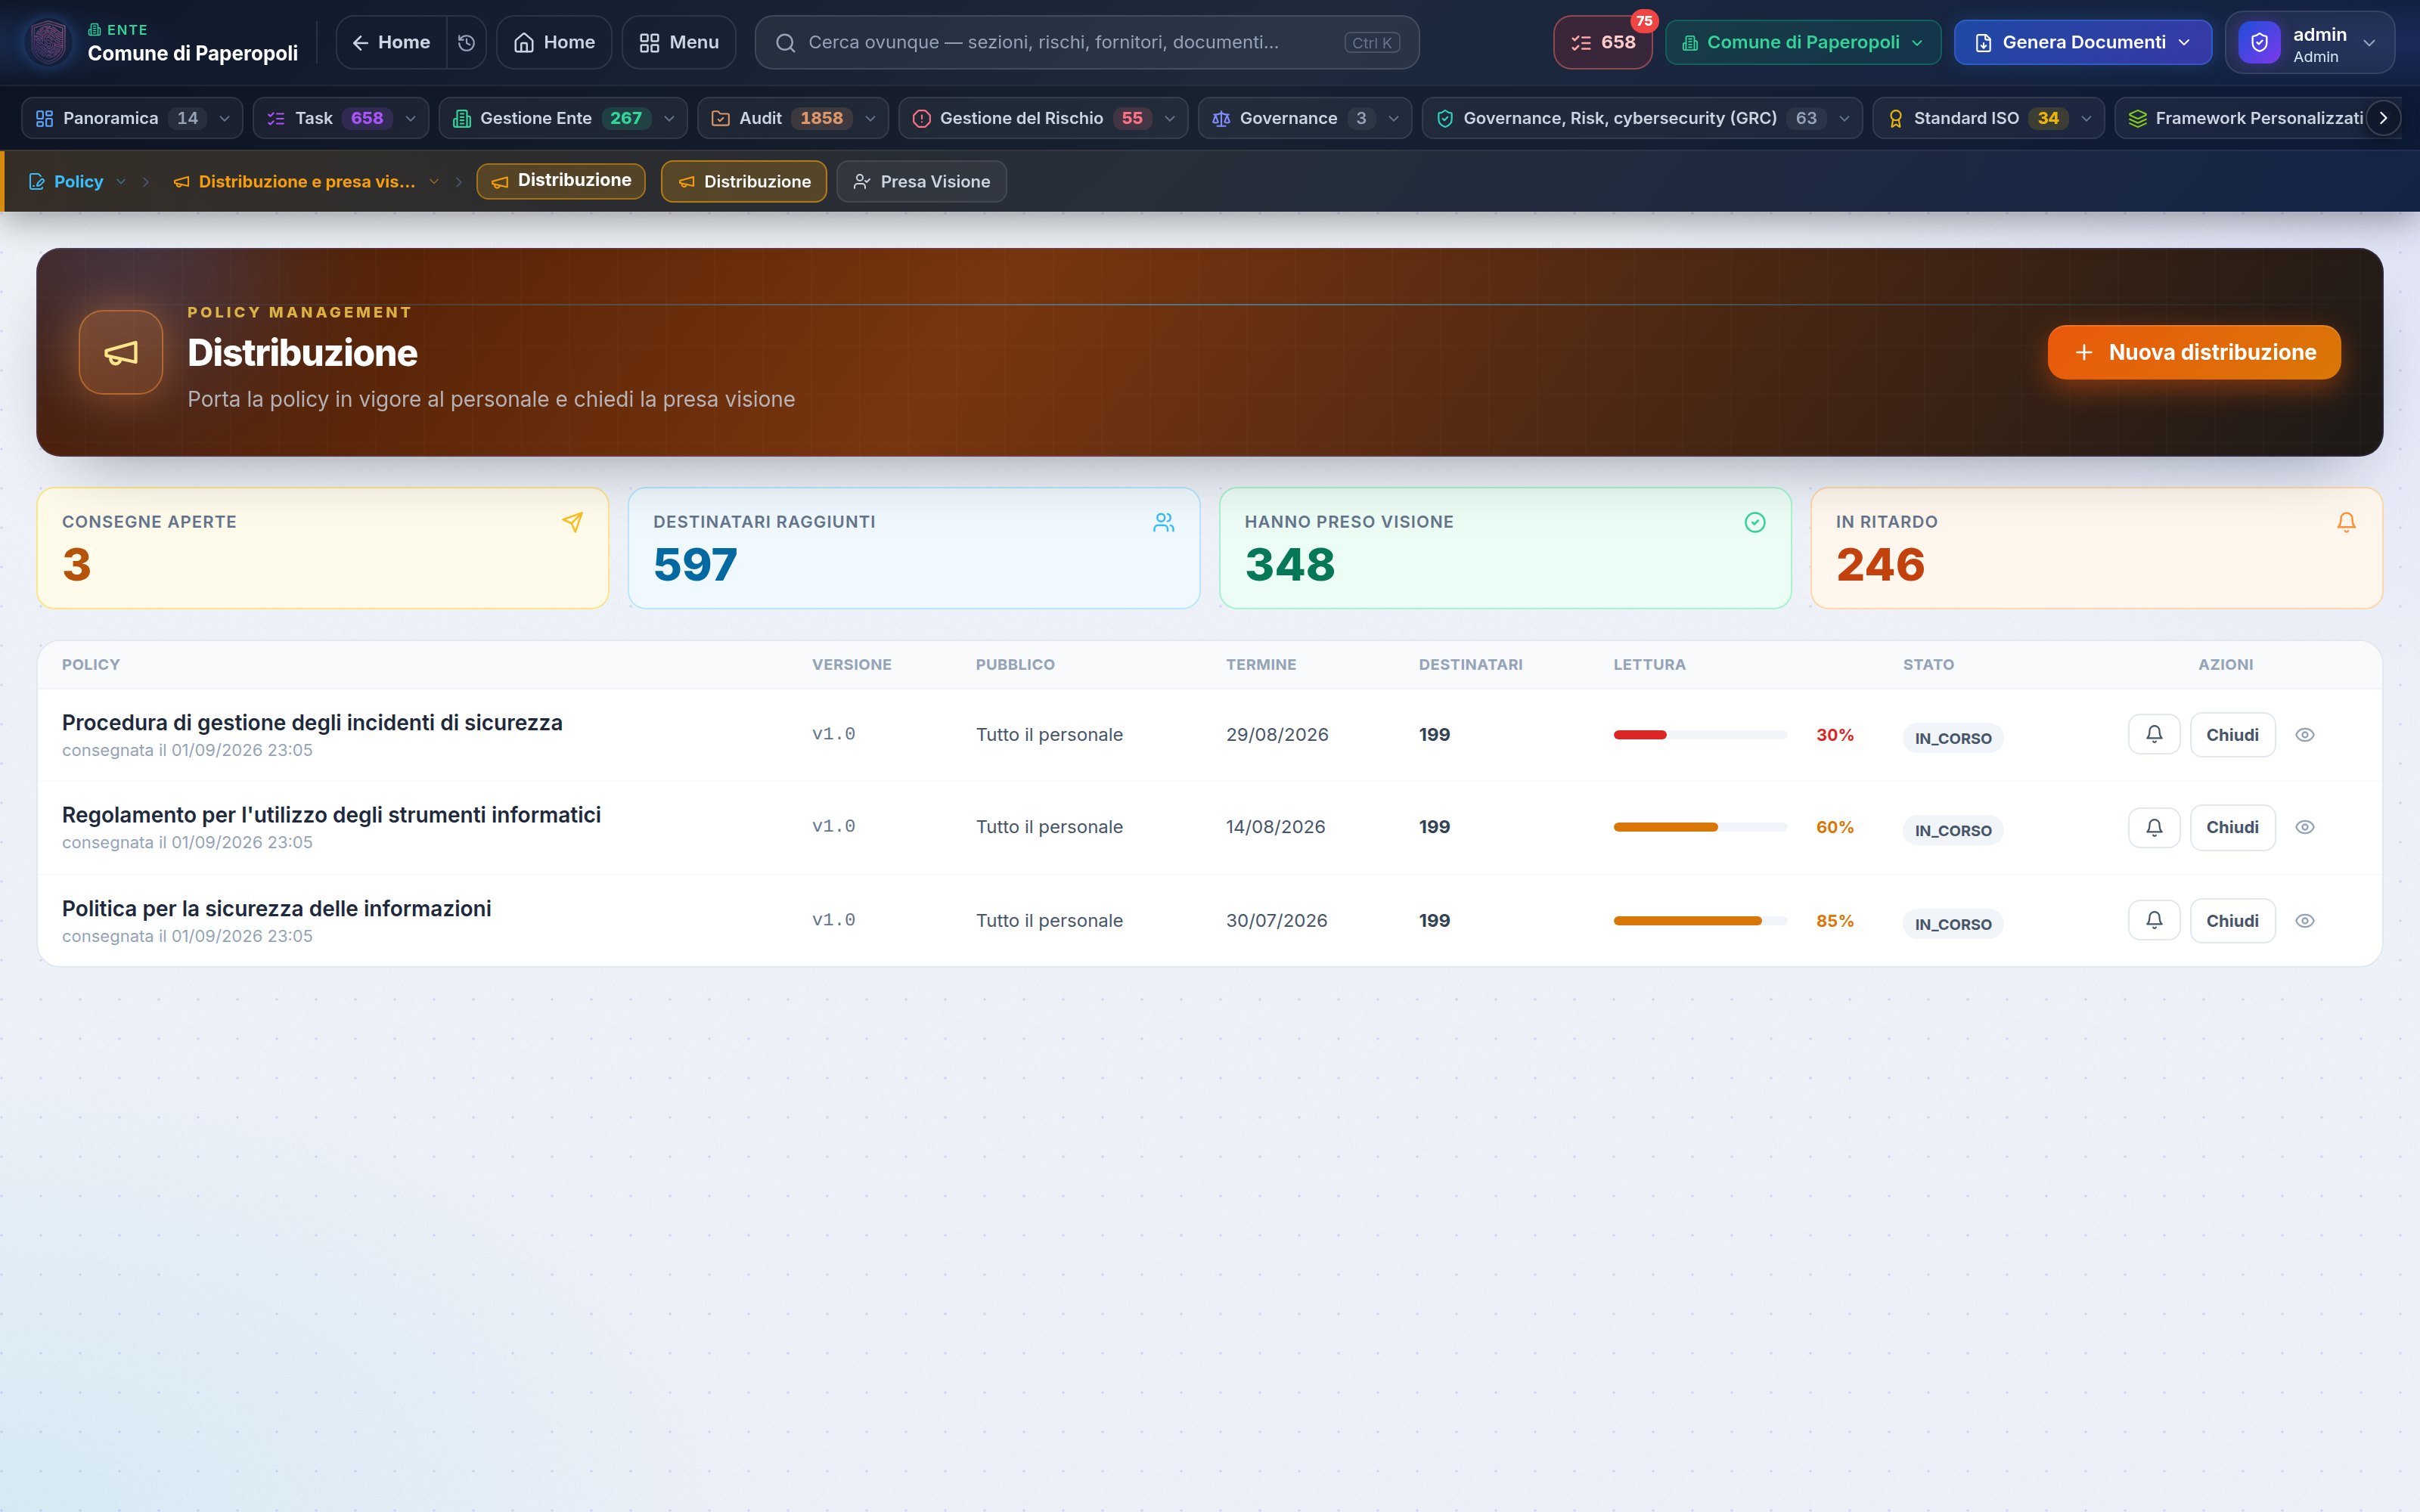
Policy Management

La regola scritta, fino alla presa visione nominale

Bozza, approvazione, pubblicazione, distribuzione: una macchina a stati in cui approvato non vuol dire in vigore. La distribuzione congela la versione, il pubblico si risolve in anteprima per unità e ruoli, e ogni destinatario lascia la propria presa visione — con solleciti tracciati anche senza posta configurata.

  • Presa visione per persona, sulla versione distribuita
  • Allineamento ai requisiti di tutti i framework
  • Audit trail di ogni gesto
Distribuzione delle policy
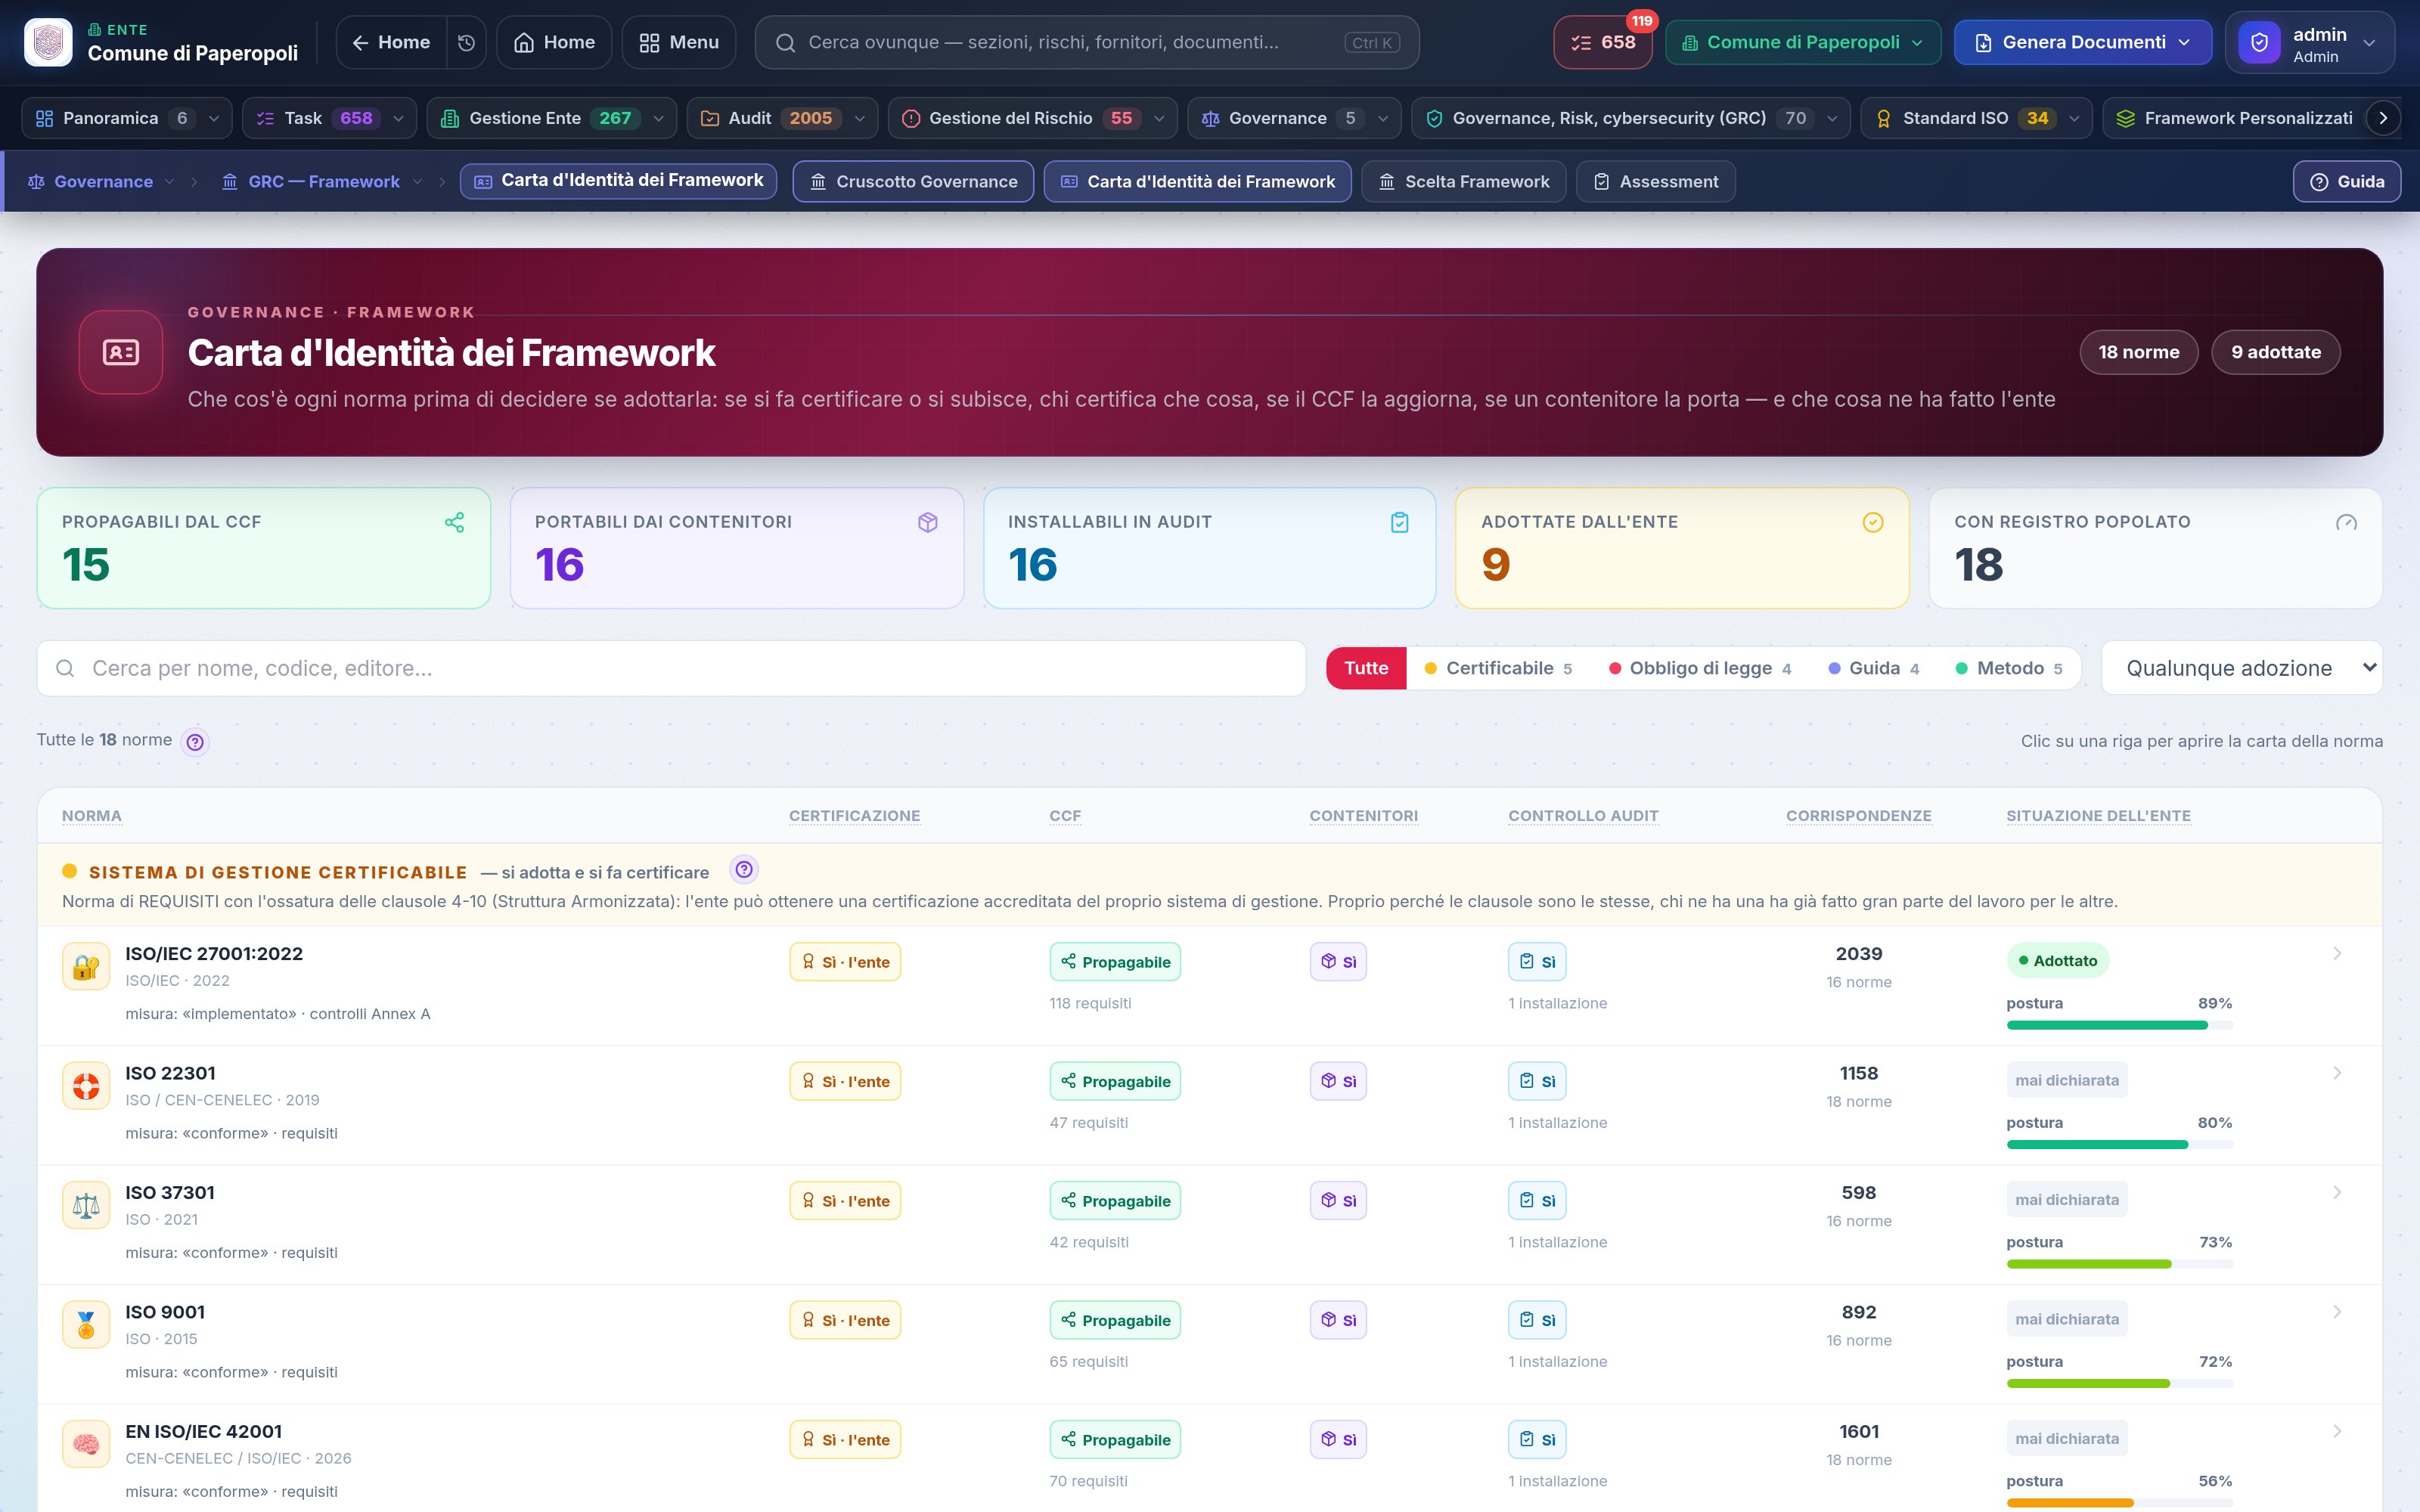
Carta d'Identità dei Framework

Che cos'è una norma, prima di sceglierla

Certificabile, obbligo di legge, guida o metodo: per ogni framework la natura, che cosa si certifica davvero — l'ente, le persone, il sistema —, a chi si applica e che cosa comporta l'inadempienza. Accanto, la situazione dell'ente: adozione, edizione, postura e installazioni.

  • Venti norme una accanto all'altra
  • Mappabile e propagabile nel CCF, con il motivo quando no
  • Scelta del Framework a un clic, nei due versi
Carta d'identità dei framework
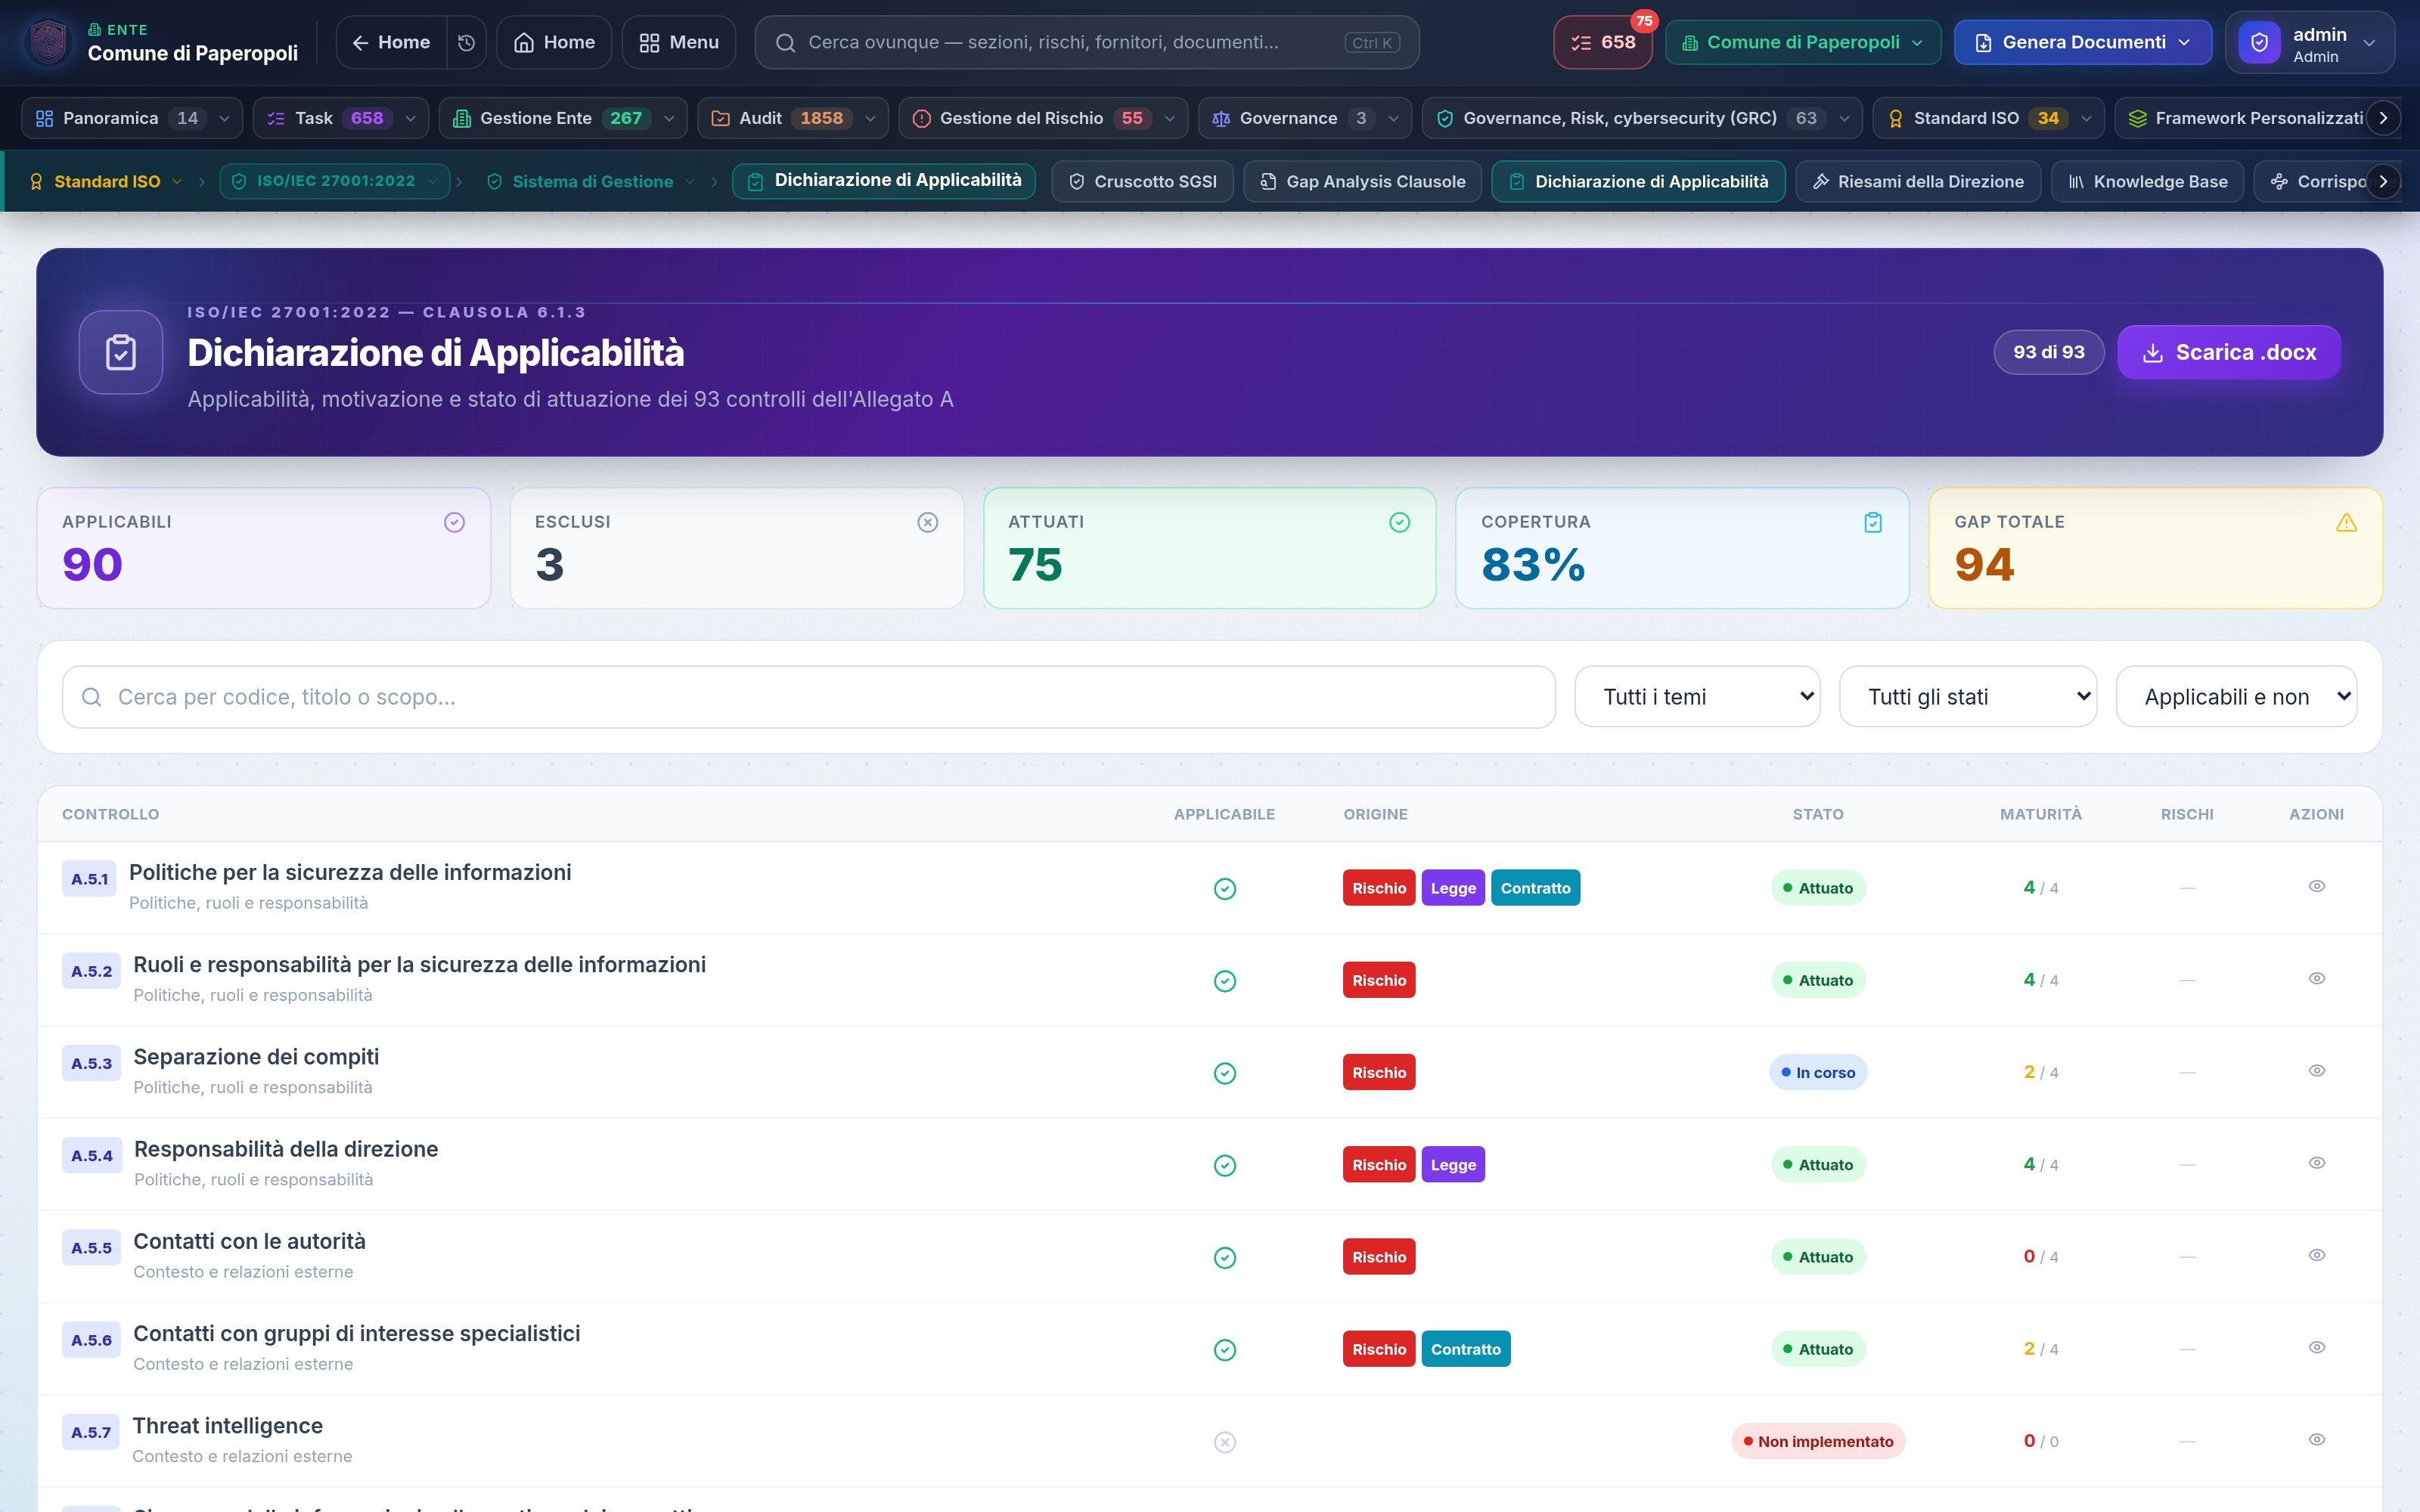
ISO/IEC 27001 · Dichiarazione di Applicabilità

La SoA che si approva solo se ogni scelta è motivata

I 93 controlli dell'Annex A con inclusione, esclusione e motivazione, lo stato di attuazione e il collegamento al controllo di audit installato. Il testo di ogni controllo è uno snapshot: una revisione del catalogo non riscrive ciò che l'ente ha già dichiarato.

  • 93 controlli in quattro temi
  • Installazione come gruppo di audit
  • Documento Word della SoA pronto per la firma
Dichiarazione di Applicabilità ISO/IEC 27001

Tutto incluso · ogni funzione, una per una

Che cosa fa l'applicazione, sezione per sezione

Qui sotto c'è il menu completo del prodotto — gli stessi gruppi, le stesse sottosezioni e le stesse voci che si trovano nella Demo Live, nello stesso ordine —, con la descrizione di ciò che ciascuna schermata fa. Apri un gruppo per leggerne le funzioni; i cruscotti, che aprono ogni modulo, sono evidenziati. Ogni voce ha un permesso proprio, assegnabile per ruolo.

16 gruppi · 287 funzioni, con la descrizione che l'applicazione stessa mostra nel menu.

PanoramicaLe letture che attraversano tutti i moduli: conformità a confronto, cruscotto direzionale e cruscotti componibili6 funzioni
Conformità dei Framework
Tutti i framework a confronto: quanto è coperto, quanto manca, dove il lavoro è fermo
Cruscotto Direzionale
Le sei domande di chi deve rispondere in Consiglio, in una schermata sola
Cruscotti Componibili
Componi il cruscotto che ti serve scegliendo dal catalogo delle metriche dell'applicazione
Mappa dell'Applicazione
Tutte le sezioni con i loro moduli e i ponti che le collegano: che cosa esiste, che cosa l'ente ha davvero popolato
Mappa dei Flussi
Come viaggiano le informazioni fra le sezioni: dove finisce ciò che scrivi e da dove arriva ciò che vedi già
Domande Frequenti
Come funziona l'applicazione, che cosa significano le sue parole e che cosa fare quando qualcosa non torna
TaskIl registro operativo unico: attività, scadenze e responsabili di tutti i moduli8 funzioni

Il mio lavoro

Cruscotto Task
Scadenze, carichi di lavoro, presa in carico e apporto di ciascun modulo
La mia Scrivania
Da prendere in carico, in lavorazione, tornati indietro e da verificare: quello che tocca a te
I miei Task
Quello che è assegnato a me, in un elenco solo e in ordine di scadenza
Bacheca
Da fare · in corso · in verifica · completato

Registro e procedure

Registro dei Task
Tutti i task dell'ente, con filtri per modulo, stato, consegna e responsabile
Modelli di Workflow
Le procedure dell'ente: i passi intermedi da compiere prima dell'obiettivo di un task
Scadenzario
Le scadenze giorno per giorno, comprese quelle già passate
Generazione dai Moduli
Trasforma in task il lavoro aperto di audit, rischio, framework, privacy, sicurezza e vulnerabilità
Gestione EnteAnagrafiche e risorse dell'organizzazione11 funzioni
Cruscotto dell'Ente
Profilo e contesto dell'ente: personale, processi, risorse e fornitori in un quadro solo
Personale
Anagrafica del personale
Ruoli
Ruoli e responsabilità
Processi & Servizi
Processi e servizi erogati
Banche Dati
Banche dati e trattamenti
Risorse HW/SW
Hardware e software
Tipi di Risorsa
Classificazione delle risorse
Fornitori
Anagrafica fornitori
Gestione Contratti
Contratti e allegati
Mappa Risorse
Mappa delle relazioni
Ecosistema Operativo
Le relazioni fra risorse, processi, fornitori e persone lette come un insieme solo
AuditImpianto e controlli dell'audit7 funzioni

Area Audit

Cruscotto Audit
Quadro generale dell'audit: controlli, conformità, maturità e campagna attiva
Gestione Aree
Configurazione delle aree
Gestione Controlli
Catalogo dei controlli
Cataloghi Installati
I cataloghi di controlli installati dai framework: chi li ha creati, quanto sono usati, che cosa è nascosto
Livelli di Maturità
Scala di maturità
Campagne di Audit
Campagne e piani
Lifecycle dell'Audit
Il ciclo di vita del controllo, dallo scoping al report

Controllo Audit

Le aree di controllo sono quelle che l'ente configura o installa: ciascuna con il proprio colore, i propri controlli e le proprie valutazioni.

Gestione del RischioIl rischio dell'ente (ISO 31000:2018) e il rischio nei progetti (PRINCE2)17 funzioni

Matrice RACI

Matrice RACI
Responsabilità RACI

ISO 31000:2018Gestione del Rischio (ISO 31000:2018)

Il processo dell'ente: principi e struttura, contesto e criteri, valutazione, trattamento e monitoraggio

Cruscotto dei Rischi
Esposizione dell'ente: rischi aperti, livelli, trattamenti e riesami scaduti
Principi & Struttura
Principi (cl. 4) e struttura di riferimento (cl. 5)
Contesto e Criteri
Contesto, parti interessate e criteri (6.3)
Playbook dei Rischi ICT
Catalogo dei rischi ICT della PA da cui partire (6.4.2)
Registro & Valutazione
Identificazione, analisi e ponderazione (6.4)
Piano di Trattamento
Opzioni e azioni di trattamento (6.5)
Monitoraggio e Riesame
Riesami periodici, KRI ed efficacia (6.6)
Comunicazione e Consultazione
Scambi con le parti interessate (6.2)
Applicazioni del Processo
Il processo applicato a perimetri concreti (cl. 6)

PRINCE2 7ª ed.Gestione dei Progetti (PRINCE2)

Il rischio dentro il progetto: business case, tolleranze, escalation per eccezione e questioni

Cruscotto Progetti
Esposizione, escalation dovute e aderenza al metodo
Progetti
Business case, tolleranze, organizzazione e fasi di gestione
Approccio al Rischio
Risk Management Approach del progetto, approvato dal Project Board
Registro dei Rischi
Causa/Evento/Effetto, stima, prossimità, risposte e procedura in 5 passi
Questioni & Eccezioni
Registro delle Questioni e Rapporti di Eccezione al Project Board
Profilo di Rischio
Sintesi del rischio: griglia P×I, esposizione, budget e prossimità
Il Metodo PRINCE2
Principi, pratiche, processi, prodotti di gestione e da non sbagliare
GovernanceLa scelta dello standard di riferimento e la sua valutazione5 funzioni

GRC — Framework

Cruscotto Governance
Framework adottati, stato dell'adozione e punteggio delle valutazioni
Carta d'Identità dei Framework
Per ogni norma: natura, certificazione, CCF, contenitori e corrispondenze, con la situazione dell'ente
Scelta Framework
Selezione del framework
Assessment
Assessment del framework

Corrispondenze fra Framework

Corrispondenze fra Framework
Matrice delle norme, confronto a coppie e corrispondenze proprie dell'ente
Governance, Risk, cybersecurity (GRC)Architettura, controlli di sicurezza, governance dell'I&T e obblighi di legge81 funzioni

TOGAF 10TOGAF — Metodo e conformità

Ciclo ADM, repository architetturale e governance dell'architettura

Cruscotto TOGAF
Quadro dell'iterazione in corso
Gap Analysis ADM
Registro dei requisiti del metodo
Struttura del Metodo
Catalogo TOGAF 10, deliverable e insidie
Corrispondenze
I requisiti del metodo nelle altre norme e nel diritto vigente

TOGAF 10TOGAF — Architettura dell'ente

Ciclo ADM, repository architetturale e governance dell'architettura

Ciclo di vita ADM
TOGAF — ciclo ADM
Repository EA
Repository architetturale
Governance EA
Governance architetturale

NIST SP 800-53 Rev. 5NIST 800-53 — Programma e catalogo

Catalogo dei controlli e ciclo di vita RMF (SP 800-37) dei sistemi

Cruscotto 800-53
Quadro d'insieme del programma e avanzamento RMF
Programma dell'ente
Ruoli, strategia di rischio e controlli comuni (RMF Prepare)
Controlli dell'Ente
Il registro completo dei controlli: perimetro, controlli comuni, attuazione e FIPS 200
Catalogo dei Controlli
Le 20 famiglie con testo, parametri e procedure di valutazione

NIST SP 800-53 Rev. 5NIST 800-53 — Sistemi e controlli

Catalogo dei controlli e ciclo di vita RMF (SP 800-37) dei sistemi

Sistemi Informativi
Categorizzazione FIPS 199, ciclo RMF, selezione e tailoring
Ciclo RMF
I 7 passi e i 47 task di SP 800-37, dal Prepare al Monitor
Valutazione Controlli
Campagne di valutazione SP 800-53A con esame, colloqui e prove

NIST SP 800-53 Rev. 5NIST 800-53 — Rimedio e autorizzazione

Catalogo dei controlli e ciclo di vita RMF (SP 800-37) dei sistemi

POA&M
Piano di azione e traguardi sulle debolezze aperte (CA-5)
Autorizzazioni (ATO)
Decisioni di autorizzazione e rischio residuo accettato
Monitoraggio Continuo
Metriche e verifiche periodiche dei controlli (SP 800-137)
Corrispondenze
I controlli e le 20 famiglie nelle altre norme

COBIT 2019COBIT — Sistema di governance

40 obiettivi di governance e gestione, design su misura e capability 0-5

Cruscotto COBIT
Quadro d'insieme della governance I&T
Design Governance
Fattori di progettazione e goals cascade
Core Model
I 5 domini, i 40 obiettivi e le 232 pratiche

COBIT 2019COBIT — Obiettivi e capability

40 obiettivi di governance e gestione, design su misura e capability 0-5

Obiettivi dell'Ente
Il registro dei 40 obiettivi: ambito, priorità, titolarità e capability
Valutazione della Capability
Campagne di valutazione sulla scala 0-5 (ISO/IEC 33020)
Corrispondenze
I 40 obiettivi e le 232 pratiche nelle altre norme

COBIT 2019COBIT — Miglioramento

40 obiettivi di governance e gestione, design su misura e capability 0-5

Piano di Miglioramento
I divari di capability che diventano iniziative con responsabile e scadenza
Programma di Implementazione
Ciclo di vita a 7 fasi (Implementation Guide)

NIST CSF 2.0NIST CSF — Profilo Cyber

Le 6 funzioni e i loro outcome: profilo attuale, profilo obiettivo e tier di implementazione

Cruscotto Profilo Cyber
Divario fra profilo attuale e obiettivo, funzione per funzione, e gli outcome che nessuno ha ancora valutato
Profilo Organizzativo
Profilo organizzativo
Tier di Implementazione
Tier di implementazione

NIST SP 800-61r3NIST SP 800-61r3 — Risposta agli incidenti

Profilo di comunità del CSF 2.0: la priorità di ogni outcome per la risposta e le raccomandazioni del NIST. Sostituisce la Rev. 2 e il suo ciclo in quattro fasi, ed è la base delle Linee guida ACN sulla gestione degli incidenti

Cruscotto Risposta 800-61
Le raccomandazioni ad alta priorità, la risposta vera e propria (Rilevare, Rispondere, Ripristinare) e gli outcome del Profilo Cyber letti con la priorità per la risposta
Profilo di Comunità
I 134 elementi del CSF con la priorità per la risposta, lo stato nel Profilo Cyber e il ponte delle priorità
Gap Analysis Raccomandazioni
Le raccomandazioni e le considerazioni della Rev. 3, con l'evidenza ricavata dai registri dell'ente
Struttura del Profilo
Il modello a tre livelli, le quattro fasi della Rev. 2 e dove sono finite, i ruoli, la politica e le insidie
Corrispondenze
Le raccomandazioni nella ISO/IEC 27035, nella 27001, nell'800-53 e negli obblighi di notifica

Linee guida ACNLinee guida ACN — Gestione degli incidenti

Le cinque fasi del processo, le procedure dell'Appendice B nel documentale, la matrice RACI sui ruoli della squadra di risposta e i playbook nel formato standard

Cruscotto Linee guida ACN
Le cinque fasi del processo, le procedure scritte, i ruoli, la matrice RACI e i playbook, con ciò che richiede attenzione
Processo e Procedure
Le attività e le procedure dell'Appendice B collegate ai documenti del documentale, e gli elementi che il processo chiede di avere
Ruoli e Matrice RACI
I sette ruoli dell'ACN letti dalla squadra di risposta ISO/IEC 27035 e la matrice RACI del processo: almeno un R, un solo A
Playbook di Risposta ACN
I playbook dell'ente letti contro il formato standard dell'Appendice C e le categorie di incidente da coprire
Struttura delle Linee guida
Fasi, attività e procedure, l'Appendice A con lo stato nel Profilo Cyber, il formato di procedure e playbook e le insidie
Corrispondenze
Le procedure nella SP 800-61r3, nella ISO/IEC 27035, nella 27001 e negli obblighi di notifica di NIS 2 e Legge 90

NIS 2 · D.Lgs. 138/2024NIS 2 — Perimetro e adempimenti

Perimetro NIS, misure di sicurezza di base dell'ACN, notifica in 24 e 72 ore, responsabilità degli organi

Cruscotto NIS 2
Ambito, termini di adeguamento e stato degli obblighi
Soggetto NIS & Organi
Ambito soggettivo, registrazione ACN, punto di contatto e organi di amministrazione
Perimetro NIS
Attività e servizi NIS, livelli di servizio attesi e sistemi rilevanti
Struttura della Norma
I 44 articoli del decreto, le 43 misure ACN e le insidie da evitare
Corrispondenze
Dove gli obblighi del decreto e le misure ACN sono già presidiati

NIS 2 · D.Lgs. 138/2024NIS 2 — Misure di sicurezza

Perimetro NIS, misure di sicurezza di base dell'ACN, notifica in 24 e 72 ore, responsabilità degli organi

Gap Analysis
I 148 requisiti: adempimenti del decreto e misure di sicurezza di base
Documenti Obbligatori
I 26 documenti richiesti dalle misure e le 11 approvazioni degli organi
Piano di Adeguamento
Gli interventi che chiudono i divari, con responsabile e scadenza
Catena di Fornitura
Rischio delle forniture e requisiti di sicurezza nei contratti (GV.SC)

NIS 2 · D.Lgs. 138/2024NIS 2 — Incidenti e vigilanza

Perimetro NIS, misure di sicurezza di base dell'ACN, notifica in 24 e 72 ore, responsabilità degli organi

Notifiche al CSIRT
Pre-notifica in 24 ore, notifica in 72 e relazioni (art. 25)
Verifiche & Vigilanza
Verifiche interne, efficacia delle misure, ispezioni e diffide dell'ACN

Legge 90/2024Legge 90/2024 — Adempimenti

Obblighi di legge: notifica in 24 e 72 ore, quindici giorni per le segnalazioni ACN, struttura e referente

Cruscotto Legge 90
Quadro d'insieme degli obblighi e delle scadenze
Ambito & Referente
Chi è obbligato, la struttura dell'art. 8 e il referente comunicato all'ACN
Gap Analysis Adempimenti
I 29 adempimenti verificabili dei 7 articoli operativi
Struttura della Legge
I 2 Capi, i 24 articoli e il testo ufficiale
Corrispondenze
Dove i 29 adempimenti della legge sono già presidiati dalle altre norme

Legge 90/2024Legge 90/2024 — Incidenti e Resilienza

Obblighi di legge: notifica in 24 e 72 ore, quindici giorni per le segnalazioni ACN, struttura e referente

Notifiche degli Incidenti
Tassonomia ACN e termini di 24 e 72 ore (art. 1)
Segnalazioni ACN
Vulnerabilità segnalate e quindici giorni per gli interventi (art. 2)
Interventi & Piano
Piano programmatico e potenziamento delle capacità (art. 8, lett. e-f)

Legge 90/2024Legge 90/2024 — Presidi e Verifiche

Obblighi di legge: notifica in 24 e 72 ore, quindici giorni per le segnalazioni ACN, struttura e referente

Documenti Obbligatori
I quattro documenti dell'art. 8, comma 1
Crittografia & Password
Verifica delle soluzioni crittografiche in uso (art. 9)
Approvvigionamento ICT
Elementi essenziali di cybersicurezza nelle gare (art. 14)
Verifiche & Ispezioni
Verifiche interne e ispezioni ACN (art. 1, comma 5)

CAD · D.Lgs. 82/2005CAD — Adempimenti e Linee guida

Il responsabile della transizione, i servizi digitali, il documento informatico e le Linee guida AgID — vincolanti ex art. 71

Cruscotto CAD
Maturità digitale a gradini, RTD, manuale di gestione, conservazione e la scadenza del 23 settembre
Gap Analysis Adempimenti
I 52 adempimenti verificabili del decreto e delle Linee guida AgID, con l'evidenza ricavata dai registri dell'ente
Struttura del Codice
I due sottoalberi (decreto e Linee guida vincolanti ex art. 71), i sei ambiti e le 18 insidie della materia
Corrispondenze
Dove l'ente ha già presidiato ciò che il codice impone: 7.5 della 27001, 8.4 della 22301, A.5.16 per SPID

CAD · D.Lgs. 82/2005CAD — Transizione digitale

Il responsabile della transizione, i servizi digitali, il documento informatico e le Linee guida AgID — vincolanti ex art. 71

Perimetro dei Servizi
Ogni servizio dell'ente con lo stato CAD calcolato: online, SPID/CIE, pagoPA, accessibilità e scheda
Programma e RTD
Il responsabile della transizione, il manuale di gestione documentale, la conservazione e la dichiarazione di accessibilità

AI Act · Reg. (UE) 2024/1689AI Act — Ambito e classificazione

Classificazione dei sistemi, obblighi dell'utilizzatore, valutazione d'impatto sui diritti fondamentali, registrazione UE e incidenti gravi

Cruscotto AI Act
Ambito, classi di rischio, scadenze del Regolamento e stato degli adempimenti
Ambito & Governance
A quale titolo il Regolamento vincola l'ente, ruoli assunti, referente e rapporti con ACN e AgID
Pratiche Vietate (art. 5)
Lo screening documentato delle otto pratiche vietate: il divieto si dimostra provando di aver guardato
Classificazione dei Sistemi
L'atto motivato che stabilisce ruolo e classe di rischio di ciascun sistema (artt. 6, 25 e Allegato III)
Struttura del Regolamento
13 Capi, 113 articoli, Allegato III, deroga dell'art. 6(3), sanzioni e le insidie da non sbagliare

AI Act · Reg. (UE) 2024/1689AI Act — Obblighi e presidi

Classificazione dei sistemi, obblighi dell'utilizzatore, valutazione d'impatto sui diritti fondamentali, registrazione UE e incidenti gravi

Gap Analysis Adempimenti
Il registro degli adempimenti, con il denominatore DERIVATO dai sistemi censiti
Obblighi per Sistema
Che cosa deve questo sistema, in ragione della sua classe di rischio e del ruolo dell'ente
Sorveglianza Umana
Chi sorveglia, con quali competenze e con quanto tempo: le cinque capacità dell'art. 14
Registrazione Banca Dati UE
Art. 49: l'obbligo proprio dell'utilizzatore pubblico, e il divieto d'uso senza registrazione

AI Act · Reg. (UE) 2024/1689AI Act — Formazione, incidenti e raccordi

Classificazione dei sistemi, obblighi dell'utilizzatore, valutazione d'impatto sui diritti fondamentali, registrazione UE e incidenti gravi

Alfabetizzazione IA (art. 4)
In vigore dal 2 febbraio 2025 e senza soglie: vale per chiunque usi l'IA
Incidenti Gravi (art. 73)
I tre termini — 15, 10 e 2 giorni — che decorrono dalla conoscenza del fatto
Corrispondenze
Dove ogni obbligo è già presidiato: ISO 42001, 23894, 27001, 9001, GDPR, ISO 31000 e gli altri
Standard ISOSistemi di gestione certificabili: sicurezza delle informazioni, qualità e compliance102 funzioni

ISO/IEC 27001:2022ISO 27001 — Sistema di Gestione

SGSI — clausole 4-10 e 93 controlli dell'Annex A

Cruscotto SGSI
Quadro d'insieme del sistema di gestione
Gap Analysis Clausole
Scostamento sulle clausole 4-10
Dichiarazione di Applicabilità
I 93 controlli Annex A (6.1.3)
Riesami della Direzione
Riesame periodico del SGSI (9.3)
Knowledge Base
Guide, glossario e domande frequenti
Corrispondenze
Dove le clausole e l'Annex A trovano riscontro nelle altre norme

ISO/IEC 27001:2022ISO 27001 — Rischi e Controlli

SGSI — clausole 4-10 e 93 controlli dell'Annex A

Gestione dei Rischi
Rischi del SGSI e accettazione del residuo
Asset & Classificazione
Inventario e classificazione CIA (A.5.12)
Business Continuity
BIA, piani di continuità e prove
Gestione degli Incidenti
Incidenti mappati sui controlli A.5.24-5.28

ISO/IEC 27001:2022ISO 27001 — Organizzazione

SGSI — clausole 4-10 e 93 controlli dell'Annex A

Gestione delle Persone
Screening, NDA, onboarding e offboarding (A.6)
Formazione & Consapevolezza
Competenze, sessioni e simulazioni (7.2-7.3)
Fornitori
Sicurezza e valutazioni dei fornitori (A.5.19)

ISO/IEC 27001:2022ISO 27001 — Verifica e Documentazione

SGSI — clausole 4-10 e 93 controlli dell'Annex A

Audit Interni
Programma, audit e rilievi (9.2)
Non Conformità
Ciclo completo con verifica di efficacia (10.2)
Registro Evidenze
Evidenze raccolte, validità e scadenze
Documenti & Policy
Documentale con versioni e approvazioni (7.5)
AI Policy Drafter
Bozze di policy dai dati reali dell'ente

ISO 9001:2015ISO 9001 — Sistema di Gestione

SGQ — clausole 4-10 nel ciclo PDCA, dai processi alla soddisfazione di chi riceve il servizio

Cruscotto Qualità
Quadro d'insieme del sistema di gestione per la qualità
Sistema di Gestione
Contesto, campo di applicazione, politica, ruoli e risorse (cl. 4-5, 7)
Gap Analysis Requisiti
I 65 requisiti verificabili delle clausole 4-10
Struttura della Norma
Le 7 clausole, i 4 livelli di articolazione e i 7 principi
Corrispondenze
I requisiti del SGQ nelle altre norme: la Struttura Armonizzata e i controlli comuni

ISO 9001:2015ISO 9001 — Processi e Servizi

SGQ — clausole 4-10 nel ciclo PDCA, dai processi alla soddisfazione di chi riceve il servizio

Approccio per Processi
Schede di processo con input, output, criteri e interazioni (4.4)
Requisiti dei Servizi
Requisiti cogenti e dichiarati, con riesame prima dell'impegno (8.2)
Progettazione & Sviluppo
Progetti di nuovo servizio con riesami, verifiche e validazioni (8.3)
Fornitori Esterni
Qualifica, controlli e rivalutazione dei fornitori (8.4)

ISO 9001:2015ISO 9001 — Rischi e Obiettivi

SGQ — clausole 4-10 nel ciclo PDCA, dai processi alla soddisfazione di chi riceve il servizio

Rischi & Opportunità
Il registro 6.1: la norma chiede entrambi, non solo i rischi
Obiettivi per la Qualità
Obiettivi misurabili con risorse, responsabile e scadenza (6.2)

ISO 9001:2015ISO 9001 — Verifica e Miglioramento

SGQ — clausole 4-10 nel ciclo PDCA, dai processi alla soddisfazione di chi riceve il servizio

Soddisfazione & Reclami
Percezione di chi riceve il servizio e gestione dei reclami (9.1.2)
Indicatori & Analisi
Monitoraggio, misurazione e analisi dei dati (9.1.1 e 9.1.3)
Audit Interni
Programma, audit e rilievi con imparzialità dichiarata (9.2)
Riesame di Direzione
Verbale con i sei elementi in ingresso precompilati (9.3)
Non Conformità & Azioni
Output non conformi (8.7) e azioni correttive sulle cause (10.2)

ISO 37301:2021ISO 37301 — Sistema di Gestione

CMS — clausole 4-10 nel ciclo PDCA, dagli obblighi alle azioni correttive

Cruscotto Compliance
Quadro d'insieme del sistema di gestione della compliance
Sistema di Gestione
Contesto, politica, cultura, ruoli e canali (cl. 4-5, 7, 8.1)
Gap Analysis Requisiti
I 42 requisiti verificabili delle clausole 4-10
Struttura della Norma
Le 7 clausole, le 26 sotto-clausole e il ciclo PDCA
Corrispondenze
I requisiti del CMS nelle altre norme: la Struttura Armonizzata e i controlli comuni

ISO 37301:2021ISO 37301 — Obblighi e Rischi

CMS — clausole 4-10 nel ciclo PDCA, dagli obblighi alle azioni correttive

Obblighi di Compliance
Valutazione periodica della conformità agli obblighi (4.5)
Rischi di Compliance
Rischi di non conformità e loro trattamento (4.6)
Obiettivi di Compliance
Obiettivi misurabili con milestone e responsabili (6.2)

ISO 37301:2021ISO 37301 — Attività Operative

CMS — clausole 4-10 nel ciclo PDCA, dagli obblighi alle azioni correttive

Controlli & Procedure
Presidi operativi con test di efficacia (8.2)
Segnalazioni & Indagini
Whistleblowing D.Lgs. 24/2023 e processi di indagine (8.3-8.4)

ISO 37301:2021ISO 37301 — Verifica e Miglioramento

CMS — clausole 4-10 nel ciclo PDCA, dagli obblighi alle azioni correttive

Monitoraggio & Indicatori
Indicatori di prestazione e rilevazioni periodiche (9.1)
Audit di Compliance
Programma, audit e rilievi (9.2)
Riesame di Direzione
Riesame periodico con elementi in ingresso e decisioni (9.3)
Non Conformità & Azioni
Cause, azioni correttive e verifica di efficacia (10.2)

EN ISO/IEC 42001:2026ISO 42001 — Sistema di Gestione

AIMS — clausole 4-10 e i 38 controlli dell'Annex A, dall'inventario dei sistemi di IA agli impatti sulle persone

Cruscotto AIMS
Quadro d'insieme del sistema di gestione per l'IA
Sistema di Gestione
Contesto, campo di applicazione, politica e ruoli (cl. 4-5, 7)
Gap Analysis Requisiti
I 70 requisiti verificabili: clausole 4-10 e Annex A
Dichiarazione di Applicabilità
I 38 controlli dell'Annex A con la motivazione di ogni scelta (6.1.3)
Struttura della Norma
Clausole, 9 obiettivi di controllo e le insidie da non sbagliare

EN ISO/IEC 42001:2026ISO 42001 — Sistemi di IA e Impatti

AIMS — clausole 4-10 e i 38 controlli dell'Annex A, dall'inventario dei sistemi di IA agli impatti sulle persone

Inventario dei Sistemi di IA
Il registro dell'IA dell'ente: ruolo, classe di rischio AI Act, dati e ciclo di vita
Valutazioni d'Impatto
Conseguenze su individui, gruppi e società (6.1.4 / 8.4 / A.5)
Rischi dell'IA
Rischi per l'ente E per le persone, con ponte al Registro Rischi (6.1.2)

EN ISO/IEC 42001:2026ISO 42001 — Governo e Terze Parti

AIMS — clausole 4-10 e i 38 controlli dell'Annex A, dall'inventario dei sistemi di IA agli impatti sulle persone

Obiettivi per l'IA
Obiettivi misurabili con milestone e responsabili (6.2)
Fornitori di IA
Ripartizione delle responsabilità e documentazione tecnica (A.10)
Corrispondenze
Come l'AIMS si raccorda ad AI Act, GDPR, L. 132/2025 e agli altri standard

EN ISO/IEC 42001:2026ISO 42001 — Verifica e Miglioramento

AIMS — clausole 4-10 e i 38 controlli dell'Annex A, dall'inventario dei sistemi di IA agli impatti sulle persone

Monitoraggio & Indicatori
Indicatori di prestazione e deriva dei modelli (9.1)
Audit dell'AIMS
Programma, audit e rilievi (9.2)
Riesame di Direzione
Riesame con i dieci elementi in ingresso e le decisioni (9.3)
Non Conformità & Azioni
Cause, azioni correttive e verifica di efficacia (10.2)

ISO 31000:2018ISO 31000 — Gestione del Rischio

Linea guida, non norma certificabile: principi, struttura di riferimento e processo. È l'impianto che ISO 27001, 42001, 23894, NIS 2, COBIT e il PNA presuppongono ciascuno per conto proprio — qui si verifica, e il processo si esercita in «Gestione del Rischio»

Cruscotto ISO 31000
Maturità del sistema di gestione del rischio, divari e incoerenze fra dichiarato e registri
Gap Analysis Raccomandazioni
Le 35 raccomandazioni verificabili: 8 principi, 12 dalla struttura, 15 dal processo
Struttura e Allegati
Lessico, tecniche della IEC 31010, declinazioni per dominio e le insidie della norma
Corrispondenze
Dove la stessa raccomandazione è già stata applicata: 12 framework, GDPR, AI Act e PNA

EN ISO/IEC 23894:2024ISO 23894 — Metodo e criteri

Guida, non norma certificabile: la ISO 31000 applicata all'IA — principi, quadro di riferimento e processo, con gli 11 obiettivi e le 7 fonti di rischio su cui si conduce l'identificazione

Cruscotto Rischio IA
Quadro d'insieme: copertura dei sistemi, obiettivi percorsi, rischi aperti
Quadro di Riferimento
Impegno del vertice, ruoli, risorse e i criteri di rischio (cl. 5 e 6.3.4)
Gap Analysis Pratiche
Le 35 pratiche verificabili: 8 principi, 12 dal quadro, 15 dal processo
Struttura e Allegati
11 obiettivi, 7 categorie di fonti, 8 stadi del ciclo di vita e le insidie
Corrispondenze
Quale obbligo di AI Act, GDPR e degli altri standard si soddisfa applicando il metodo

EN ISO/IEC 23894:2024ISO 23894 — Valutazione del rischio

Guida, non norma certificabile: la ISO 31000 applicata all'IA — principi, quadro di riferimento e processo, con gli 11 obiettivi e le 7 fonti di rischio su cui si conduce l'identificazione

Valutazioni del Rischio
L'atto che percorre gli 11 obiettivi su un sistema di IA (6.3-6.4)
Rischi dell'IA Classificati
Il registro dei rischi IA letto per obiettivo, fonte e stadio del ciclo di vita
Monitoraggio & Reporting
Verbali di monitoraggio, deriva dei modelli e relazione al vertice (6.6-6.7)

ISO/IEC 27035ISO/IEC 27035 — Norma e conformità

Guida, non norma certificabile: le cinque fasi del processo — preparare, rilevare, valutare, rispondere, apprendere. È il «come» che i controlli A.5.24-A.5.28 della ISO/IEC 27001 pretendono senza spiegarlo, e l'unico modulo che verifica se la squadra di risposta esiste davvero

Cruscotto Incidenti ISO 27035
Capacità di risposta a gradini, squadra incompleta, contatti scaduti e incidenti scoperti da terzi
Gap Analysis Raccomandazioni
Le 45 raccomandazioni delle cinque fasi, con l'evidenza ricavata dal registro degli incidenti
Struttura della Norma
Le tre parti, le cinque fasi, i ruoli della squadra e le 18 insidie della materia
Corrispondenze
Quale obbligo altrui rende eseguibile ciascuna raccomandazione: A.5.24-A.5.28, art. 25 NIS 2, art. 33 GDPR

ISO/IEC 27035ISO/IEC 27035 — Capacità di risposta

Guida, non norma certificabile: le cinque fasi del processo — preparare, rilevare, valutare, rispondere, apprendere. È il «come» che i controlli A.5.24-A.5.28 della ISO/IEC 27001 pretendono senza spiegarlo, e l'unico modulo che verifica se la squadra di risposta esiste davvero

Squadra di Risposta
Ruoli, autorità di contenimento, reperibilità e sostituti — e chi ricopre tre ruoli insieme (cl. 8)
Contatti di Emergenza
CSIRT, ACN, Garante, Polizia postale e fornitori: la prima cosa che serve e la prima che non si trova (cl. 9)
Prove del Piano
Scenari, obiettivi ed esiti: un piano non provato non è un piano (cl. 12)
Metriche del Processo
⚠️ MTTD e MTTR distinti, incidenti classificati e quota con analisi post-incidente (IL.8)
Programma e Piano
Politica, piano, schema di classificazione, criteri di severità e il punto di contatto unico

ISO 22301:2019ISO 22301 — Norma e conformità

Norma certificabile: quali servizi vanno ripresi per primi, entro quando, con quale strategia e con quale piano — e se la prova lo ha dimostrato. È l'unico modulo che verifica il vincolo RTO < MTPD invece di lasciarlo dichiarare

Cruscotto Continuità
Prontezza dell'ente a gradini, attività scoperte e incoerenze fra ciò che si dichiara e ciò che i registri mostrano
Gap Analysis Requisiti
I 47 requisiti verificabili delle clausole 4-10, con l'evidenza ricavata dai registri che l'ente ha già
Struttura della Norma
Le quattro grandezze (MTPD, RTO, RPO, MBCO), le otto categorie di risorse e le 18 insidie della materia
Corrispondenze
Che cosa la continuità soddisfa altrove: A.5.29-30 della 27001, art. 24 NIS 2, CP dell'800-53, art. 51 CAD

ISO 22301:2019ISO 22301 — Continuità operativa

Norma certificabile: quali servizi vanno ripresi per primi, entro quando, con quale strategia e con quale piano — e se la prova lo ha dimostrato. È l'unico modulo che verifica il vincolo RTO < MTPD invece di lasciarlo dichiarare

Attività Prioritarie
Che cosa riprendere per primo, entro quando, con quale strategia e con quale piano — e se la prova lo ha dimostrato
Strategie di Continuità
Le opzioni considerate, la scelta motivata e il fabbisogno sulle otto categorie di risorse (cl. 8.3)
Programma di Esercitazione
L'equilibrio fra esercizi da tavolo e prove operative: un esercizio che riesce sempre non sta più esercitando (cl. 8.5)
Programma di Continuità
Perimetro, politica, struttura di risposta e — il campo che manca più spesso — CHI dichiara l'attivazione

ISO 19011:2018ISO 19011 — Metodo e conformità

Linea guida, non norma certificabile: il programma di audit, la conduzione e la competenza degli auditor. È il «come» che le clausole 9.2 di ISO 27001, 9001, 37301 e 42001 pretendono senza spiegarlo — e l'unico modulo che verifica l'imparzialità invece di farla dichiarare

Cruscotto Audit ISO 19011
Copertura dei sistemi di gestione, conflitti di imparzialità e stato del follow-up
Gap Analysis Raccomandazioni
Le 57 raccomandazioni verificabili: 7 principi, 16 dal programma, 22 dalla conduzione, 12 dalla competenza
Struttura e Allegati
Lessico, guida dell'Annex A, aree di competenza dell'auditor e le 18 insidie della norma
Corrispondenze
Quale obbligo di audit altrui rende eseguibile ciascuna raccomandazione: 17 fonti, GDPR e ISO 17021-1 compresi

ISO 19011:2018ISO 19011 — Programma e conduzione

Linea guida, non norma certificabile: il programma di audit, la conduzione e la competenza degli auditor. È il «come» che le clausole 9.2 di ISO 27001, 9001, 37301 e 42001 pretendono senza spiegarlo — e l'unico modulo che verifica l'imparzialità invece di farla dichiarare

Programma di Audit
Obiettivi, estensione, risorse e i rischi PROPRI del programma (cl. 5, e i rischi non sono quelli dell'ente auditato)
Piano e Gruppi di Audit
Gli audit pianificati — compresi i COMBINATI su più norme — con il controllo di imparzialità del gruppo
Audit dell'Ente
I sei registri di audit letti in un elenco solo, con i loro rilievi e il ritardo dei rapporti
Copertura dei Sistemi
I sistemi di gestione adottati sono coperti dal programma? E da quanto non li si verifica? (5.4.3)

ISO 19011:2018ISO 19011 — Auditor e competenza

Linea guida, non norma certificabile: il programma di audit, la conduzione e la competenza degli auditor. È il «come» che le clausole 9.2 di ISO 27001, 9001, 37301 e 42001 pretendono senza spiegarlo — e l'unico modulo che verifica l'imparzialità invece di farla dichiarare

Registro degli Auditor
Chi può auditare che cosa: competenza generica e di disciplina, qualifiche esterne e scadenze (cl. 7)
Valutazione degli Auditor
Criteri, metodi ed esiti delle valutazioni: la competenza decade e va rivalutata (7.3-7.6)
Framework PersonalizzatiIl Common Control Framework dell'ente: controlli comuni, mappatura degli standard e verifica unica7 funzioni

CCF · Common Control FrameworkCCF — I nostri framework

Un solo insieme di controlli interni su cui i requisiti dei nove framework convergono: si verifica una volta e l'esito vale per tutti — «test once, satisfy many»

Cruscotto CCF
Quanti requisiti presidiano i controlli comuni e quante verifiche fanno risparmiare
I Nostri Framework
I framework personalizzati dell'ente: quali controlli comuni includono e quali standard dichiarano di soddisfare
Copertura degli Standard
Quanto ciascuno standard è coperto dai controlli comuni, requisito per requisito

CCF · Common Control FrameworkCCF — Controlli e verifica

Un solo insieme di controlli interni su cui i requisiti dei nove framework convergono: si verifica una volta e l'esito vale per tutti — «test once, satisfy many»

Controlli Comuni
Il registro unico dei controlli interni dell'ente: il perno del CCF
Mappatura degli Standard
Controllo comune ↔ requisito: la matrice che realizza il «satisfy many»
Test di Efficacia
Il «test once»: si verifica il controllo una volta e l'esito raggiunge tutti i requisiti mappati
Catalogo di Riferimento
23 domini, 173 controlli comuni già mappati e le insidie da evitare
Policy ManagementScrivere, approvare, pubblicare e distribuire le regole dell'ente — e sapere chi le ha lette8 funzioni

Ciclo di vita delle Policy

Cruscotto delle Policy
Quante regole sono in vigore, quante ferme in approvazione, quante scadute e quanto sono state lette
Registro delle Policy
Scrivi, rivedi e manda in approvazione: è lo stesso registro del documentale, con il ciclo di vita governato
Approvazioni
Che cosa attende una decisione, da chi e da quanto — approvare o respingere senza uscire dall'applicazione
Storico e Tracciabilità
Il diario di ogni policy: modifiche, richieste, approvazioni, rifiuti motivati, pubblicazioni e consegne
Ciclo di Vita e Insidie
Gli stati, i passaggi ammessi e le dodici cose che si sbagliano gestendo le policy

Distribuzione e presa visione

Distribuzione
Porta la policy pubblicata al personale scegliendo il pubblico, con anteprima e termine per la lettura
Presa Visione
Chi ha letto e chi no, nome per nome: è questa la prova in audit, non la percentuale. Solleciti automatici a chi manca

Allineamento normativo

Allineamento ai Framework
Quale requisito delle norme mappabili ha una regola scritta — collegata per codice o tramite un controllo comune del CCF — e che cosa resta scoperto
Privacy & ComplianceGDPR, AI Act e obblighi normativi9 funzioni

GDPR - AI ACT

Cruscotto Privacy
Postura privacy: trattamenti, basi giuridiche, DPIA e FRIA in scadenza
Registro dei Trattamenti GDPR
Registro dei trattamenti
DPIA
Data Protection Impact Assessment
FRIA
Fundamental Rights Impact Assessment

Gestione Privacy

Responsabili del Trattamento
Responsabili (art. 28)
Autorizzati al Trattamento
Autorizzati al trattamento
Designati al Trattamento
Designati al trattamento
Informative Privacy
Informative agli interessati

Compliance

Obblighi Normativi
Obblighi normativi applicabili
Sicurezza & Data BreachIncidenti, data breach e risposta5 funzioni
Cruscotto Sicurezza
Incidenti aperti, gravità, data breach e termini di notifica
Registro Incidenti
Incidenti di sicurezza
Registro Data Breach
Data breach (art. 33.5 GDPR)
Notifiche & Comunicazioni
Notifiche e comunicazioni
Playbook di Risposta
Playbook di risposta
Incident ManagementChe cosa insegna l'incidente: controlli, rischi, regole e vulnerabilità che ha chiamato in causa6 funzioni

Correlazione e follow-up

Cruscotto Incidenti
Quanti incidenti restano scollegati, quante azioni scadute, quante debolezze si ripetono
Console degli Incidenti
Gli stessi incidenti del registro, con accanto ciò che hanno chiamato in causa: controlli, rischi, policy e vulnerabilità
Azioni di Follow-up
Correzioni e azioni correttive con responsabile e scadenza — e la verifica di efficacia, senza la quale «completata» non dice se è servita

Analisi e tendenze

Analisi Post-Incidente
Che cosa ha funzionato, che cosa no e perché — i cinque perché, il controllo che non ha retto, la regola che mancava
Gruppi di Incidenti
Episodi che si ripetono raccolti in un oggetto solo: è il livello a cui una debolezza sistemica diventa visibile
Tendenze e Debolezze
Che cosa ci succede più spesso, da dove entrano, se stiamo peggiorando — e le cause che continuano a tornare
Gestione delle VulnerabilitàRegistro e processo delle vulnerabilità3 funzioni
Cruscotto Vulnerabilità
Vulnerabilità aperte per gravità, SLA di rimedio sforati ed esposizione residua
Registro Vulnerabilità
Registro delle vulnerabilità
Processo & Metodologia
Processo & metodologia
Gestione DocumentaleArchivio della documentazione2 funzioni
Cruscotto Documentale
Stato della documentazione: allegati, evidenze e controlli senza prova documentale
Archivio Documenti
Archivio documentale
AmministrazioneGestione della piattaforma10 funzioni
Cruscotto Amministrazione
Enti e contenitori, account senza persona, password da cambiare e ultimo backup
Audit Management
Gestione multi-ente della piattaforma
Gestione Utenti
Utenti e credenziali di accesso
Account e Persone
A chi dell'organigramma corrisponde ciascun account: è ciò che fa arrivare i task sulla scrivania giusta
Gestione Permessi
Permessi per ruolo e area
Gestione Enti
Enti, anagrafica, SMTP, Assistente IA
Backup e Ripristino
Backup e ripristino dei dati
Info Applicazione
Versione e credit di realizzazione
Guida delle Pagine
La spiegazione di ogni schermata, che si apre col tasto Guida o con F1: quali pagine ce l'hanno e da dove si scrive
Aspetto
Tema e stile dei cruscotti
Modulare & Estensibile

La piattaforma cresce con il tuo ente

Niente schema rigido: Audit Management è costruita per essere configurata e ampliata. Non aspetti un aggiornamento del fornitore — crei tu ciò che ti serve, quando ti serve.

01

Crea nuovi controlli

Definisci controlli di sicurezza su misura: descrizione, riferimenti normativi, evidenze richieste, priorità e campi personalizzati. Organizzali per area e sezione.

02

Definisci livelli di maturità

Oltre ai modelli NIST CSF 2.0, COBIT e ISO già pronti, costruisci le tue scale di maturità con etichette, descrizioni e colori adatti al linguaggio del tuo ente.

03

Avvia nuove campagne di audit

Crea campagne su misura, seleziona i controlli da valutare, assegna gli auditor e traccia avanzamento ed evidenze in tempo reale, su uno o più enti.

Personalizzi anche: Aree di controlloRuoli & permessiTipi di risorsaKPI & metricheMetodologia di rischioFramework GRC adottatiCruscotti componibiliWorkflow dei task

Output che fanno fede

Il documento che l'ispettore chiede,
generato dai dati veri

In audit non si esibisce una schermata: si esibisce un documento, con una data, una firma e un numero di protocollo. Audit Management ne genera diciotto in formato Word (.docx) — non modelli da riempire, ma testi composti dai registri dell'ente al momento in cui si preme il tasto. Se un rischio cambia titolare oggi, il documento emesso domani lo dice.

Per l'organo di vertice

Ciò che si porta in giunta o in consiglio: sintesi, decisioni, responsabilità.

  • Report EnteFotografia 360° dell'ente
  • Programma GRCFramework adottati, divari e priorità
  • Riesame della DirezioneISO 9.3 ingressi, decisioni, azioni
  • Matrice RACIChi è responsabile di quale controllo

Per l'audit

Il fascicolo della campagna: che cosa si è verificato, con quali esiti e che cosa si è deciso di fare.

  • Piano di AuditPer campagna, con ambito e criteri
  • Rapporto di AuditEsiti, rilievi e remediation
  • Rapporto di audit SGSIISO/IEC 27001 9.2 rilievi e non conformità
  • Manuale del SGSIISO/IEC 27001:2022
  • Dichiarazione di ApplicabilitàAnnex A i 93 controlli, con la motivazione di ogni scelta

Per il DPO e il Garante

Gli adempimenti in materia di protezione dei dati e di sistemi di IA.

  • Registro dei TrattamentiGDPR art. 30
  • DPIAGDPR art. 35 valutazione d'impatto
  • FRIAAI Act art. 27 diritti fondamentali
  • Sistema PrivacyGovernance del trattamento e ruoli
  • Registro Data BreachGDPR art. 33 con il termine delle 72 ore

Per la sicurezza e il rischio

Ciò che si allega a una notifica, a una contestazione o a una richiesta dell'autorità.

  • Registro IncidentiCronologia, metriche MTTD/MTTR
  • Risk ManagementISO 31000 registro, trattamento e RACI
  • Vulnerability ManagementRegistro, CVSS e remediation
  • PoliticheTesto, versione, approvazioni e presa visione

By design

Sicura per costruzione, sovrana per scelta

I dati di un ente pubblico sono tra i più sensibili che esistano. Audit Management è progettata per proteggerli e si installa dove decide l'amministrazione: on-premise, sulla propria infrastruttura, oppure in cloud, in un data center di cui mantiene il controllo.

☁️

On-premise o in cloud

Stessa applicazione, due modalità: sui server dell'ente, nella rete locale, oppure in cloud, in un data center sotto il controllo dell'amministrazione. In entrambi i casi i dati restano all'ente.

🔐

Password robuste

Hashing scrypt con salt e confronto a tempo costante. Policy di lunghezza e cambio forzato al primo accesso.

🧱

Zero SQL injection

Query interamente parametrizzate e sanitizzazione dell'HTML rich-text contro gli attacchi XSS.

👥

RBAC granulare

Ruoli dedicati — Admin, CAE, Lead Auditor, Auditor, Comitato Audit, Utente, Sola Lettura — con l'editor dei permessi per ruolo su 198 aree, da sola lettura a gestione completa.

🏢

Multi-tenant nativo

Gestisci più amministrazioni dalla stessa installazione, con dati isolati per ente e librerie di catalogo da assegnare agli enti.

💾

Backup & cronologia

Backup e ripristino integrati, con storico delle modifiche per una piena tracciabilità delle valutazioni.

Accesso completo · credenziali temporanee

Oltre la Demo Live: l'applicazione senza limiti

La Demo Live si apre a chiunque, ma è una fotografia in sola lettura del Comune di Paperopoli. Se vuoi provare l'applicazione come la usa davvero un ente — inserire, modificare, generare documenti, installare framework — puoi chiedere delle credenziali temporanee per un'istanza di prova completa.

Demo Live

  • Aperta a tutti, senza richiesta
  • Sola lettura: ciò che si salva non viene conservato
  • La ricerca trova le sezioni, non i contenuti dei registri
  • Niente documenti Word, niente consultazione delle fonti CVE
  • Un solo ente dimostrativo, dati di fantasia

Accesso completo

  • Credenziali personali e temporanee, su richiesta
  • Tutte le funzioni attive: inserimento, modifica, flussi di approvazione
  • Ricerca globale su tutti i registri, cruscotti componibili
  • Generazione dei documenti Word, installazione dei framework
  • Un ente di prova su cui lavorare, con dati di fantasia

Richiedi le credenziali temporanee

Che cosa vorresti provare

Il pulsante apre il tuo programma di posta con la richiesta già scritta, indirizzata a info@auditmanagement.it: controllala e inviala tu. Questo sito non trasmette né conserva ciò che scrivi nel modulo. Le credenziali arrivano per email dopo la verifica della richiesta.

Parliamone

Per avere informazioni scrivi

Richiedi informazioni

info@auditmanagement.it

Cliccando l'indirizzo si apre il tuo programma di posta con una bozza già pronta. Questo sito non raccoglie alcun dato personale.